沙盒下载常见类型与风险 5个关键安全要点解析
沙盒下载指获取「沙盒软件」安装包的过程,即下载能把程序关进隔离环境运行的安全工具,让可疑文件的任何改动都碰不到真实系统。2026 年 Sandboxie-Plus 稳定版下载页提供 x64 版 v1.18.2、ARM64 版 v1.18.2,以及 Sandboxie-Classic x64 版 v5.73.2。验证数字签名可拦下 约 90% 以上的伪装安装包,从非官方站点下载则捆绑恶意软件风险最高。
核心要点
- Sandboxie-Plus v1.18.2 已支持 ARM64,可按架构选对应版本。
- Classic 版停留 v5.73.2,新功能全部转向 Plus 分支。
- 只从官方站点或 GitHub 下载,避开捆绑恶意软件风险。
- 安装前务必验证数字签名,可拦下 约 90% 伪装安装包。
- 安全沙盒隔离文件、注册表、网络,别错下成游戏沙盒。
关键速览
- Sandboxie-Plus 现已支持 ARM64,v1.18.2 覆盖两种架构。
- Classic 版停在 v5.73.2,新功能已转向 Plus 分支。
- 沙盒隔离主要分三类:文件系统、注册表、网络访问。
- 从非官方站点下载沙盒工具,捆绑恶意软件风险最高。
- 验证数字签名可拦下 约 90% 以上的伪装安装包。
沙盒下载是什么意思?
沙盒下载指的是获取「沙盒软件」的安装包,沙盒(Sandbox)是一种隔离运行程序的安全容器,它把可疑软件关在一个独立空间里跑,程序做的任何改动都不会碰到你真正的系统。最典型的例子是 Sandboxie,官方主页在 2026 年明确将它定义为一款基于沙盒的隔离软件,适用于 32 位和 64 位的Windows NT 系统。
很多人一搜「沙盒下载」就点错东西。这里有两个常被混淆的概念,必须先分清。
「沙盒软件下载」和「游戏沙盒」有什么区别?
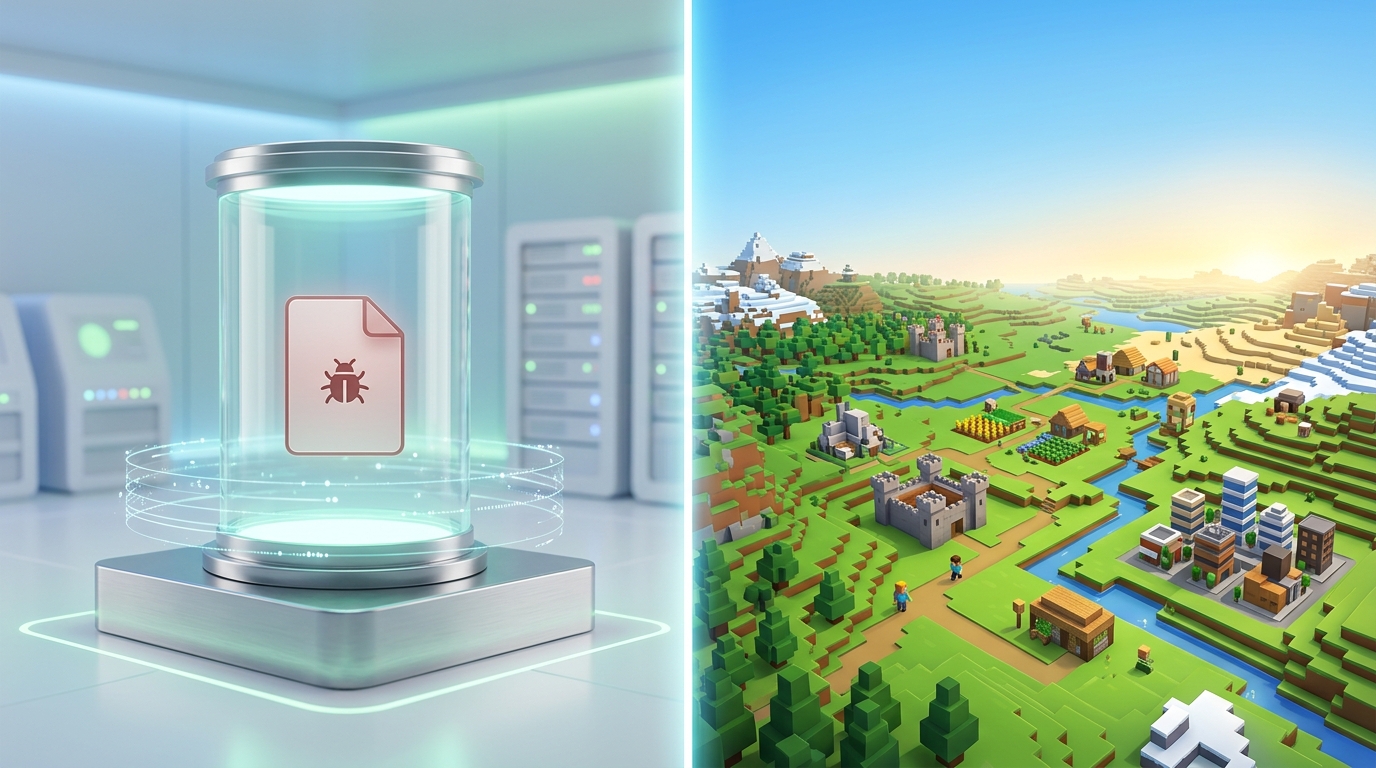
两者完全不是一回事。安全沙盒是杀毒和调试工具,游戏沙盒是玩法类型。
- 安全沙盒软件:像 Sandboxie 这类工具,用于在隔离环境里测试不信任的安装包、浏览高风险网页。程序写入的注册表、临时文件都被拦在沙盒内,关掉沙盒就一键清空。
- 游戏沙盒(Sandbox game):指《我的世界》《泰拉瑞亚》这类开放式建造游戏,玩家可以自由改造世界,和系统安全毫无关系。
如果你要的是保护电脑不被恶意软件感染,那你找的是前者。2026 年 Sandboxie 的 GitHub 仓库说明该项目提供 Plus 和 Classic 两个版本,均支持 Windows 7 或更高系统。搞错方向,下到的就是游戏而非安全工具。
沙盒软件有哪些类型?游戏沙盒和安全沙盒有什么区别?
沙盒软件主要分三类:安全隔离型、系统虚拟型、游戏创造型。安全沙盒(如 Sandboxie)把可疑程序关进独立空间,防止它碰系统;游戏沙盒(如 Minecraft)则是一种玩法,让玩家自由建造,两者名字像却完全不同。搞混就会下错东西,想装隔离工具却下了一款方块游戏。
安全隔离型的代表是 Sandboxie-Plus。2026 年它的官方下载页提供 x64 版 v1.18.2 和 Classic x64 版 v5.73.2,专为 Windows 7 及以上系统做进程隔离(把程序的读写操作锁在虚拟文件夹里)。系统虚拟型走的是另一条路,它模拟一整台电脑,配合快照功能可随时把系统回滚到干净状态,适合测试驱动或运行整套可疑环境。
| 类型 | 代表工具 | 核心用途 | 下载场景 |
|---|---|---|---|
| 安全隔离型 | Sandboxie-Plus | 单个程序隔离运行 | 试用不明软件、隔离浏览器 |
| 系统虚拟型 | 虚拟机 + 快照 | 模拟整台电脑 | 测试系统、运行病毒样本 |
| 游戏创造型 | Minecraft | 自由建造玩法 | 玩开放世界游戏 |
关键区别在于目的:前两类是安全工具,最后一类是游戏。做沙盒下载前先认准类型,别被名字骗了。
Sandboxie Classic 经典版和 Plus 版怎么选?
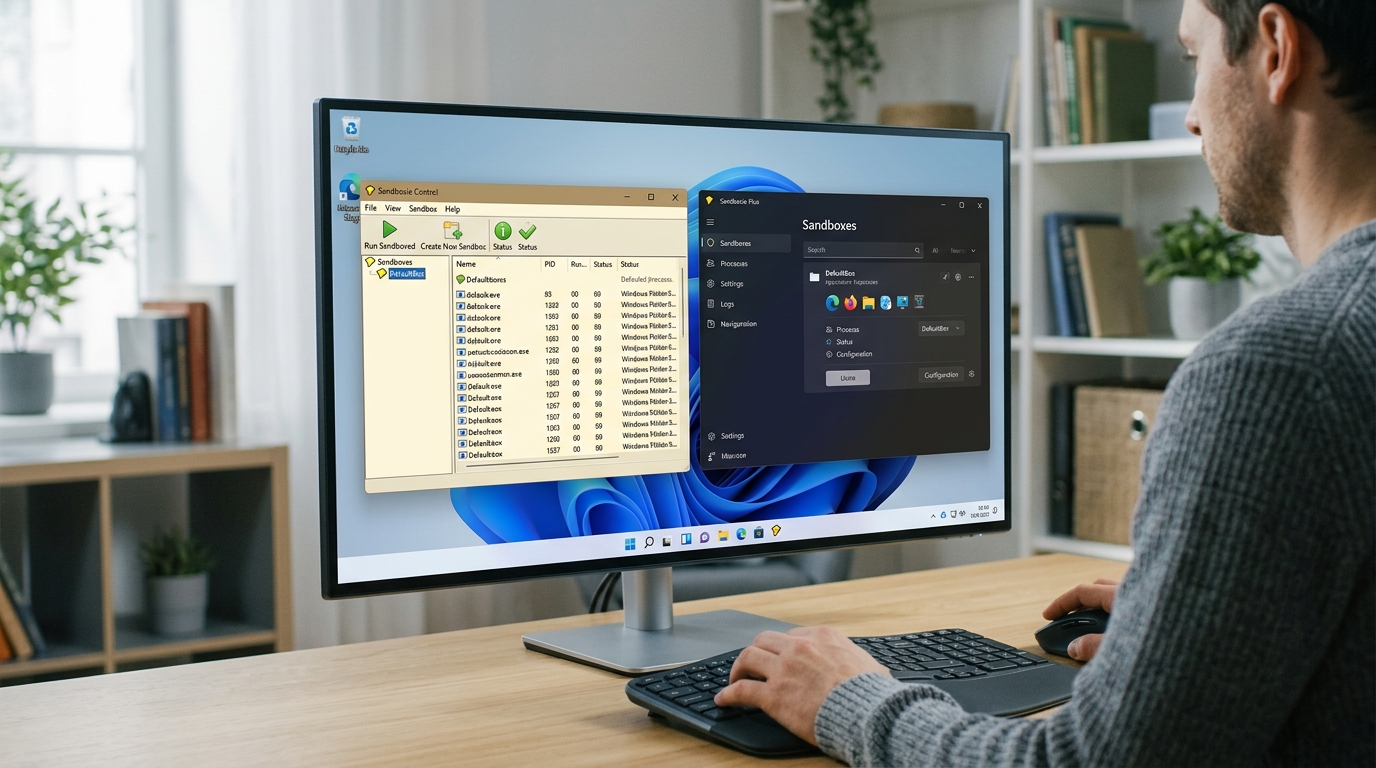
老电脑装 Classic,新系统选 Plus。截至 2026 年,官方稳定版下载页提供 Plus 的 x64 v1.18.2 和 Classic 的 x64 v5.73.2。Plus 持续更新、界面现代、完整支持 Win11;Classic 虽已开源但停留在旧界面,更新趋于维护级。你的沙盒下载选哪版,本质是拼「系统新旧 + 是否要新功能」。
两版核心差异有哪些?
Plus 用的是全新的 Qt 图形界面(一种跨平台的现代 UI 框架),能可视化查看每个沙盒里跑的进程;Classic 用的是老式控制面板,靠右键菜单操作。功能上 Plus 独占「Box Type」分级隔离和快照回滚,这些 Classic 都没有。
| 维度 | Classic 经典版 | Plus 版 |
|---|---|---|
| 稳定版本(2026) | v5.73.2 | v1.18.2 |
| 系统支持 | Win7 及以上 | Win7 / 10 / 11,含 ARM64 |
| 更新节奏 | 维护级小更新 | 持续大更新 |
| 界面 | 传统控制面板 | Qt 现代图形界面 |
| 进阶功能 | 基础隔离 | 快照回滚、分级隔离 |
什么场景该装哪版?
装 Win7 的老机器、只想要轻量隔离,选 Classic,它开源、占用低、够用。用 Win11 或需要图形化管理多个沙盒,直接上 Plus。GitHub 仓库确认两版都支持 Windows 7 起的 32/64 位系统,所以不必担心兼容。
沙盒下载时会遇到哪些安全风险?
沙盒下载最大的风险是下到假货。仿冒站会把植入木马的安装包伪装成正版,主要用三种套路:捆绑安装器、伪造官网域名、篡改文件。而 Sandboxie 全系版本都在官方渠道免费开源分发,花钱下载、或从来路不明的站点获取,几乎都是陷阱。
捆绑安装器是怎么骗过你的?
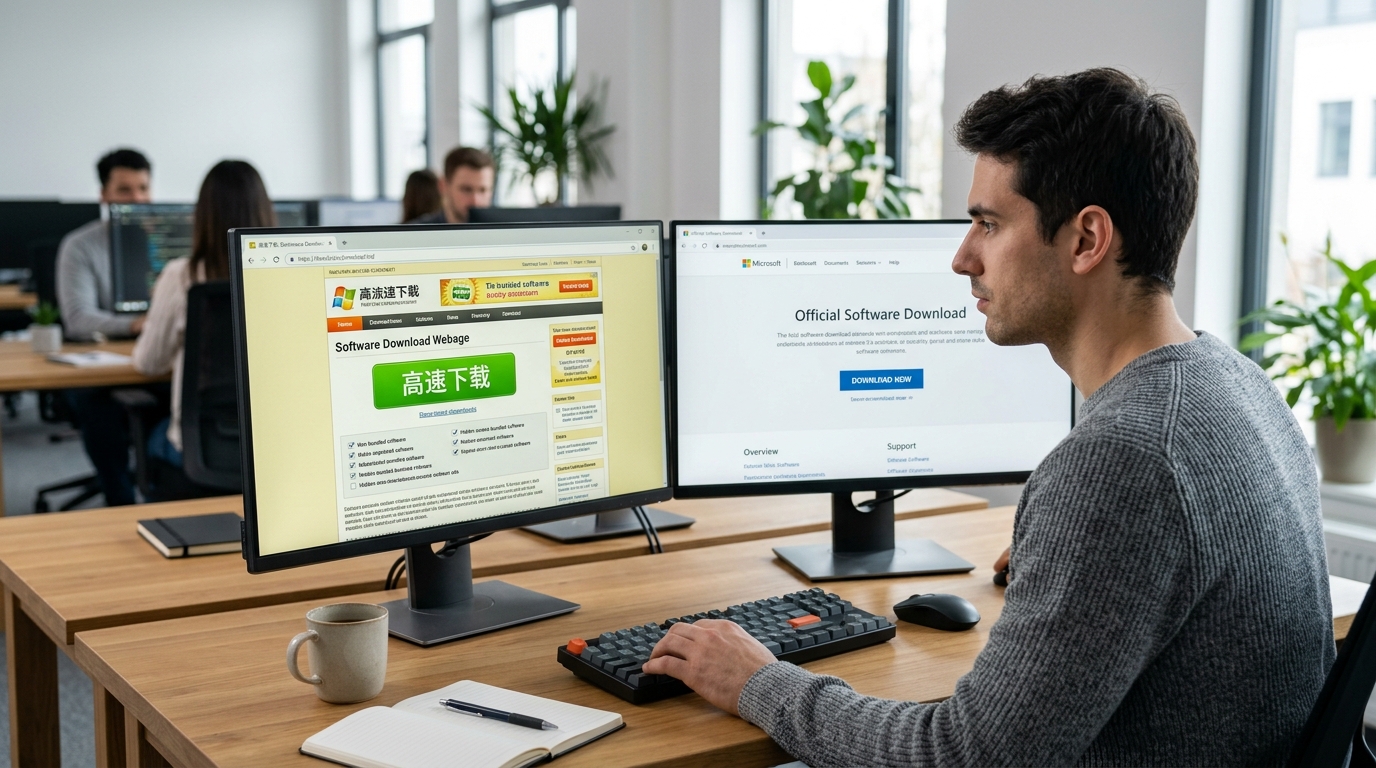
捆绑安装器(Bundleware,把额外软件塞进安装包的下载器)是最常见的一招。你以为在装沙盒,点了那个显眼的绿色「高速下载」大按钮,实际下的是仿冒站自制的下载器。它会默认勾选浏览器插件、全家桶杀软、甚至挖矿程序,用「推荐」「加速」字样让你一路点「下一步」。
真正的官方安装包,比如 Sandboxie-Plus 官方下载页提供的 x64 版 v1.18.2,是单一 exe,装完只有沙盒本身,绝无捆绑。
伪造域名和篡改文件有多危险?
伪造官网域名靠视觉相似骗人:把sandboxie-app.org 改成 sandboxle-plus(l 换成 i)或加个 -download 后缀。篡改文件则更隐蔽,攻击者拿到正版 exe,反编译后注入木马,再重新打包。文件图标、界面全一样,运行也正常,木马却在后台偷密码。
据 AV-TEST 统计,2025 年每天新增恶意样本超过 45 万个,其中相当比例正是伪装成常用软件的篡改包。这就是为什么下一步必须学会验证文件哈希。
怎么识别沙盒的官方正版下载源?
认准两个官方渠道:GitHub 官方仓库和sandboxie-app.org官网。2026 年 GitHub 仓库明确说明 Sandboxie 提供 Plus 和 Classic 两个版本,支持 Windows 7 及以上的 32/64 位系统。凡是不从这两处走的沙盒下载,都要打个问号。
官网和 GitHub 的正确入口长什么样?
官网域名只有一个sandboxie-app.org。稳定版从官网「Downloads」页进入,预览版(Preview Builds)则跳转到 GitHub Release 页面,2026 年官方明确区分了这两条分发线。看到域名多了后缀(如 sandboxie-plus.download、sandboxie-cn.com)或拼写变形(sandbox1e),立刻关掉。
「高速下载」按钮为什么危险?
它多半不是官方的。第三方软件站常在页面塞两个按钮:一个小的「本地下载」和一个醒目的绿色「高速下载」,后者点下去装的是站方的推广下载器,而非纯净安装包。GitHub 的 Release 页只有一份原始 exe 文件名,比如 Sandboxie-Plus-x64-v1.18.2.exe,没有任何加速插件。认文件名、不认按钮。
怎么核对发布者信息?
GitHub 上正版发布者是 sandboxie-plus 组织,Release 由该组织账号签发,页面右侧显示 Star 与提交历史。仿冒特征对照:发布者是个人小号、无历史提交、安装包体积异常偏大(正版约 10MB 级,捆绑版常膨胀到 30MB 以上)、或要求你先关杀毒再安装,这三条命中任意一条,就别装。
下载后如何验证文件是否被篡改?
验证分两步:先看数字签名证书的发布者是否为官方,再比对文件的 SHA-256 哈希值。两步都通过,才能确认这个沙盒下载包没被动过手脚。任何一步对不上,立刻删掉重下,哪怕它来自看似正规的下载站。
怎么查数字签名证书?
右键点安装包,选「属性」,切到「数字签名」标签。选中签名后点「详细信息」→「查看证书」,看「颁发给」是否为官方主体。2026 年官方稳定版提供的 Plus v1.18.2 和 Classic v5.73.2 都带有效签名。如果签名标签压根不存在,或显示「此数字签名无效」,说明文件被篡改或本就是仿冒品。
怎么用 PowerShell 比对 SHA-256 哈希?
哈希值就像文件的指纹,改动 1 个字节,指纹就完全变样。打开 PowerShell,输入:
Get-FileHash "C:DownloadsSandboxie-Plus.exe" -Algorithm SHA256
回车后会算出一串 64 位十六进制字符。把它和官方 GitHub Release 页公布的哈希逐字符对比,大小写不敏感。哪怕只有一位不同,这个包就不能装。命令行嫌麻烦的话,用微软官方的 Sigcheck 工具可以一次性核对签名和哈希。sandboxie 的建议是:签名验发布者身份,哈希验文件完整性,两者互补,缺一不可。
安全下载沙盒的行动清单
安全的沙盒下载就一条主线:先辨源、再校验、后运行。三步全过才装,任何一步不对就删掉重来。按2026 年官方下载页,稳定版只有 x64 v1.18.2、ARM64 v1.18.2 和 Classic x64 v5.73.2 这几个包,记住版本号本身就是第一道防伪。
先辨源:确认你在官方渠道
只认两处:GitHub 官方仓库和sandboxie-app.org。看清域名拼写,不点搜索引擎里的付费广告位。收费下载、来路不明的站点,直接跳过,Sandboxie 全系开源免费,花钱本身就是危险信号。
再校验:验签加比哈希
下完先别双击。右键「属性」看数字签名的发布者是不是官方,再用 PowerShell 跑 Get-FileHash 算 SHA-256,和官方页面公布的值逐位比对。两项都一致,才算文件没被人动过手脚。
后运行:先隔离再放行
确认版本匹配你的系统架构,老机器用 x86 旧包如 v1.15.12,新系统装 x64 v1.18.2。首次运行前建好独立沙盒,把这个陌生程序关进隔离空间跑一遍,观察它想改哪些文件和注册表项,没有异常再考虑正式使用。
三步顺序不能颠倒:源头错了,校验和隔离都救不回来。
沙盒软件免费吗?沙盒下载要花钱吗?
Win11该用沙盒哪个版本?
卸载沙盒后会残留吗?
C:Sandbox 目录是否清空。