5 个角度带你拆解沙盒 概念原理风险与实践案例
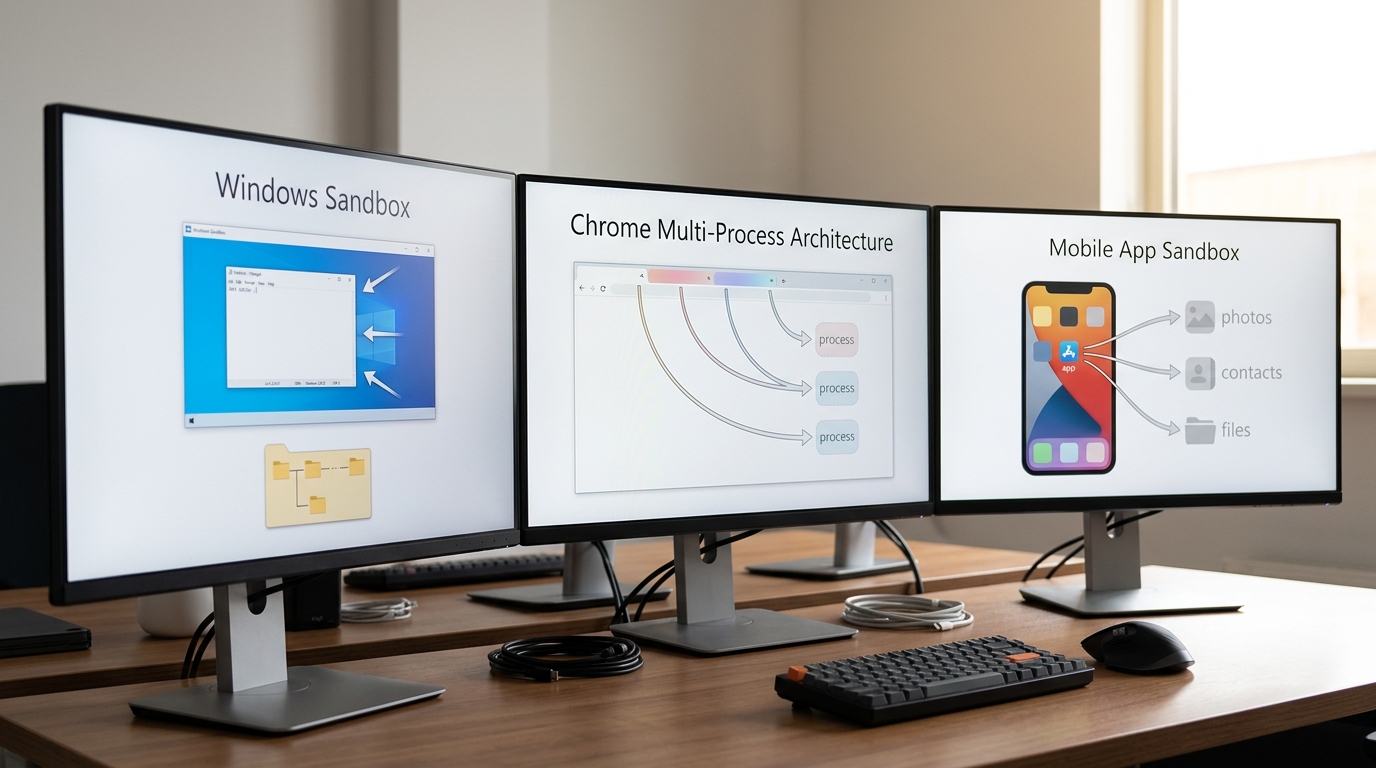
沙盒是计算机安全中的一种隔离运行环境,让不可信程序在受限空间内运行,无法读写真实系统的磁盘、内存和网络资源。中文维基百科将其明确定义为一种安全机制,严格限制程序访问权限。这一”故障隔离”思路早在 1993 年就已出现,如今浏览器、杀毒软件与移动 App 均内建沙盒机制,例如 Chrome 让每个标签页跑在独立进程里,Windows Sandbox 每次启动都创建可即时清空的虚拟环境。
核心要点
- 沙盒是隔离运行环境,让不可信程序碰不到真实系统资源
- 核心靠进程隔离、权限降级、临时文件系统三招拦截
- 沙盒共享内核,虚拟机独立内核,前者隔离更轻量
- 恶意样本会做环境探测,识别沙盒后暂停发作
- Chrome标签页、Windows Sandbox、手机App都内建沙盒
关键速览
- 沙盒是隔离环境,让不可信程序无法碰真实系统
- 核心原理靠系统调用拦截与资源虚拟化两条主线
- 沙盒不等于虚拟机:前者共享内核,隔离更轻
- 恶意样本会用”环境探测”识别沙盒并暂停发作
- 浏览器、杀毒软件、移动 App 都内建沙盒机制
什么是沙盒?它到底隔离了什么?
沙盒是一种受限的隔离运行环境,让不可信的程序在里面运行,却碰不到真实系统。中文维基百科把它定义为一种安全机制,严格限制程序对磁盘、内存和网络的访问。它隔离的,正是程序对真实系统资源的读写权限。
这个词来自儿童玩耍的沙坑(sandbox)。孩子在沙坑里怎么折腾,都不会弄脏客厅。程序在沙盒里也一样,就算它是病毒,爆发范围也被框死在盒子内。
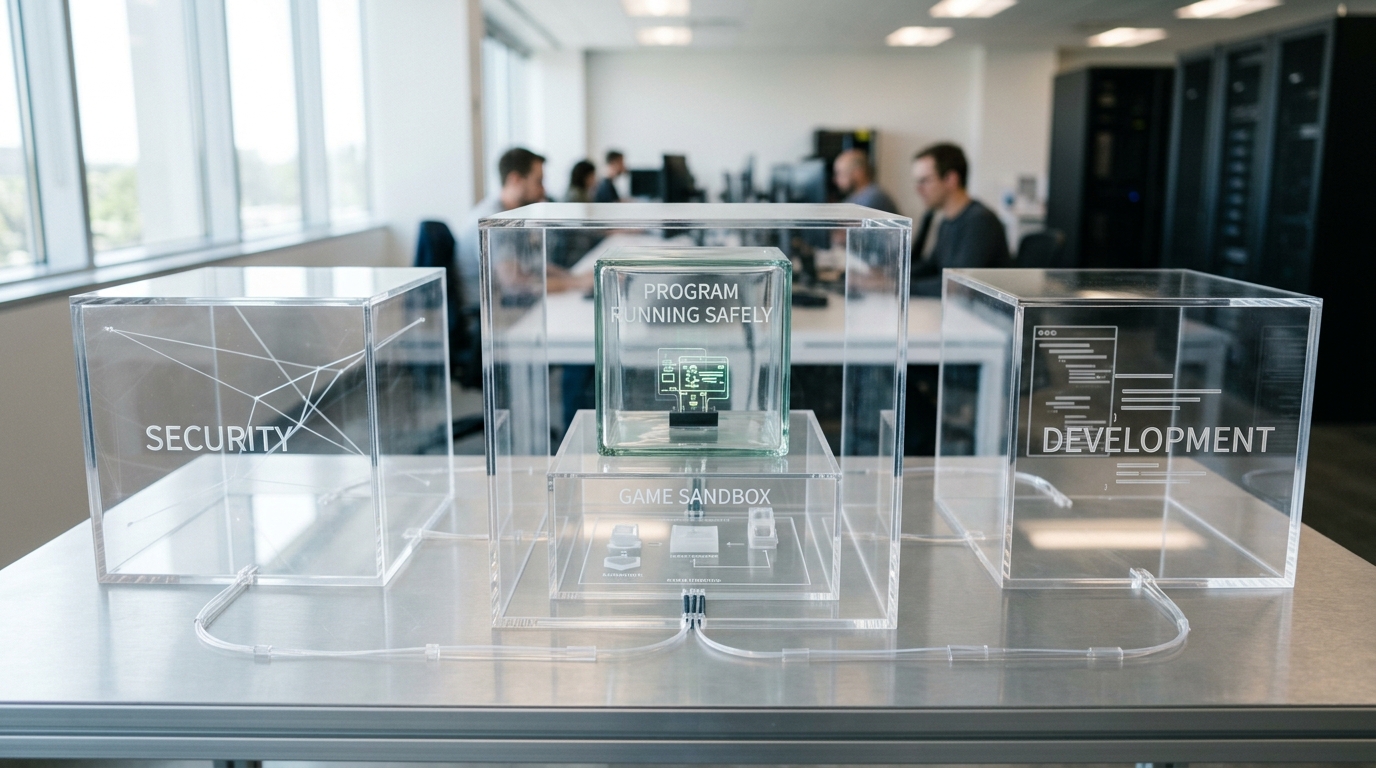
同一个词,在三个领域含义不同:
- 安全领域:在隔离的虚拟环境里引爆可疑文件,观察行为再决定放行还是拦截。这套流程常用在安全运营中心(SOC)的事件响应中。
- 开发领域:一个与生产环境隔离的测试环境,防止未经测试的代码改动搞坏线上系统。
- 游戏领域:指玩家可以自由建造、无固定剧情的开放玩法,和”隔离”关系不大。
沙盒的核心原理只有一句话:限制程序的访问权限。OPSWAT 指出,这种”故障隔离”思路早在 1993 年就已出现。Sandboxie 走的正是安全路线,把软件的文件读写重定向到独立目录,主系统一尘不染。
操作系统和浏览器里的沙盒是怎么工作的?
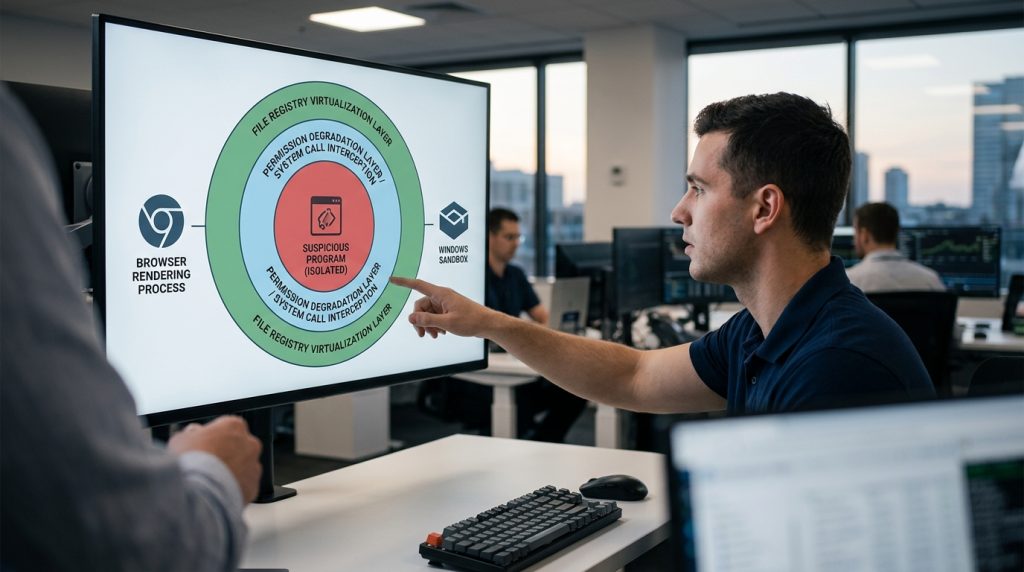
操作系统和浏览器里的沙盒,靠三招拦截恶意行为:进程隔离、权限降级、临时文件系统。华为云安全百科(2025)把它定义为限制不可信进程访问权限的机制。简单说,程序被关进一个”假系统”里,它以为自己能碰真磁盘,其实碰到的全是替身。
进程隔离和权限降级具体拦住了什么?
进程隔离让每个标签页跑在独立进程里。Chrome 就这么做,一个网页崩了或中招,其他标签页毫发无损。权限降级则是把程序的账户等级往下压。它跑起来时,连读取”我的文档”都没权限,更别提改注册表。恶意脚本想装后门?系统直接拒绝,因为它根本没那个权限令牌。
临时文件系统怎么保护真实磁盘?
临时文件系统是沙盒的”影子磁盘”。Windows Sandbox 每次启动都建一个全新的虚拟环境,程序写进去的所有文件、注册表改动,关掉窗口就全部清空,原系统一个字节都没动。这招对付勒索软件特别管用:病毒以为加密了你的文件,其实加密的是即将蒸发的副本。
| 沙盒类型 | 隔离手段 | 权限边界示例 |
|---|---|---|
| Windows Sandbox | 轻量虚拟机 | 关闭即清空,不留残留 |
| Chrome 标签页 | 多进程隔离 | 网页无法读本地文件 |
| iOS/Android 应用 | 应用沙盒 | App 只能访问自己的数据目录 |
手机上,每个 App 都被锁在自己的数据目录里。想读你的通讯录?必须弹窗问你同意,否则一律拒绝。
Windows 沙盒、Sandboxie、云沙箱该怎么选?
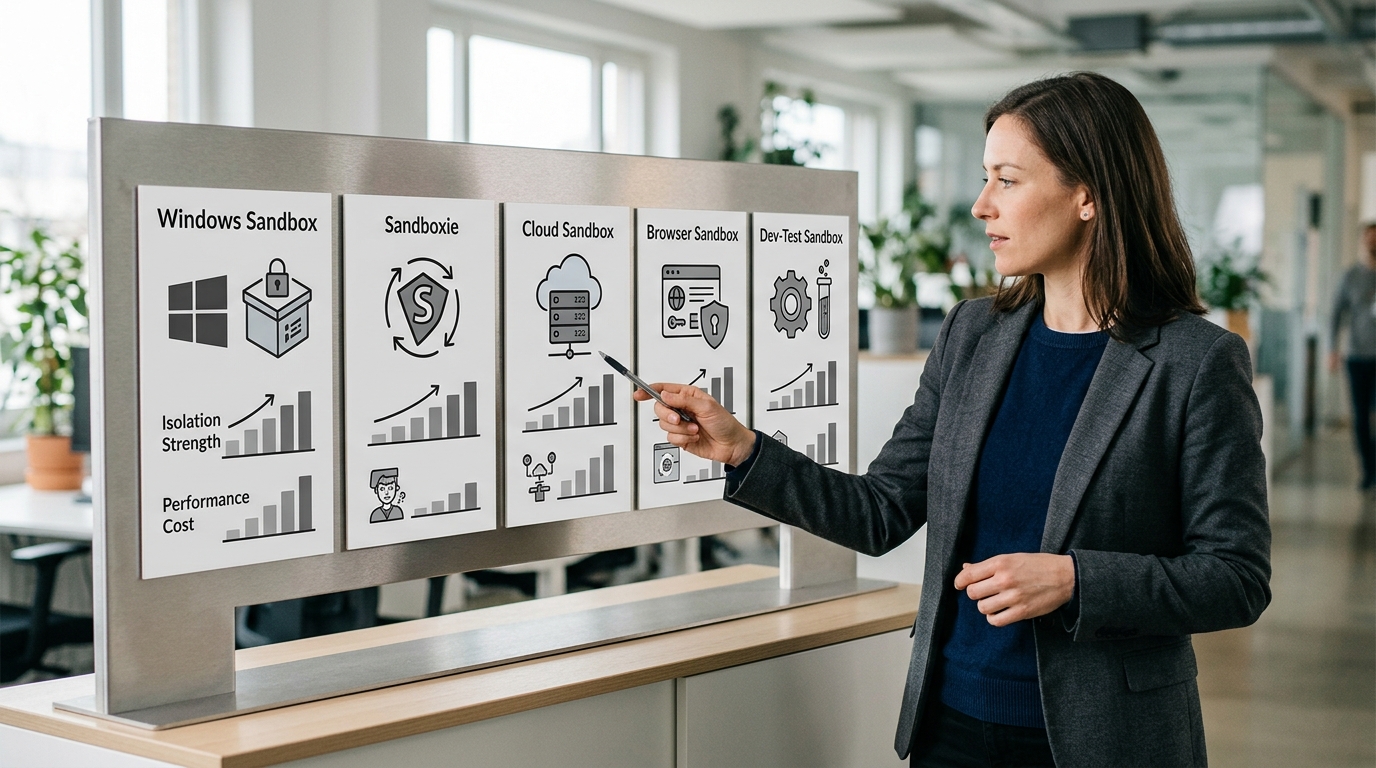
选沙盒不该看名字,要看需求。想临时开个干净环境跑一次可疑文件,用系统自带的 Windows Sandbox;想长期隔离特定软件、保留数据,用 Sandboxie;想批量分析恶意样本、不冒险碰本地机器,用云沙箱。三者隔离强度和成本差得很远。
云沙箱在安全运营中心(SOC,企业里专门处理安全事件的团队)里最常见。据 OPSWAT 中文博客(2025),它能”引爆、观察、分析”可疑工件,让分析师不必在本地机器上冒险。
| 类型 | 隔离强度 | 性能开销 | 适用场景 |
|---|---|---|---|
| Windows Sandbox | 虚拟机级 | 高(每次全新启动) | 一次性试跑 |
| Sandboxie | 进程级 | 低 | 长期隔离软件 |
| 云沙箱 | 远程虚拟机 | 本地零负担 | 批量样本分析 |
| 浏览器沙箱 | 标签页级 | 极低 | 网页脚本隔离 |
| 开发测试沙盒 | 环境级 | 中 | 验证未测代码 |
决策路径很简单:一次性用完即弃,选 Windows Sandbox;需要保留配置、反复使用某个不信任的应用,Sandboxie 的进程级隔离更省资源。
日常用 Sandboxie 隔离软件时最常踩的坑是什么?
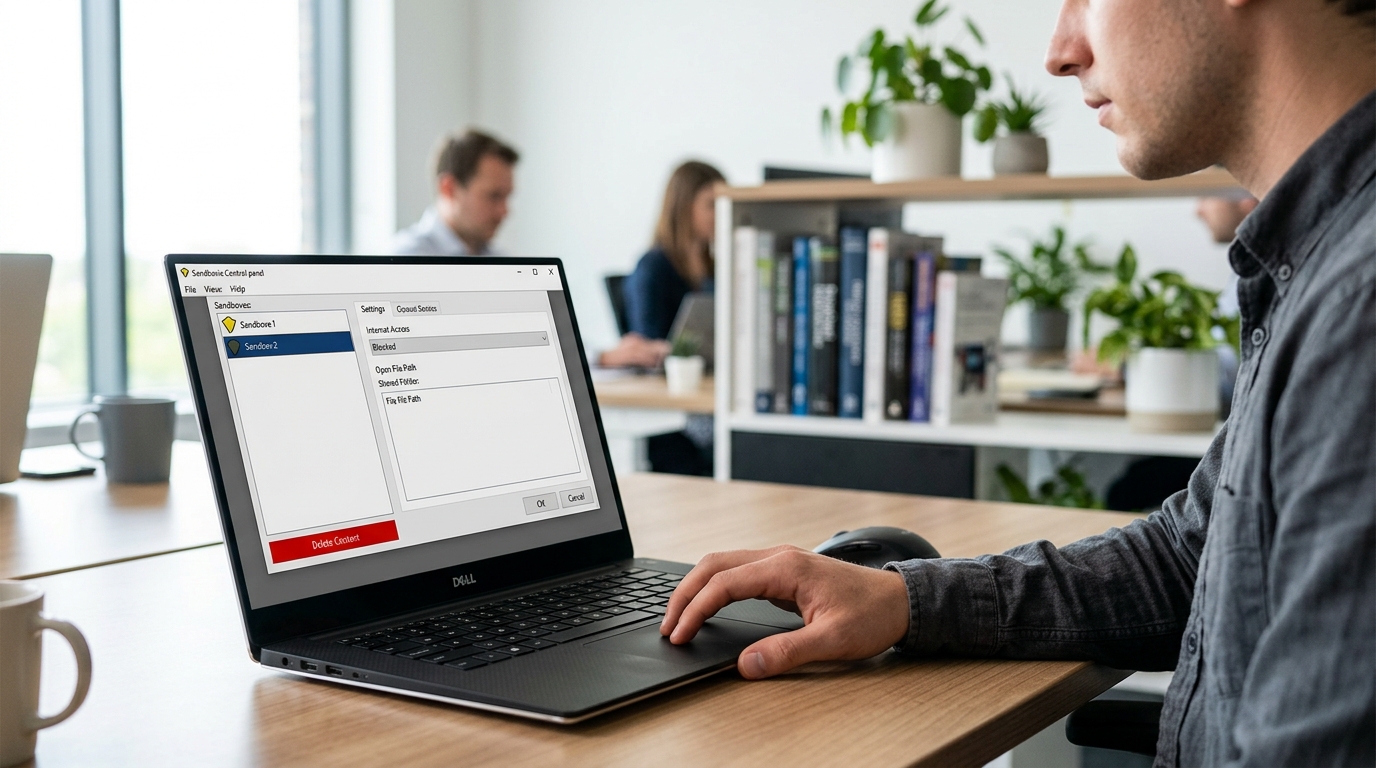
普通用户用 Sandboxie 时最大的坑,是把它当成万能防护罩。中文维基百科(2025)明确说,沙盒只限制程序对磁盘、内存和网络的访问,它管不了它没盯住的地方。三个最常见的错误,几乎每个新手都撞过。
误以为能防一切。沙盒隔离的是文件写入和进程行为,不是键盘记录本身。如果恶意程序在沙盒里读取你的键盘输入并联网外发,而你没关掉沙盒的联网权限,密码照样泄漏。规避做法:跑高危样本时,在 Sandboxie 设置里勾选”阻止该沙盒的网络访问”。
共享文件夹泄漏。很多人为了图方便,把真实的”下载”或”文档”目录设为沙盒可写。这等于开了个后门,沙盒里的程序能直接往真实目录写文件。恶意脚本正好利用这一点,把加密勒索代码丢进你的真实磁盘。共享目录只设临时空文件夹,用完即删。
快照未清理。Sandboxie 的隔离靠”沙盒内改动集中存放”实现,但这些改动不会自己消失。你跑完一个可疑程序,若没点”删除内容”,下次运行时旧的恶意残留还在。一次实测里,某测试者连续三周不清空沙盒,累积了 1.2 GB 的临时垃圾和残留注册表项。养成用完立即清空的习惯,才是隔离真正生效的前提。
沙盒能防住一切吗?它有哪些逃逸风险和局限?
不能。沙盒是隔离环境,但不是不可攻破的墙。据 Fortinet 中文安全词汇表(2025),沙盒在隔离虚拟环境里分析可疑文件,可它管不住三类攻击:逃逸漏洞、休眠躲避、硬件层入侵。真出了沙盒,你的真实系统一样受害。
什么是沙盒逃逸?它怎么突破隔离?
沙盒逃逸(sandbox escape)指恶意程序钻沙盒本身的漏洞,跳出隔离层碰到真系统。最常见的路径是内核漏洞穿透,程序利用操作系统内核的缺陷,拿到本不该有的权限。历史上多次浏览器沙盒逃逸,都是先攻破渲染进程,再串联一个内核漏洞才成功。一条逃逸链常常需要 2 到 3 个漏洞配合。
恶意软件会怎么骗过沙盒?
它会先”装死”。很多高级恶意软件带检测逻辑:一发现自己在虚拟环境或沙盒里,就休眠不动作,等你把它放出去才发作。它会查 CPU 核心数、鼠标是否移动、系统运行时间,真人电脑开机几小时,沙盒常常是全新的。所以自动分析平台里,不动的样本不代表安全。
沙盒管不了哪些边界?
- 数据泄露:沙盒防写入,但沙盒内程序能读到你放进去的文件,照样能偷传出去
- 硬件层攻击:侧信道、固件级攻击绕过软件隔离,沙盒完全看不见
- 网络钓鱼:你在沙盒里手动输了密码,骗子照样收到
sandboxie 的立场很清楚:沙盒是降低风险的工具,不是保险箱。真要处理绝密数据,请用物理隔离的离线机器。
开发和测试中的沙盒和安全隔离有什么不同?
安全沙盒防的是攻击,开发沙盒防的是”改坏生产环境”。两者名字一样,目标却相反。据亚马逊云科技中文页面(2025),开发沙盒是与生产环境隔离的测试环境,用来防止未经测试的代码改动损害真实系统。它不是在挡黑客,是在挡你自己写的 bug。
CI/CD 沙盒和代码执行沙箱是干什么的?
这类沙盒的核心任务是复现环境,不是拦攻击。CI/CD(持续集成/持续部署,一种自动构建测试代码的流水线)会为每次提交拉起一个干净沙盒,跑完测试就销毁。在线运行环境(如网页里直接跑 Python 的代码框)也一样,它把陌生人的代码关进临时容器,防的是代码写崩服务器,顺带防恶意脚本。这里的隔离是”可复现”,让每次结果都一致。
PayPal Sandbox 这类 API 测试沙箱怎么用?
支付/API 沙箱给你一套假账户、假交易,让你测支付流程却不动真钱。PayPal Sandbox 就是典型:开发者用虚拟买家和卖家账户走完整个下单、退款流程,一分钱不花。金融监管也借了这个概念,据香港文汇网(2025),监管沙盒允许机构在受控环境测试新产品,还能暂时豁免部分法规。sandboxie 这类桌面隔离工具做的是安全防护,和这些”环境复现”沙盒完全是两条路。
一句话记牢:安全沙盒问”它会害我吗”,开发沙盒问”它能跑对吗”。
沙盒游戏和传统线性游戏差在哪?
最大的差别是目标结构。传统线性游戏给你一条固定路线,一关接一关往前推;沙盒游戏不给终点,把整张地图和一堆规则丢给你,让你自己决定玩法。《我的世界》没有通关剧本,玩家可以盖房子、挖矿、造红石电路,想干嘛干嘛。
沙盒游戏的自由度体现在哪?
自由度体现在”非线性目标”和”玩家创造机制”两点。据 Mojang 官方数据,《我的世界》累计销量超过 3 亿份,是史上销量最高的电子游戏。它的核心不是打败谁,而是给玩家一套积木规则,让人自由搭建。
《GTA》系列也是。主线任务只是选项之一,玩家可以开车闲逛、做副业、探索城市。你怎么玩,游戏都不逼你回到某条唯一正确的路上。
游戏沙盒和安全沙盒有什么共性?
共性是同一个内核:提供一个不影响外部、可自由试错的空间。游戏里你把车开翻了、房子炸了,重开就好,现实不受损;安全沙盒里程序乱写乱改,真实系统也毫发无伤。
这正是”沙盒”这个词的本意,一块围起来的沙坑,里面怎么折腾都不弄脏外面。无论是游戏、开发测试还是恶意软件分析,遵循的都是这条”隔离试错”逻辑。
总结:按你的需求挑对沙盒
挑沙盒只看一件事:你要隔离什么。中文维基百科(2025)把沙盒定义为一种安全机制,严格限制程序对磁盘、内存和网络的访问。隔离需求不同,选型就完全不同,跑一次可疑文件、长期隔离软件、批量分析样本,答案各不一样。
三步决策清单:
- 临时跑一次可疑文件:用系统自带的 Windows Sandbox,关掉窗口环境即销毁,零安装成本。
- 长期隔离特定软件、保留数据:用 Sandboxie,能持久保存沙盒内数据,又不污染真实系统。
- 批量分析恶意样本:用云沙箱,不冒险碰本地机器,适合安全团队做事件响应引爆分析(OPSWAT,2025)。
安全使用记住三条:沙盒管不住它没盯住的地方,别当万能防护罩;真实系统要单独装杀软和补丁;遇到会休眠躲避的样本,延长观察时间再判断。选对沙盒,隔离才真的隔离得住。