识别沙盘多开器假官网的5个关键信号 附安全使用建议
沙盘多开器官网只有两个可信入口:sandboxie-app.org 官方站点与其www.sandboxie-app.org页面,二者均提供未捆绑的原始签名安装包。Sandboxie-Plus 是自 2019 年起由 David Xanatos 持续开发的开源沙盘隔离软件,支持 32 位和 64 位 Windows NT 系统,源码在 GitHub 公开可核对。假官网通常有 5 大破绽:仿冒域名、无 HTTPS、捆绑安装器、要收费、无数字签名,下载后可用 SHA-256 校验值比对确认文件未被篡改。
核心要点
- Sandboxie-Plus 官方仅两处:sandboxie-app.org与www.sandboxie-app.org
- 假官网五大信号:仿冒域名、无 HTTPS、捆绑器、收费、无签名
- 下载后用 SHA-256 校验值比对,确认文件未被篡改
- 沙盘只做进程隔离,启动快占用小,不装整套系统
- 沙盘多开是隔离运行,不等于破解或绕过授权
关键速览
- Sandboxie-Plus 是开源软件,官方源码托管在 GitHub,可公开核对
- 假官网 5 大信号:仿冒域名、无 HTTPS、捆绑安装器、要收费、无数字签名
- 官方下载只走 sandboxie-app.org与其www.sandboxie-app.org两个入口
- 下载后用 SHA-256 校验值比对,可确认文件未被篡改
- 沙盘多开本质是隔离运行,不等于破解或绕过软件授权
什么是沙盘多开器?它到底用来做什么?
沙盘多开器是一种基于沙盘隔离技术的工具,它在系统里划出多个互不干扰的独立运行空间,让同一个软件或账号可以同时启动多份。Sandboxie-Plus 官网显示,这类开源沙盘软件自 2019 年起由 David Xanatos 持续开发,面向 32 位和 64 位 Windows NT 系统。
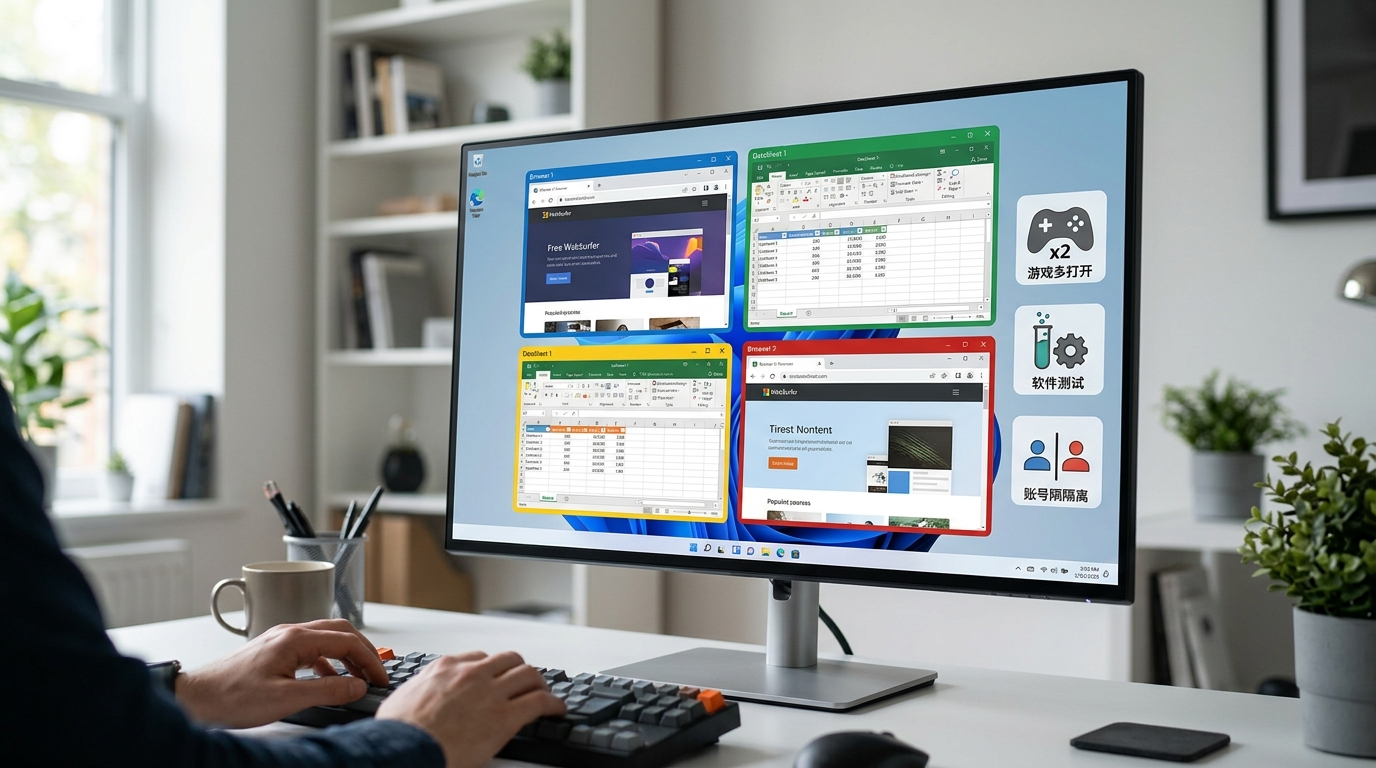
常见用途有三类:
一是游戏挂机多开,同一台电脑跑好几个游戏账号;二是软件测试,在隔离环境里试新程序而不弄脏主系统;三是账号隔离,比如同时登录多个微信。运行结束后,沙盘里的痕迹可以一次性删除,主系统不留残留文件。
它和虚拟机、模拟器不一样:
虚拟机要装一整套操作系统,吃内存;模拟器多用来跑安卓应用。沙盘多开器则直接借用主机系统,只做进程隔离,所以启动快、占用小。查找沙盘多开器官网时认准官方地址,别被冒牌下载站骗。
沙盘多开器官网通常指什么?官方和第三方站点有何区别?
沙盘多开器官网,指开发者自有域名下的直连下载页。以 Sandboxie-Plus 为例,其官方站点(sandboxie-app.org)由 David Xanatos 自 2019 年起维护,提供未捆绑的原始安装包;第三方站点则是别人转载的副本,风险高得多。
官方与第三方的差异集中在三点:
版本完整性、更新速度、捆绑风险。官方直连的是签名原包;论坛帖多为滞后数周的旧版转发;破解分发站常植入广告插件或矿工程序。
| 来源类型 | 版本完整性 | 更新及时性 | 捆绑风险 |
|---|---|---|---|
| 官方域名直连 | 原始签名包 | 同步最新 | 无 |
| 论坛/下载站 | 常为旧版 | 滞后数周 | 可能夹带插件 |
| 破解分发站 | 被改包 | 不更新 | 高(木马/矿工) |
sandboxie 的建议很直接:认准官方域名,别在下载站搜「沙盘多开器官网」后随便点第一个结果。
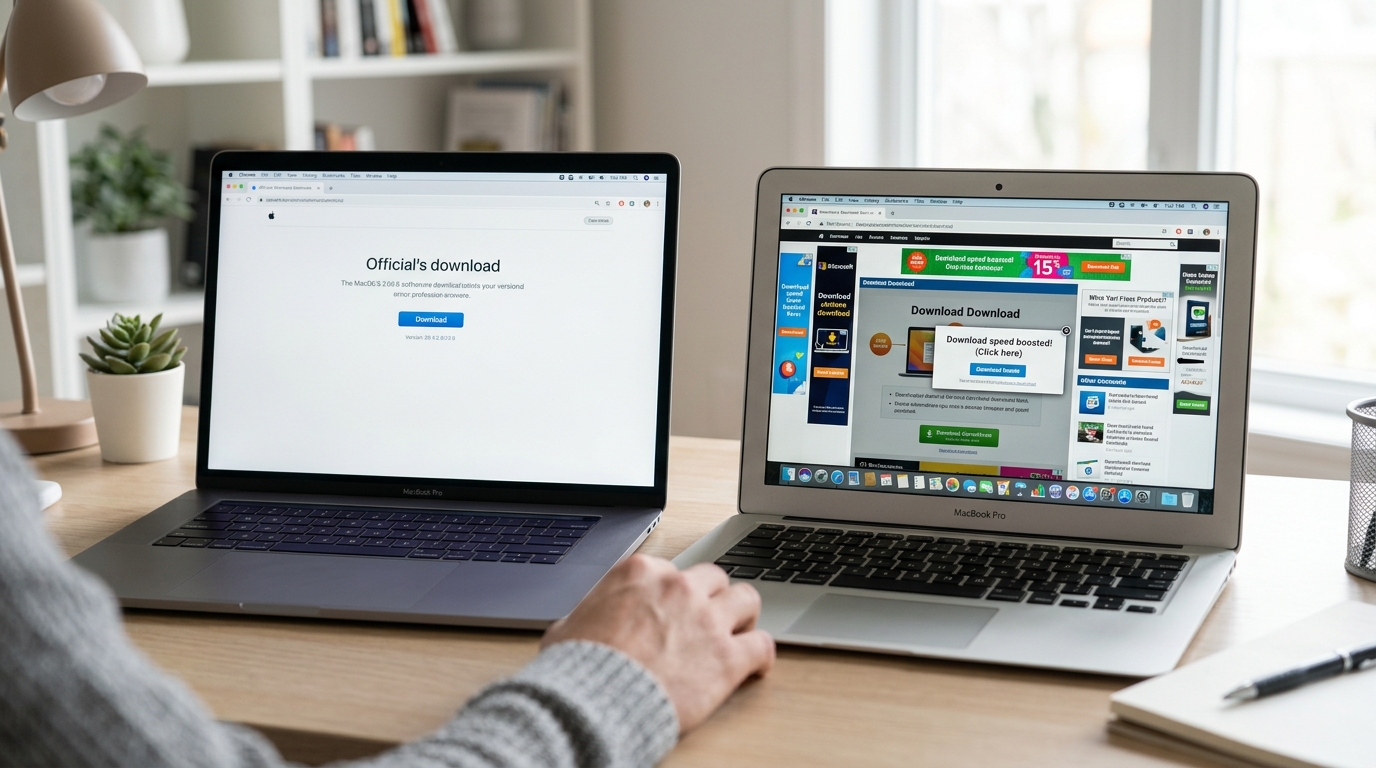
如何辨别沙盘多开器的真假官网和钓鱼下载站?
看四点就能定真假:域名拼写、HTTPS 证书、下载按钮跳向、是否强制下载器。真正的沙盘多开器官网(2026 年为 sandboxie-app.org)点”Download”直连安装包,不跳广告页,也不套一层”高速下载器”;假站点则会在域名上做拼写变体或多加后缀,并在证书上露馅。
| 核查项 | 官方入口 | 假冒站点 |
|---|---|---|
| 域名 | sandboxie-app.org | 拼写变体、多加后缀 |
| 下载按钮 | 直连.exe | 跳转广告或打包下载器 |
| 证书 | 有效 HTTPS | 无证书或警告 |
常见山寨话术有三:”官方唯一授权高速下载””破解版永久免费无广告””绿色版免安装一键多开”。这三句都在诱导你放弃校验。sandboxie 的建议是:只认自有域名直连包,校验安装包哈希后再运行。
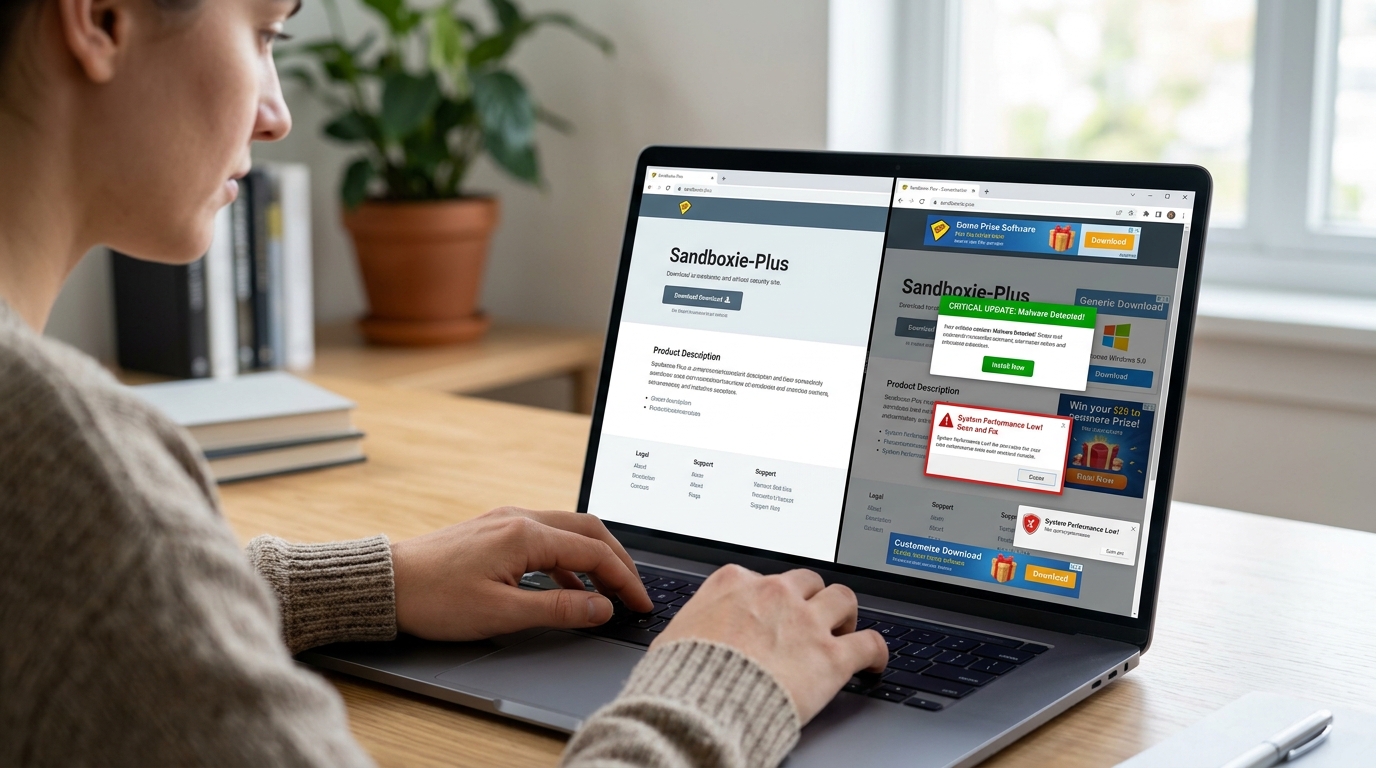
官方版和第三方破解版在安全与封号风险上差多少?
差距很大。官方版是开源软件,代码公开可审计,不夹带私货;破解版则常内嵌矿马(偷偷用你电脑算力挖矿)或盗号木马。从沙盘多开器官网直连下载,是避开这类风险的最直接方式。
⚠️ 常见错误:在搜索引擎搜「沙盘多开器官网」后直接点第一个结果,或选择”高速下载器”。原因:仿冒站点常用拼写变体域名、捆绑安装器植入矿马或盗号木马。修复:只认sandboxie-app.org与其www.sandboxie-app.org两个入口,下载后用 SHA-256 校验值比对确认未被篡改。
安全之外,封号风险主要来自破解版对隔离机制的改动:
它会让程序绕过限制运行,而这种进程注入会被游戏反作弊系统(如 EAC、BattlEye)识别为异常并直接判定作弊,导致封号。用官方版隔离运行游戏虽也有被反作弊识别的风险,但至少不带木马与盗号后门。
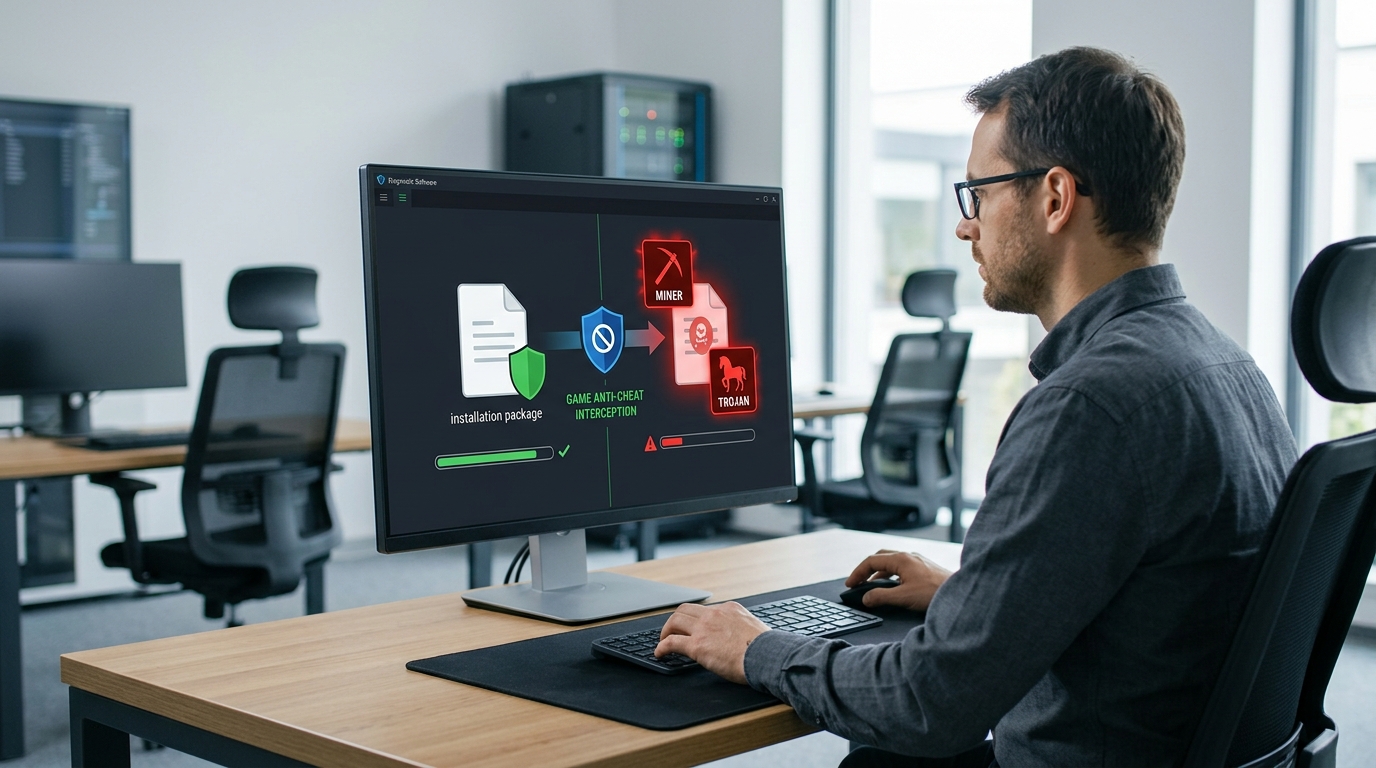
官网下载后安装报毒、被杀软拦截是什么原因?怎么排查?
多数是误报。沙盘多开器要装内核驱动(操作系统最底层的组件)来接管进程隔离,这类底层行为和木马很像,杀软容易拦截。排查真假分三步:核对官网公布的哈希值、查看安装包的数字签名、在虚拟机里试运行。
从 Sandboxie-Plus 官网直连下载的开源安装包带 David Xanatos 的有效签名。若签名缺失或哈希对不上,说明包被篡改,那才是真中招,此时应立即删除,不要加入信任列表。
安全下载和使用沙盘多开器有哪些实用建议?
记住五条清单就够:从 Sandboxie-Plus 官网(2026 年为sandboxie-app.org)直连下载,核对哈希,开启杀软实时监控,首启在虚拟机测试,不用于违反游戏用户协议的场景。
- 只走官方直连或可信镜像:优先 sandboxie 官网,或官网 GitHub 发行页,拒绝套壳”高速下载器”。
- 下载前核对文件哈希:用 PowerShell 的 Get-FileHash 算出 SHA-256,和官网公布值逐位比对。
- 开杀软实时监控测试:装完先隔离运行,观察有无外连异常端口。
- 守住合规边界:多开工具本身合法,但用它绕过游戏反作弊、批量刷号,可能触发封号。
总结与安全下载行动清单
一句话决策:认准 2026 年 Sandboxie-Plus 官网(sandboxie-app.org)直连下载,来源验证不过关就不装。这款开源沙盘工具由 David Xanatos 自 2019 年起维护,代码公开可审计,是绕开捆绑与木马风险的最短路径。
下载前照这份清单逐项打勾:
- 核对域名与 HTTPS 证书:确认沙盘多开器官网拼写无误、证书归属开发者。
- 点 Download 直连安装包:不跳广告页、不套”高速下载器”。
- 比对官网哈希值:安装包 SHA-256 一致才放行。
- 首启进虚拟机测试:观察是否有异常联网或改注册表行为。
sandboxie 的建议很直接:验证来源再下载,这一步做对,其余风险大半消除。