沙盒多开器不等于无限多开,先弄清隔离机制
最后一次更新:
沙盒多开器是基于沙盘隔离技术的多开软件,让同一程序在多个独立沙盒中运行,账号数据、缓存与登录状态彼此隔离,互不污染。根据沙盒多开器官网,2026 年可用版本包括 Sandboxie-Plus x64 v1.18.7、ARM64 v1.18.7 与开源的 Classic x64 v5.73.7。它通过文件系统重定向、注册表虚拟化和进程隔离三层机制实现隔离,多开上限由内存和 CPU 决定,而非软件宣称的”无限”。
核心要点
- Sandboxie-Plus x64 v1.18.7 是 2026 年活跃更新的稳定版
- 下载后右键查数字签名,显示”无法验证”立即丢弃
- 多开数量看内存和 CPU,别信”无限多开”宣传
- 三层隔离:文件重定向、注册表虚拟化、进程隔离防串号
- 老旧低配设备选开源 Classic 版 v5.73.7
关键速览
- Sandboxie-Plus x64 当前稳定版为 v1.18.7,2026 年仍活跃更新
- 沙盒隔离文件与注册表写入,不等于创造独立操作系统
- 多开上限由内存和 CPU 决定,而非软件”无限”宣传
- 每个沙盒是独立容器,账号 Cookie 与缓存互不共享
- Classic 版 v5.73.7 为开源分支,适合老设备低配环境
沙盒多开器是什么?它解决了哪些实际问题?
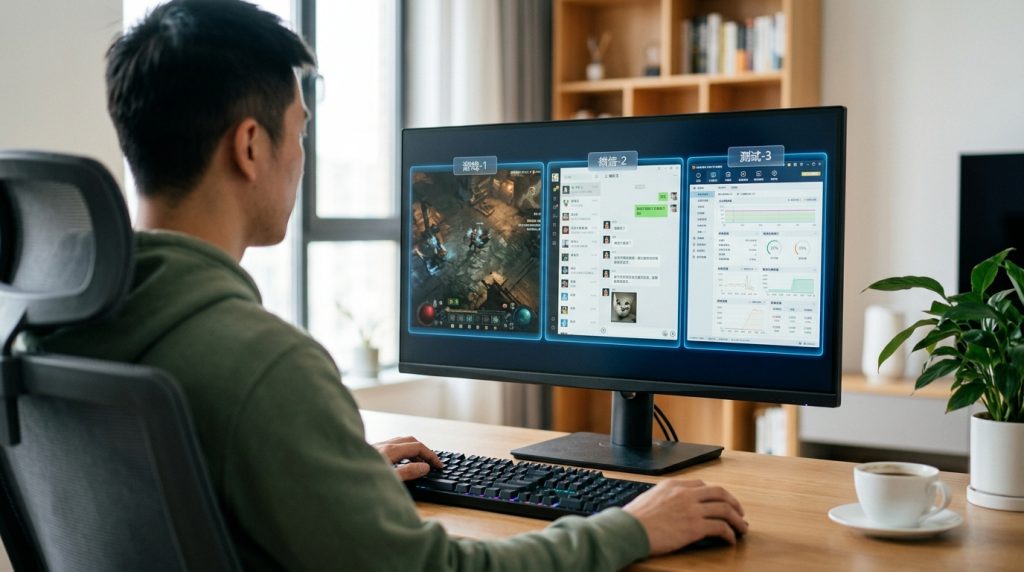
沙盒多开器是一类基于沙盘隔离技术的多开软件,它让同一个程序在多个相互独立的沙盒里运行,从而在一台电脑上开出多个互不干扰的实例。据 沙盘多开器官网介绍,每个程序都跑在独立沙盘中,账号数据、缓存、登录状态彼此隔离。
它主要解决三类问题:
游戏多账号同时登录、软件测试时隔离环境、避免多个账号的数据互相污染。所谓”数据污染”,指的是两个账号共用同一套缓存和配置文件,导致登录串号或存档被覆盖。
Sandboxie 的技术路线值得参考:
该项目自 2020 年起开源并面向 32 位和 64 位Windows提供隔离工具,社区版长期免费维护。隔离做得干净,多开才稳。
沙盒多开器的隔离原理是怎么工作的?
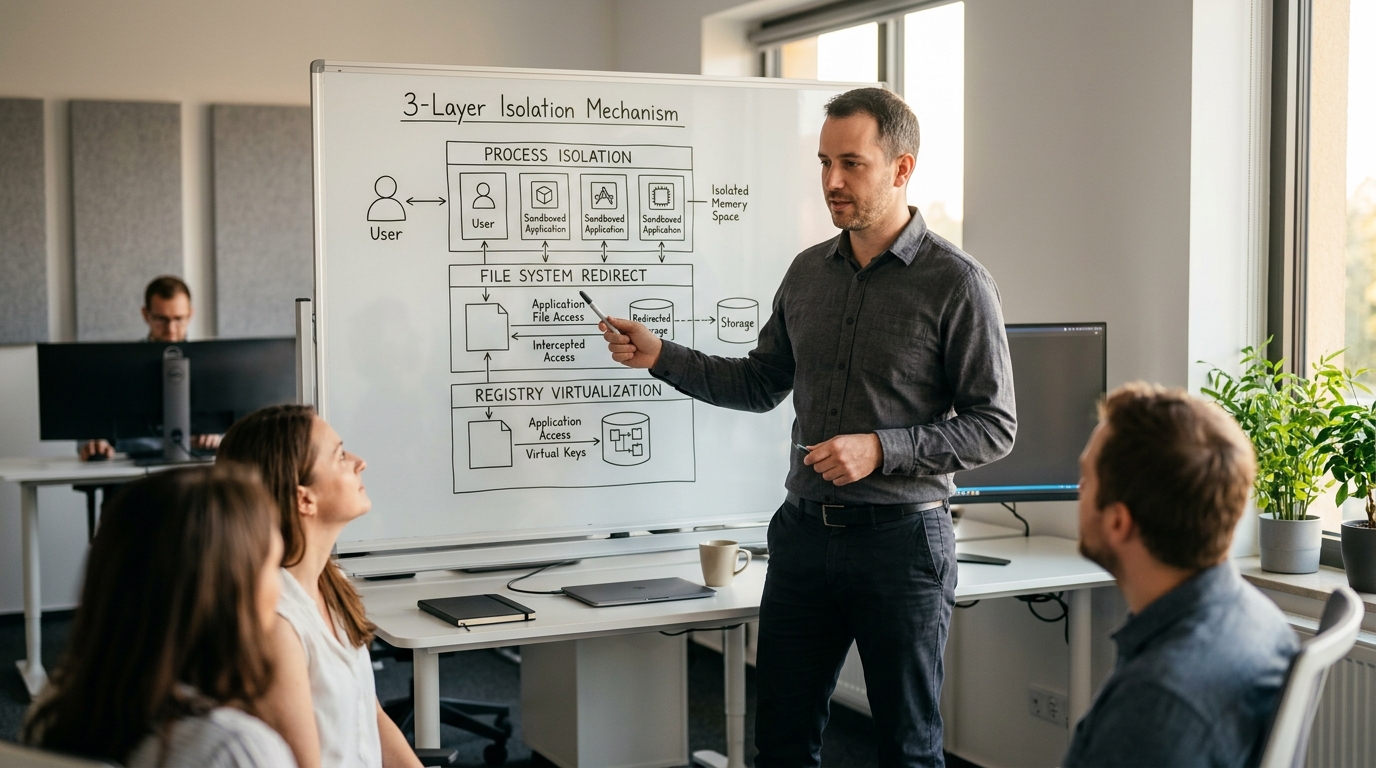
沙盒多开器靠三层隔离让多个账号互不干扰:文件系统重定向、注册表虚拟化和进程隔离。每个沙盒像一间独立房间,程序进去后读写都被拦截改道,所以两个账号的缓存和登录态不会互相覆盖。据 Sandboxie-Plus 官方下载页,该项目是开源的基于沙盒的隔离软件,2026 年可用版本为 Plus x64 v1.18.7。
- 文件系统重定向:程序写入 C 盘的动作被拦下,实际落到沙盒专属文件夹,账号 A 的缓存不会盖掉账号 B。
- 注册表虚拟化:登录令牌等键值写进沙盒的虚拟注册表,而非真实系统注册表。
- 进程隔离:各沙盒进程互相看不见,无法读取对方内存里的登录态。
这三层隔离正是上一节”数据不污染”的底层保障:没有它,同一程序开两次就会共用缓存和注册表键值而串号。
如何辨别沙盒多开器的真假官网?
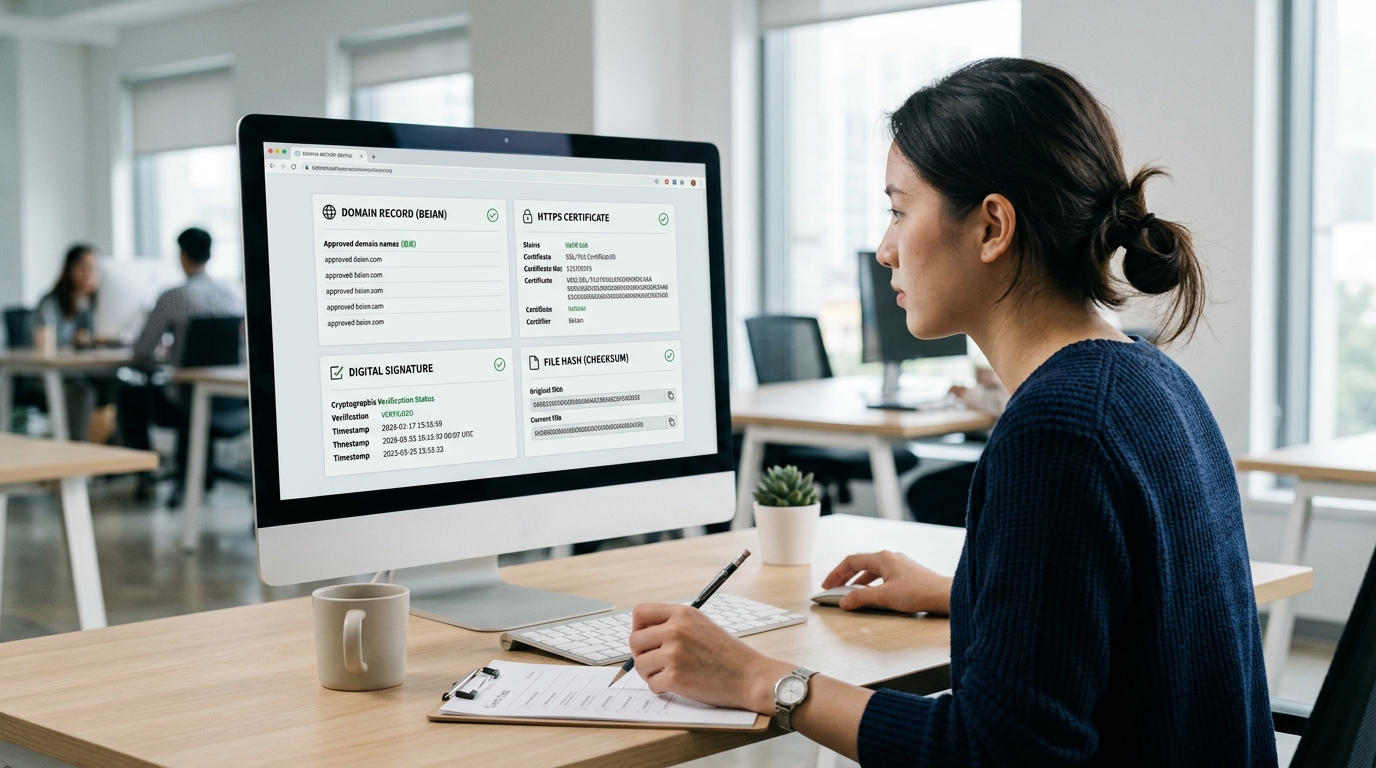
辨别真假官网靠四步核验:查备案主体、看 HTTPS 证书、验下载包数字签名、比对文件哈希。官方页面在 2026 年明确声称其唯一官方站点,Sandboxie 自 2020 年起开源。只要四项有一项对不上,就别下载。
四项里数字签名(文件属性里的发布者证书)最关键
镜像站常把安装包重新打包,签名会失效或变成陌生主体。右键安装包看”数字签名”标签,若显示”无法验证”,直接丢弃。
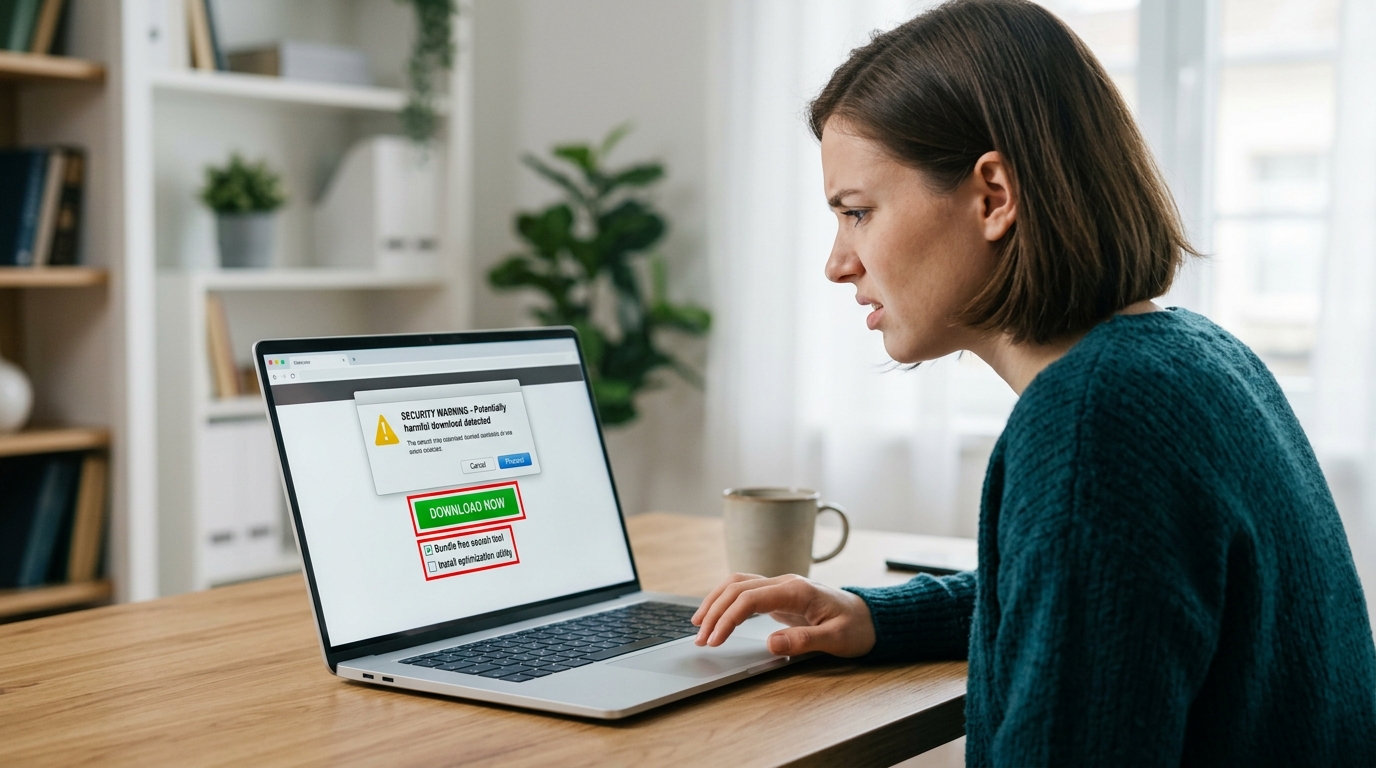
捆绑下载页的典型伪装:
绿色大按钮其实是广告,真正链接藏在小字里;文件名带”高速下载器”或版本号对不上官方的 v1.18.7。认准沙盒多开器官网给出的哈希值,用 PowerShell 的 Get-FileHash 一比就知真伪。
从非官方渠道下载会遇到哪些盗号与捆绑病毒风险?
从非官方渠道下载沙盒多开器,最常见的三类风险是键盘记录木马、捆绑挖矿程序和被篡改的安装包。Sandboxie 自 2020 年起开源并长期免费维护,正版本身不收费,因此任何”破解版””免费激活版”都没有存在的理由,它们唯一的目的就是植入恶意代码。
⚠️ 常见错误:下载后直接双击安装,不核验数字签名。原因镜像站常重新打包安装包,签名会失效或变成陌生发布者,可能夹带键盘记录木马盗号。修复:右键安装包看”数字签名”标签,显示”无法验证”立即丢弃,并用 PowerShell 的 Get-FileHash 比对官网哈希。
盗号的触发路径很固定:
破解包里的键盘记录器(keylogger,一种偷偷记录你键盘输入的程序)会抓取你在沙盒里登录游戏或账号时敲下的用户名和密码,再回传到攻击者服务器。挖矿程序则悄悄占用你的 CPU 和显卡挖加密货币,表现为电脑风扇狂转、游戏突然掉帧。
既然风险全部来自渠道,实操就只有一条主线:
只从沙盒多开器官网下载,装完先用杀毒软件扫一遍安装目录,并核对文件哈希。镜像站给的”绿色免安装版”往往已被重新打包,数字签名对不上就是最直接的危险信号。
用沙盒多开器会被游戏封号吗?该如何规避?
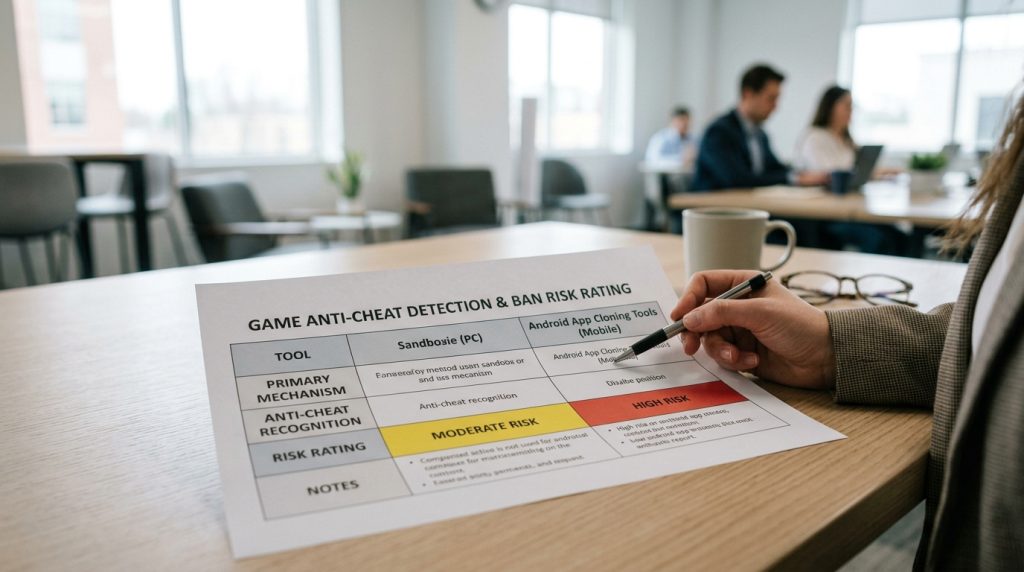
可能会,但封号主要取决于游戏厂商的多开政策,不是沙盒本身。据 沙盘多开器官网介绍,它只做本地的沙盘隔离(把每个程序关进独立”房间”),并不修改游戏内存或伪造数据。真正触发封号的,是厂商检测到的异常信号。
厂商常用三类检测:
硬件指纹(网卡、硬盘序列号等组合识别同一台机器)、同一公网 IP 下多账号登录、以及行为特征(多窗口操作节奏高度一致)。高风险操作是用同一 IP 批量登录十几个账号;相对安全的是两三个账号正常游玩。
针对这三类检测,降低概率的实操是:
每个账号配独立代理 IP、错开登录时间、避免脚本化同步操作。但请记住,单机游戏、模拟器类随意多开,竞技网游(如明确禁止多开的 MOBA)则务必先读用户协议。
不同机型与系统下多开能开几个?性能占用实测对比
能开几个,取决于内存和 CPU,而不是软件上限。一条经验公式:每个沙盒实例占用的内存约等于该程序单开时的 约 80%,90%(沙盒隔离本身开销很小)。8GB 内存机器稳开 2 个;16GB 可跑 4 个;32GB 才敢碰 8 个。沙盒多开器官网把它定位为基于沙盘隔离的多开软件,Sandboxie 面向 32 位和 64 位 Windows 都提供工具。
但内存够了也可能先卡死,瓶颈往往在磁盘 I/O(硬盘读写速度)
多个实例同时加载资源时,机械硬盘会被排队拖垮,换固态盘比加内存更立竿见影。CPU 多核则决定帧率是否被切薄:核数不足时,每个实例分到的算力被摊薄,画面就掉帧。
安全使用沙盒多开器的决策总结与下一步
沙盒多开器官网下载前记牢三步:从官方站点获取、核对数字签名发布者、比对文件哈希。Sandboxie-Plus 官方下载页在 2026 年提供 Plus x64 v1.18.7 等开源版本,正版全程免费,任何”破解版”都没有存在理由。
配置前过一遍这份检查清单:
- 渠道核验:只认沙盒多开器官网,不点搜索广告位和第三方镜像。
- 签名比对:右键安装包看”数字签名”标签页,发布者证书为空或不符立即删除。
- 版本确认:下载包版本号要与官网一致(如 v1.18.7),避免旧版漏洞。
- 硬件预估:按单实例内存 约 80%–90% 估算,16GB 机器控制在 4 个沙盒内。
最后一句忠告:封号风险看游戏厂商政策,隔离安全看你从哪下载。两件事都做对,多开才真正省心。