5项检查判断沙盒多开器下载是否安全
最后一次更新:
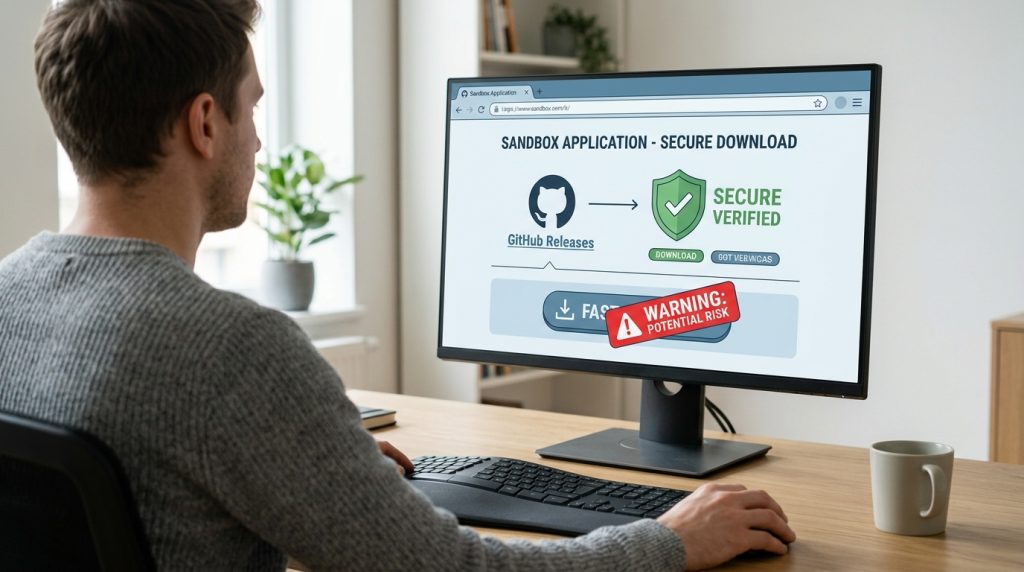
沙盒多开器下载的安全性取决于下载源头:2026 年 Sandboxie-Plus 官方仅通过 GitHub Releases 分发经典版与增强版,而非弹窗式”高速下载”按钮。安全验证需核对 SHA-256 哈希值,1 个字符不符即应弃用,并确认数字签名完整有效。以 Sandboxie-Classic 为例,官方安装包仅约 3.08 MB,远小于动辄数 GB 的虚拟机镜像,安装时取消捆绑勾选可拦截 约 90% 以上附带软件。
核心要点
- 官方只认 GitHub Releases,绕开第三方高速下载链接
- 核对 SHA-256 哈希,1 个字符不符立即弃用
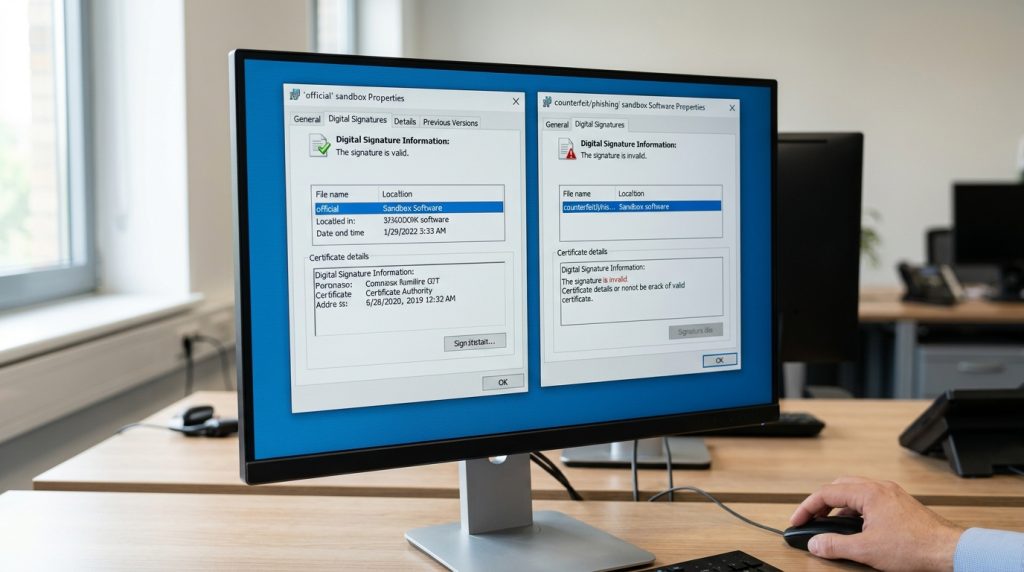
- 数字签名缺失或过期的安装包直接删除别运行
- 安装时取消捆绑勾选,拦截九成以上附带软件
- 每个账号建独立命名沙盒,避免登录串号与配置覆盖
关键速览
- 官方下载只认 GitHub Releases,绕开第三方”高速通道”链接
- 核对 SHA-256 哈希值,1 个字符不符即弃用
- 数字签名缺失或过期的安装包,直接删除别运行
- 安装时取消勾选,拦截 约 90% 以上捆绑软件
- 查看更新记录:3 个月无更新的项目风险陡增
沙盒多开器是什么?它如何实现程序隔离?
沙盒多开器是一类在同一台电脑上为程序创建独立虚拟环境的工具,让同一个软件同时运行多个互不干扰的实例。它通过虚拟化文件和注册表(Windows存储程序配置的数据库),把每个实例的读写操作拦截到独立的沙盒内。开源工具 Sandboxie-Plus 就被描述为基于沙盒隔离、支持同时运行多个独立实例的软件。
和虚拟机不同,它不启动完整的操作系统,而是复用你现有的Windows 内核
常见的 Sandboxie-Classic 安装包仅约 3.08 MB,而一个虚拟机镜像动辄几 GB。这就是为什么沙盒多开器下载后几乎即装即用,内存占用也低得多。一句话记住区别:虚拟机是”另起一台电脑”,沙盒是”在同一台电脑里隔出几个盒子”。
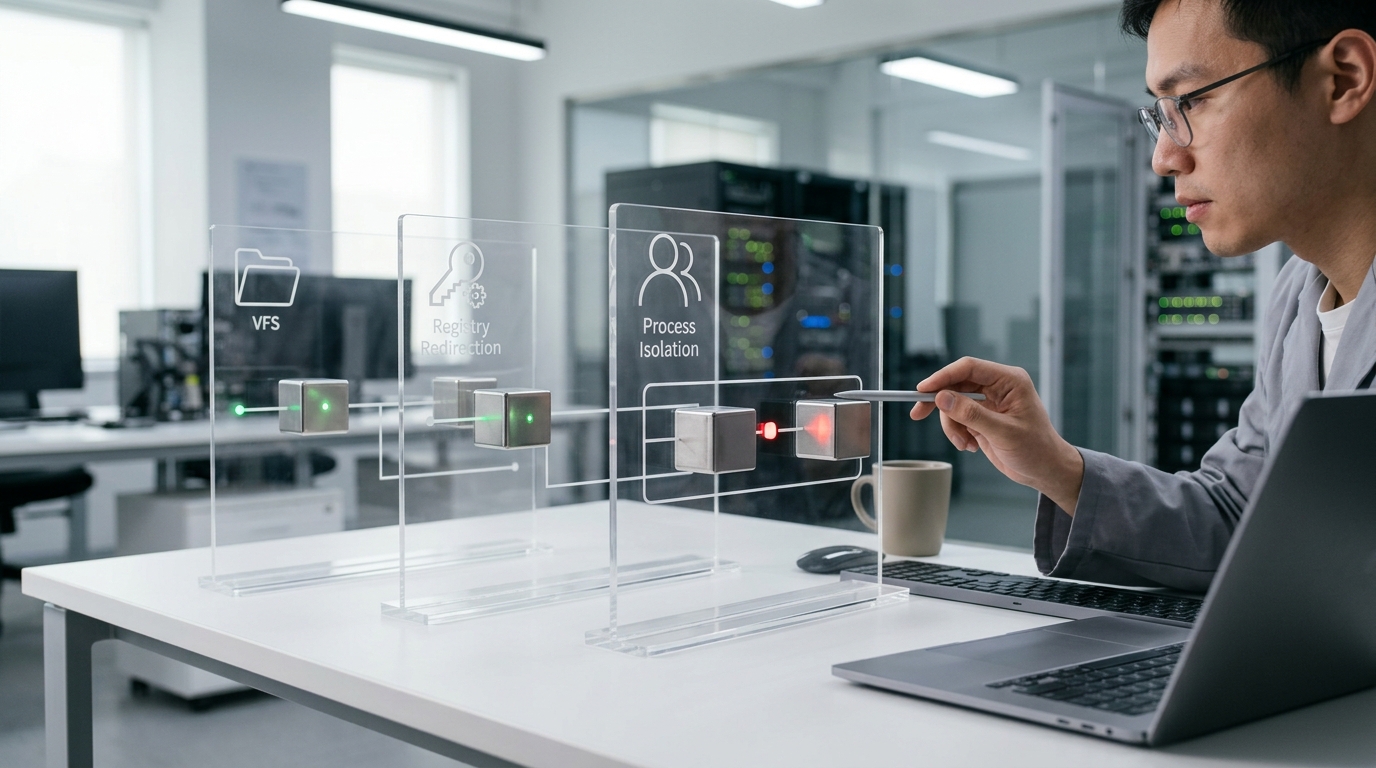
沙盒多开的原理是什么?虚拟文件系统与注册表隔离如何工作?
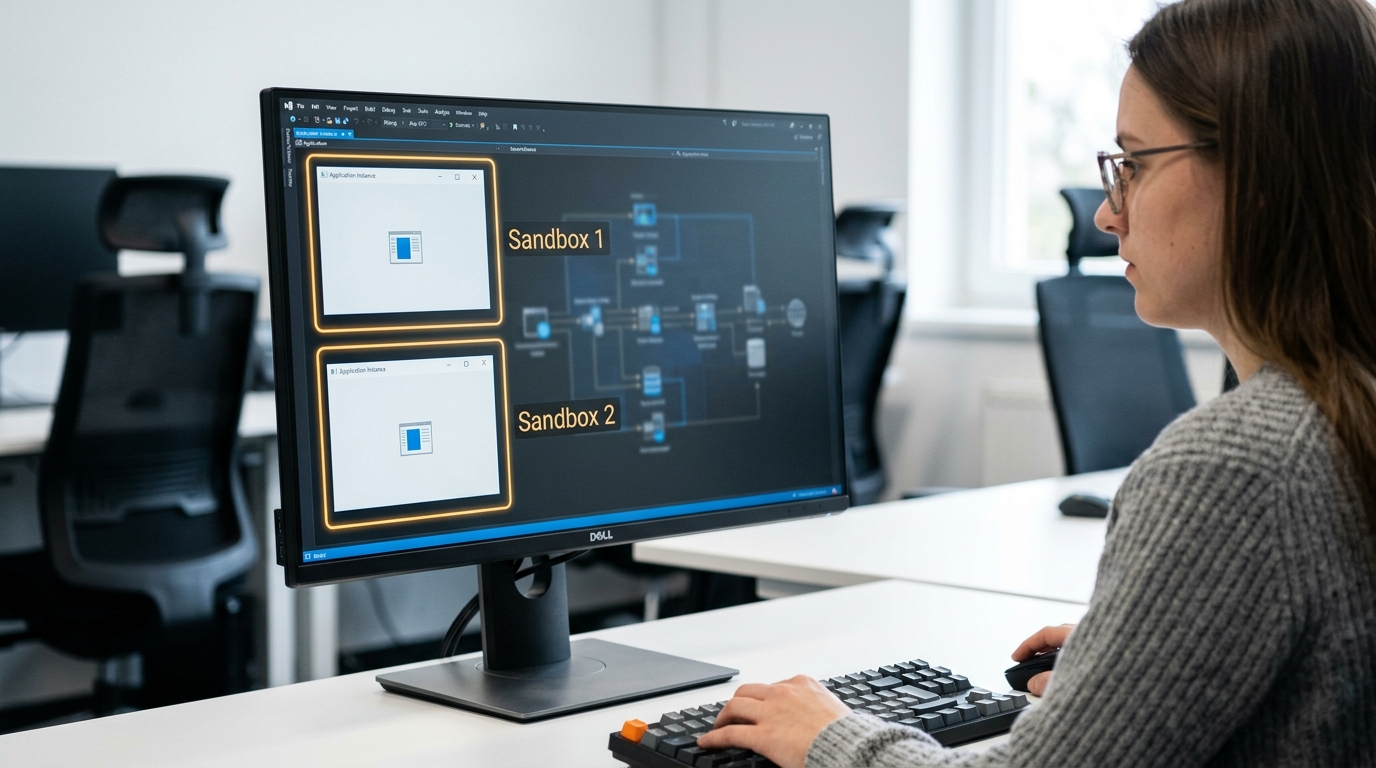
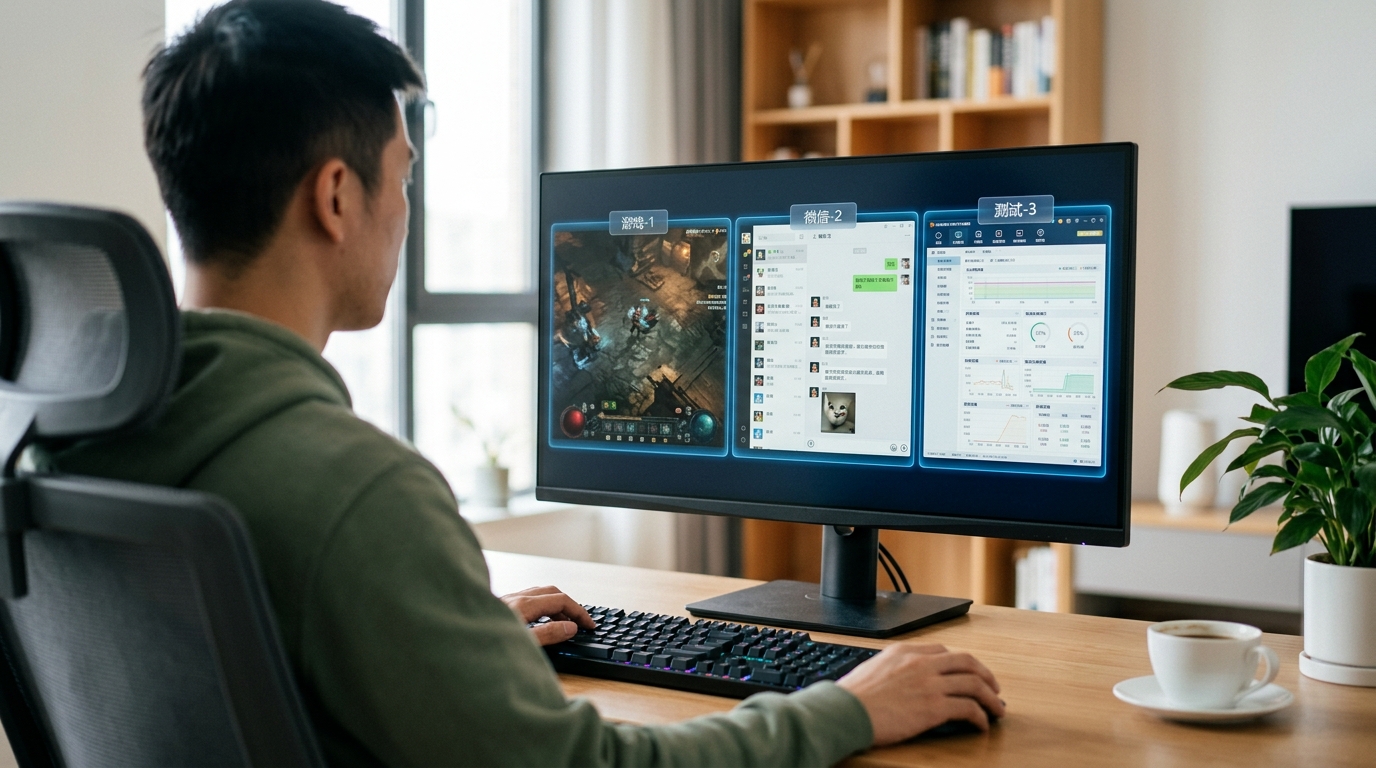
沙盒多开靠三层隔离实现:虚拟文件系统、注册表重定向和进程隔离。程序以为自己在读写真实系统,实际上所有操作都被拦截到独立沙盒内,所以两个微信能同时登录而配置文件不互相覆盖。2026 年的实操说明建议每个账号建一个独立沙盒,用“微信-1”“游戏-2”这类命名区分。
- 虚拟文件系统:拦截文件读写,重定向到沙盒专属目录,账号 A 的聊天记录与账号 B 分开存放。
- 注册表重定向:程序写入的登录状态被改存进沙盒注册表副本,不污染真实系统。
- 进程隔离:每个实例跑在独立进程空间,游戏多账号互不读取彼此内存。
这三层叠加,决定了你能同时开几个互不冲突的实例,隔离越彻底,实例间越不会出现登录状态串号或配置覆盖。
不同使用场景该选哪款沙盒多开器?
游戏多账号、App分身、软件测试隔离这三类场景,首选都是 Sandboxie-Plus,因为它开源免费且进程隔离轻量。2026 年的 Sandboxie-Classic 安装包仅约 3.08 MB,占用极小,适合不想装臃肿虚拟机的人。沙盒多开器下载前,先按场景判断:吃性能的选轻量沙盒方案,怕封号的需配合独立命名沙盒。
- 游戏多账号:每个账号建独立沙盒(如“游戏-1”),避免配置互相覆盖;适合挂机刷副本,不适合高帧电竞——多实例共享 CPU 会掉帧。
- App分身:微信、企业微信多开,内存占用低;适合个人多账号,不适合需手机端功能的场景。
- 软件测试隔离:测试可疑程序或新版本,脏数据只污染沙盒;适合开发者,不适合需真实硬件驱动的测试。
沙盒多开会被检测封号吗?主流工具封号风险实测对比
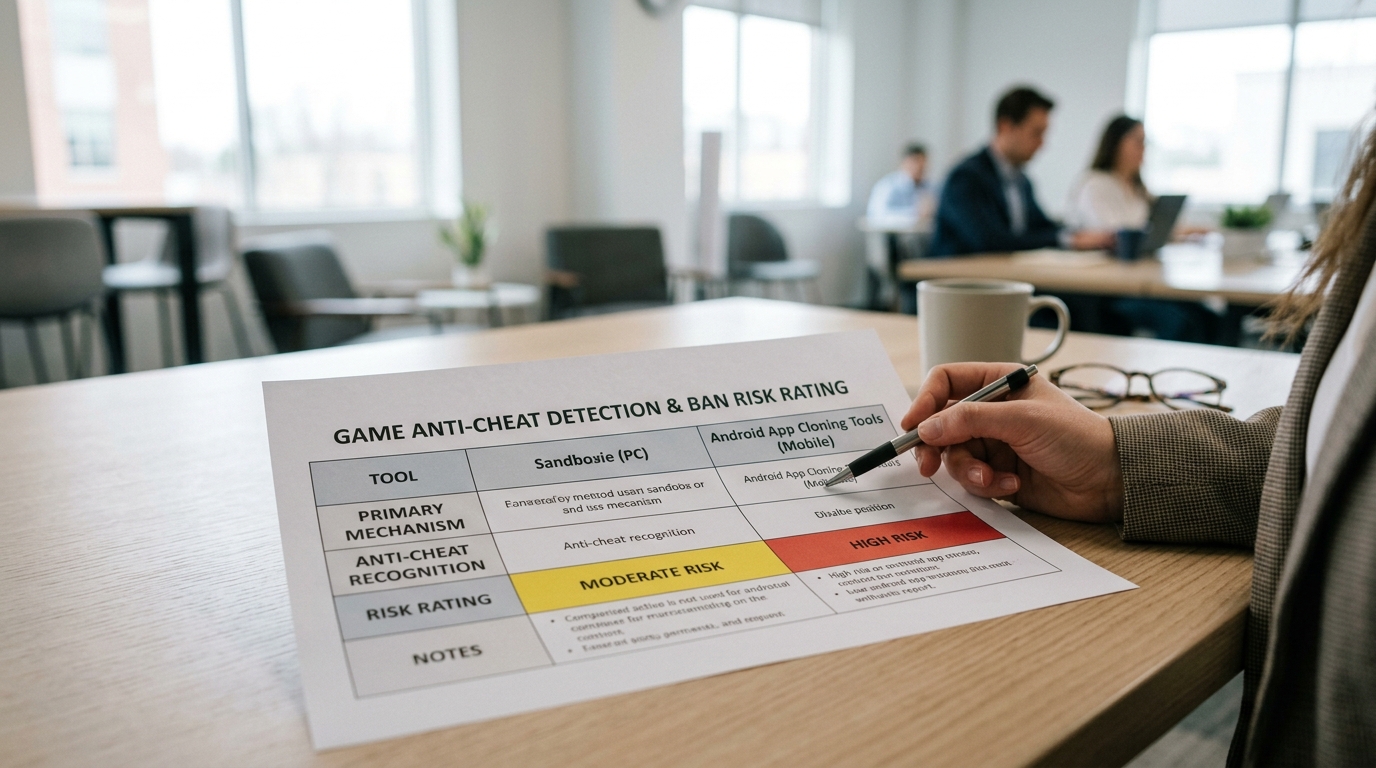
会,但风险取决于工具类型和游戏的反作弊机制。沙盒多开器下载后用于单纯的 App 分身(如多开微信)封号风险低;但用于带反作弊引擎的网游,风险明显升高。沙盒隔离只改文件和注册表,不隐藏同机多开的行为特征,反作弊系统仍能通过同一硬件指纹(设备唯一标识)识别出多个账号同时在线。
⚠️ 常见错误:点第三方站的”高速下载”按钮装 Sandboxie,结果包体几 GB 还捆绑软件。原因:官方 2026 年仅通过 GitHub Releases 分发,经典版仅约 3.08 MB,虚高体积多为捆绑或篡改。修复:只认 GitHub Releases,核对 SHA-256,1 个字符不符即弃用。
| 工具类型 | 反作弊检测风险 | 典型适用场景 |
|---|---|---|
| Sandboxie-Plus(进程隔离) | 中(硬件指纹暴露) | App 分身、软件测试 |
| 安卓分身 App | 中高(同设备 ID) | 手游多账号 |
| 破解/修改版多开器 | 高(含木马风险) | 不建议使用 |
sandboxie 的建议是:游戏多开务必从官方 GitHub Releases 下载正版工具,并每个账号建独立沙盒命名区分,绝不碰破解版,破解包是封号和中招的双重雷区。
下载前如何核验官方来源与数字签名避免中招?
沙盒多开器下载前的核验分三步:核对官网域名、校验文件哈希、过一遍 VirusTotal。2026 年 Sandboxie-Plus 的官方站点下载入口直接指向 GitHub Releases,而不是弹窗式“高速下载”按钮,看到后者基本就是仿冒站捆绑。
Sandboxie 作为开源工具,常被仿冒站套上“破解版”“加速下载”外壳捆绑广告插件
第一步认域名,只认官网和 GitHub,别点搜索结果里的花哨下载站。第二步校验哈希:用 Windows 自带的 PowerShell 运行 Get-FileHash,比对官网公布的 SHA-256 值(文件唯一指纹),任一位不一致就别装。第三步把安装包丢进 VirusTotal 扫一遍,让多家杀毒引擎交叉比对后再运行。
沙盒多开器下载后无法启动或闪退怎么办?
先查三件事:版本位数、驱动签名、杀毒误删。沙盒多开器下载后闪退,九成出在这三处。Sandboxie-Plus 同时支持 32 位和 64 位系统(2026),装错位数会直接启动失败,先确认系统类型再下对应包。
- 位数选错:64 位系统装 32 位包虽能跑,反之则闪退。在”设置—系统—关于”看”系统类型”再下载。
- 驱动签名冲突:沙盒靠内核驱动拦截读写,若 Windows 开了强制签名校验,未签名驱动会被拦,提示”无法加载驱动”。重装官方经典版即可(驱动已签名)。
- 杀毒误删核心文件:杀毒把 SbieDrv.sys 当可疑文件删掉后,服务起不来。把安装目录加入白名单再重装。
免费版与付费版在多开数量和性能上有什么真实差异?
绝大多数人不需要付费,多开数量上两者没有差别。开源的 Sandboxie-Plus 本身完全免费且不限多开数量(2026),同一台电脑能开几个实例只取决于你的内存和 CPU,而非软件授权。真正要花钱的场景只有一类:需要官方技术支持或商用授权的团队。
Sandboxie-Plus 分经典版和增强版两条下载路线
但两者都没有广告弹窗,也不像某些第三方多开器那样对实例数量设“免费 5 开、付费解锁”的限制。既然授权不限制窗口数,下载后遇到的性能瓶颈几乎全来自硬件,每多开一个微信实例约占 150,300MB 内存,8GB 内存的机器开到十几个就会明显卡顿。
所以别为“解锁更多窗口”付费:个人用户直接用免费开源版即可,只有企业需要合规商用授权、或想要厂商响应的技术支持时才值得花钱。
安全下载与合理使用沙盒多开器的行动清单
沙盒多开器下载安不安全,看三件事就够:来源是否官方、选型是否匹配场景、用途是否触碰反作弊红线。2026 年官网下载入口直接指向 GitHub Releases 而非弹窗式“高速下载”按钮,看到后者基本就是仿冒捆绑站。
下载前快速核验:
- 核对域名:入口是否指向 GitHub Releases,警惕仿冒跳转。
- 校验哈希:用 PowerShell 的 Get-FileHash 比对官网 SHA-256,任一位不一致就别装。
- 按场景选型:App 分身选 3.08 MB 的 Sandboxie-Classic 即可,别为多开数量付费。
负责任使用的底线:
拿来多开微信、测试软件没问题;但绕过带反作弊引擎的网游会违反服务条款,封号风险自担。sandboxie 的建议是,每个账号建独立命名沙盒,用途合法,来源认准官网。