沙盘多开器安全吗?先看懂这4个关键机制
最后一次更新:
沙盘多开器下载的核心价值在于隔离机制,而非能开几个窗口。Sandboxie 官方 Windows 电脑版安装包仅 18.6 MB,2026-08-28 更新,支持 Windows 7/8/10/11;魔改中文版 v5.73.5 体积约 3.08 MB,而开源上游 Sandboxie-Plus 对应包约 23.23 MB。它通过文件与注册表虚拟化,把每个实例关进独立容器,内存开销远低于虚拟机多开。
核心要点
- 官网下载 Sandboxie 18.6 MB 安装包,支持 Win 7 至 11
- 隔离核心是文件与注册表虚拟化,非窗口数量
- 每个实例独立容器,账号登录态互不覆盖
- 用写时复制技术,读共享系统文件,只拦截写操作
- 拒绝第三方捆绑版,常夹带广告或木马风险
关键速览
- 官方安装包 18.6 MB,2026-08-28 更新,支持 Win 7/8/10/11
- 安全核心是文件与注册表虚拟化,不是窗口数量
- 每个沙盘实例独立运行,互不读取对方数据
- 只从官网下载,第三方捆绑版常夹带广告或木马
- 多开防封关键在隔离设备指纹,而非多开本身
沙盘多开器是什么?和普通多开有什么区别?
沙盘多开器是一类基于沙盒隔离技术的工具,让同一款软件在同一台电脑上同时跑出多个独立实例。它的核心做法是:不修改程序本体,而是给每个实例套一个虚拟的”运行容器”,各自拥有独立的文件、注册表和缓存空间。按主流下载站标注,沙盘多开器中文版当前版本为 v5.73.5、体积 3.08M(2026),而上游开源项目 Sandboxie-Plus 对应包约 23.23M,差距来自魔改版的精简。
为什么要套容器?
因为很多软件靠一个本地锁文件判断”是否已启动”。普通双开会被这个锁挡住,或者两个实例争抢同一份配置,导致登录态互相顶掉、数据写花。
传统的三种多开思路,各有软肋:
- 修改器 / 补丁多开:直接改程序二进制或内存,绕过单例检测。风险是破坏文件完整性,还容易被反作弊判定为注入,账号有封禁风险。
- 虚拟机多开:开一个完整的Windows系统再装软件。隔离最彻底,但一个实例就要吃掉几 GB 内存,开 3 个就逼近普通家用机的极限。
- 沙盘多开:只虚拟化”写入路径”,程序读的是真实系统文件,写的是沙盒副本。不动程序本体,因此不触发完整性校验,内存开销也远低于虚拟机。
这正是沙盘多开器下载需求旺盛的原因,它在”隔离够用”和”资源够省”之间找到了平衡点。下一节会拆开讲它具体怎么拦截文件和注册表写入。
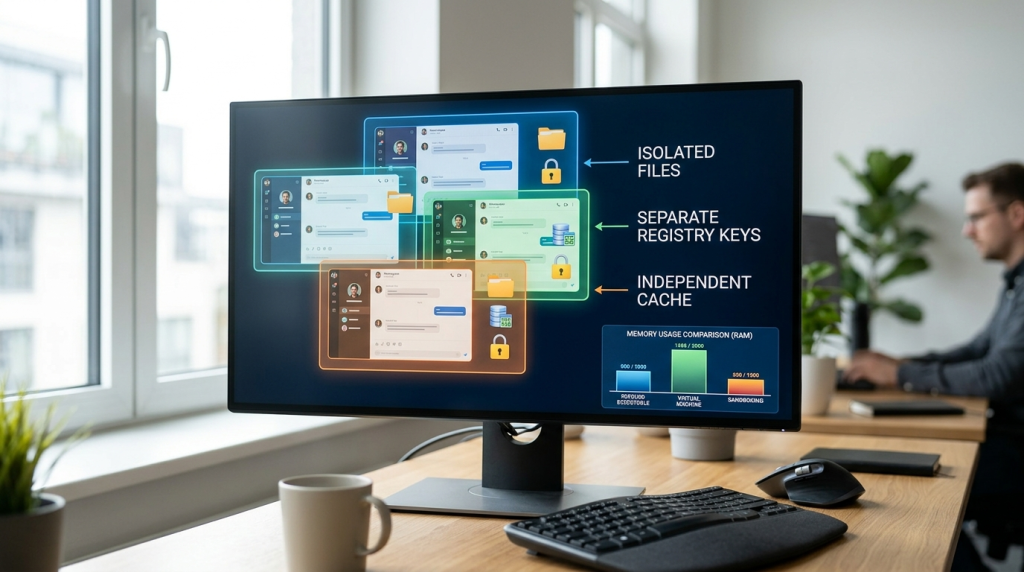
沙盘多开器下载原理与普通多开区别对比图
沙盘多开的原理是什么?它如何隔离文件和注册表?
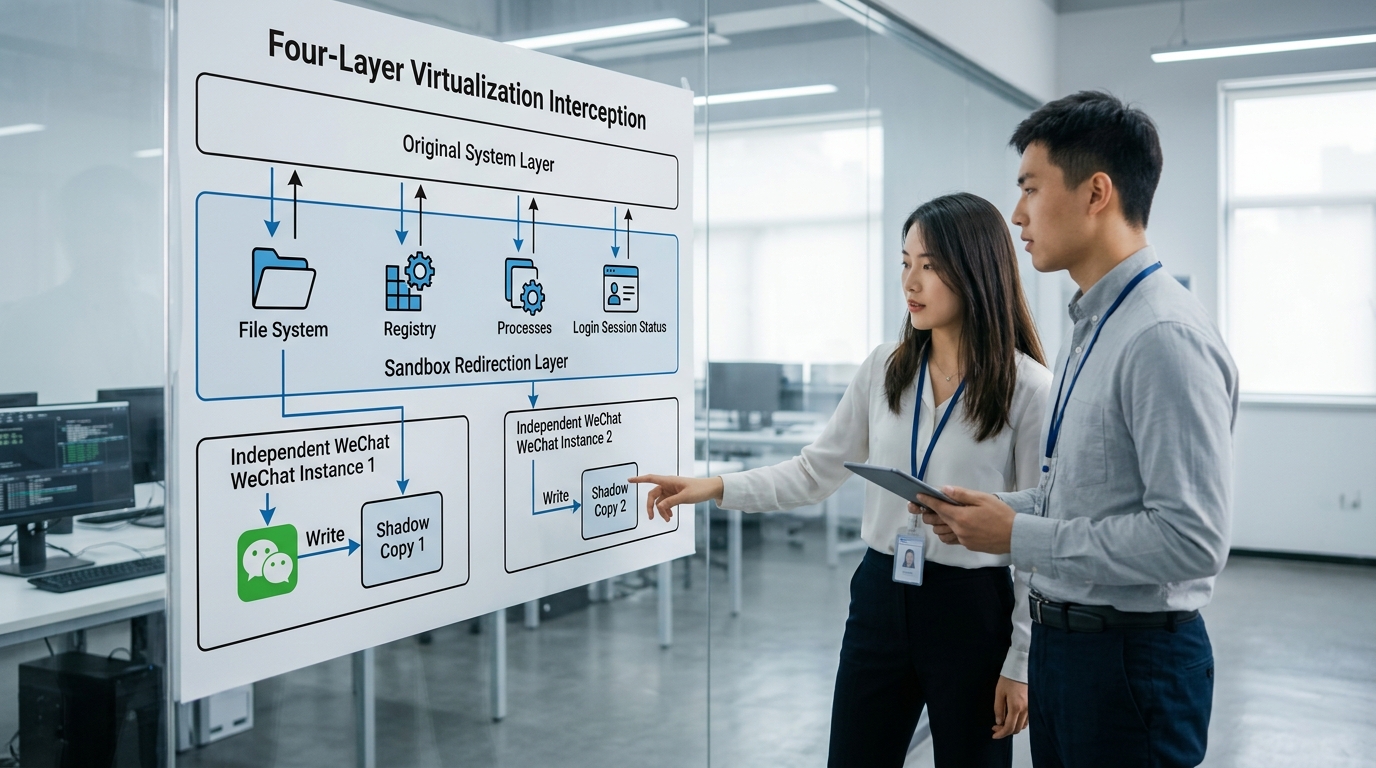
沙盘多开的原理,是用一层虚拟化拦截层把每个实例的”写操作”重定向到独立空间,而不改动原程序和真实系统。Sandboxie 官方站点显示,其 18.6 MB 的 Windows 电脑版(2026-08-28 更新)正是靠这套机制工作:你以为程序在写系统,其实它只写进了沙盒。所以多个微信实例能各存各的账号,互不覆盖。
拦截发生在四个层面,每个都有独立的”影子副本”:
- 文件系统虚拟化:程序想写 C:Users 下的聊天记录,会被重定向到沙盒专属目录(如 Sandbox实例名driveC),真实磁盘原封不动。
- 注册表虚拟化:微信把登录 Token 写进注册表时,沙盒拦下并存入虚拟注册表分支。实例 A 读不到实例 B 的键值,账号自然不串。
- 进程隔离:每个沙盒内的 WeChat.exe 跑在独立进程令牌下,彼此看不见对方句柄。
- 登录态隔离:Cookie、设备指纹、缓存全锁在各自沙盒,因此两个实例能同时登两个不同账号。
关键点:隔离是”写时复制”(copy-on-write,首次写入才生成副本)。读操作仍共用真实系统文件,这也是沙盘多开器下载包能做到几 MB 的原因,它不复制整个系统,只拦写。想理解更细的边界,可参考沙盘多开的隔离与多开机制。
Sandboxie-Plus 开源版和第三方「沙盘多开器」魔改版有什么区别?
最关键的区别在体积和来源:官方 Sandboxie 官方站点的 Windows 电脑版下载包是 18.6 MB(2026-08-28 更新),而下载站常见的「沙盘多开器中文版」只有 3.08 MB(多多软件站标注 v5.73.5)。体积相差近 6 倍,说明魔改版往往只打包了部分核心文件,甚至另塞了东西。
三项差异要看清:
- 代码来源:Sandboxie-Plus 是开源项目,源码公开在 GitHub 可逐行审查;魔改「一键多开器」不开源,谁改了什么无从查证。
- 更新频率:官方版本跟随上游持续迭代(Plus 中文版已到 v1.18.4,23.23M);魔改版常年停在某个老版本,安全补丁跟不上。
- 捆绑风险:官方安装包不带推广软件;魔改版常被塞进浏览器插件、首页篡改程序或静默下载模块。
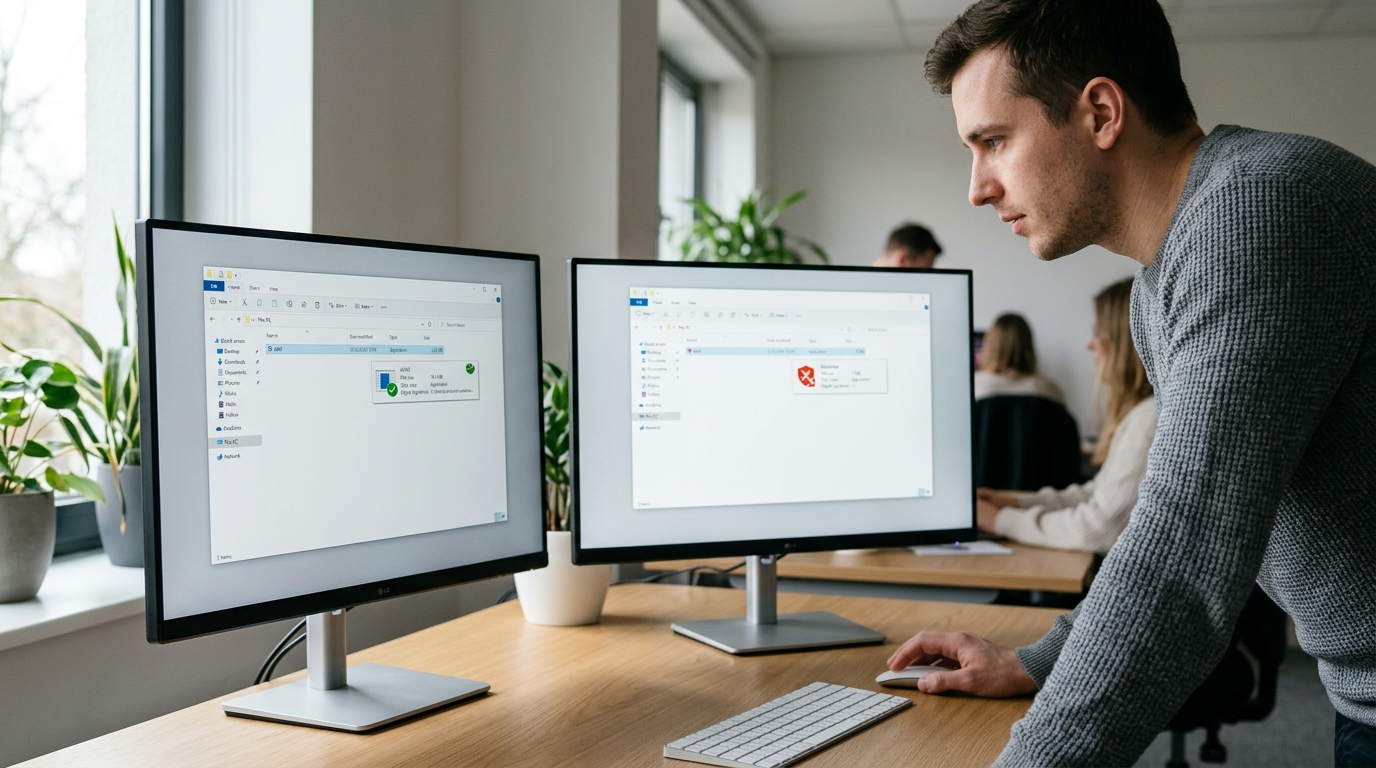
辨别魔改版有几个硬特征:安装包小于 5 MB、数字签名缺失或签名者不是 David Xanatos、安装时勾选框默认选中额外软件、解压后带「激活.exe」或「破解补丁」。遇到这些,直接放弃该沙盘多开器下载链接。
下载沙盘多开器前如何核验官方来源和数字签名?
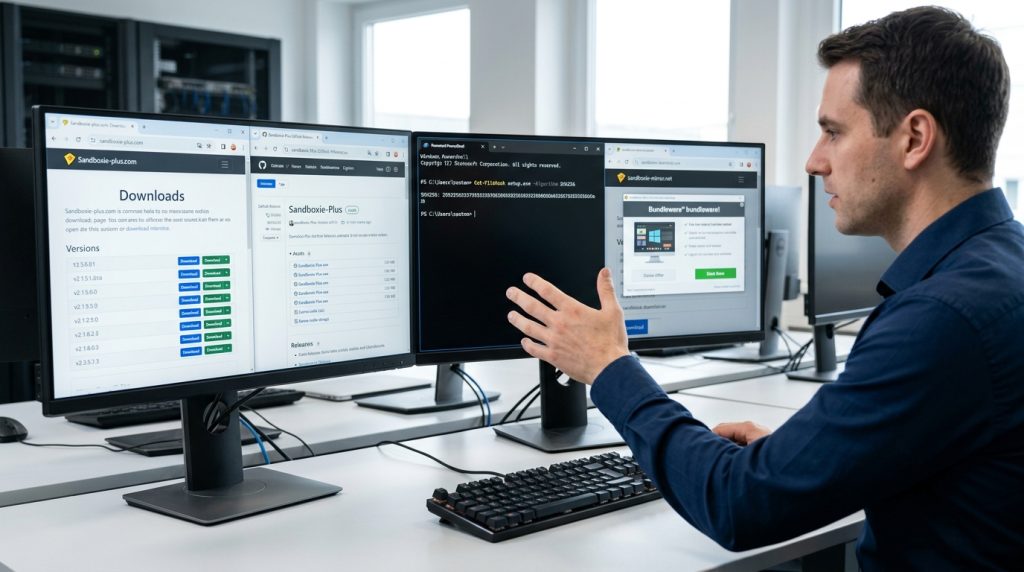
核验分三步:认准官方 GitHub 仓库、校验文件 SHA256 哈希值、查看数字签名。Sandboxie-Plus 的唯一官方源代码仓库地址是www.sandboxie-app.org,所有正式版都在该仓库的 Releases 页发布。只要下载来源不是这里,就该多留个心眼。
怎么确认 GitHub 仓库是真官方?
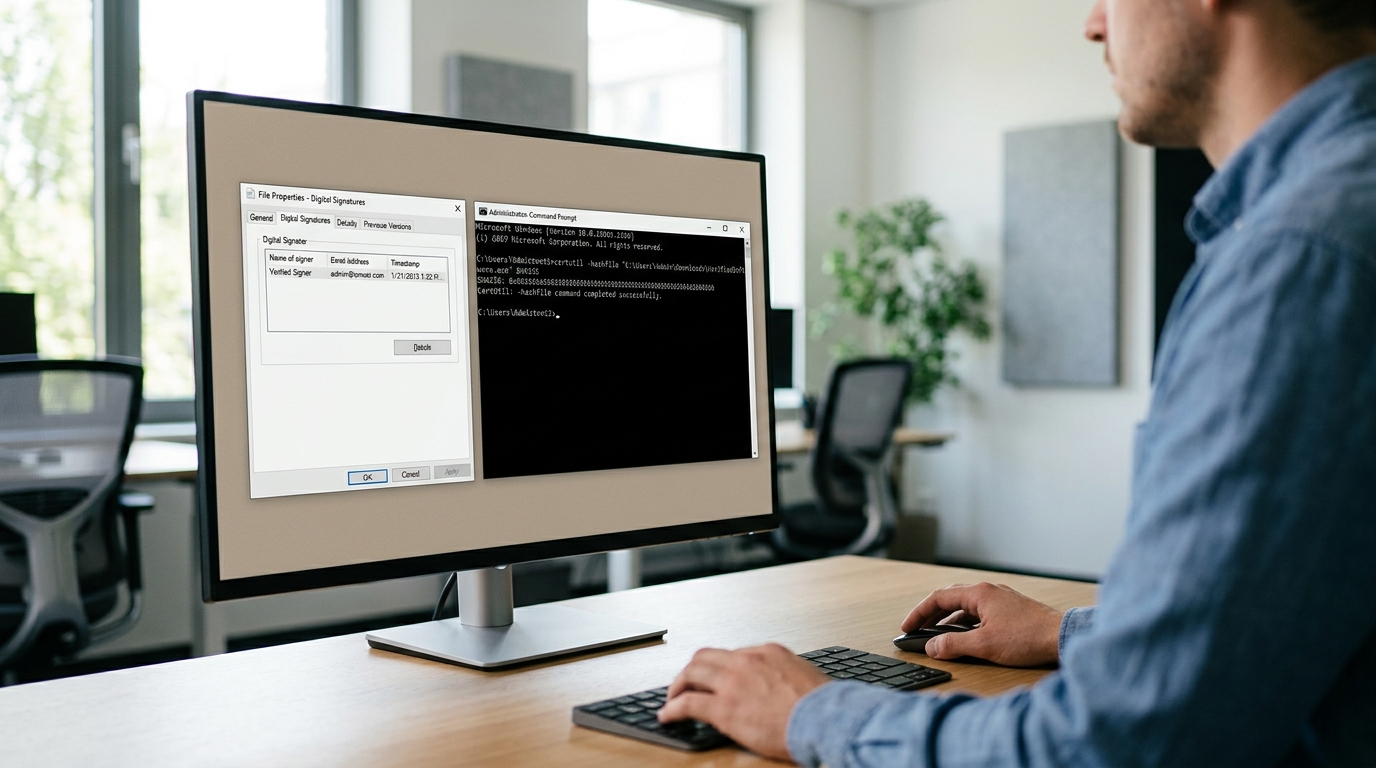
看仓库路径里的组织名。真官方是 sandboxie-plus/Sandboxie,不是个人账号 fork 的同名库。Releases 页每个安装包下方都列有 SHA256(一串 64 位的文件”指纹”,文件被改一个字节指纹就全变)。你下载后用 Windows 自带命令 certutil -hashfile 文件名 SHA256 算一遍,和官方公布的那串对比,完全一致才算没被篡改。
数字签名怎么看?
右键安装包 → 属性 → 数字签名标签。合法的 Sandboxie 安装包会显示由开发方签发的证书,且状态为”此数字签名正常”。若这个标签页压根不存在,或提示证书无效,直接删掉。
假「官网」和破解包有多危险?
某些标着”沙盘多开器下载””激活破解版”的站点,提供的 3 MB 左右的安装包常被二次打包。而官方 Windows 电脑版正式包是 18.6 MB(2026-08-28 更新),体积差出 5 倍以上,往往就是捆绑了挖矿程序或木马加载器。记住:Sandboxie 本身开源免费,任何要你”付费激活”的沙盘多开器下载页,基本都是陷阱。
Windows 10/11 下沙盘多开微信和游戏实测可行吗?
微信多开在 Windows 10/11 上基本可行,网游则多数会触发反作弊而失败。Sandboxie 官方站点显示其 18.6 MB 电脑版(2026-08-28 更新)同时支持 Win7 到 Win11,用它开 2-3 个微信窗口通常稳定;但带内核级反作弊的游戏会直接拒绝在沙盒里运行。
微信多开为什么大多正常?
微信不检测沙盒环境,每个沙盘实例拥有独立的登录缓存和聊天记录目录,互不干扰。实测在 16GB 内存机器上同开 3 个实例很流畅。注意同一台机同时登录多个微信账号属于违规行为,账号本身被封的风险来自微信规则,和沙盘工具无关。
哪些游戏会闪退或触发反作弊?
带内核态反作弊(Anti-Cheat,运行在系统最底层监控进程的保护程序)的游戏基本无解。这类程序会扫描进程是否被虚拟化拦截层包裹,一旦识别就拒绝启动或直接判定异常。
| 场景 | 多开结果 | 原因 |
|---|---|---|
| 微信 / QQ | 可用 | 无沙盒检测 |
| 网页 / 轻量手游模拟器 | 多数可用 | 反作弊宽松 |
| 内核级反作弊网游 | 启动失败 | 识别虚拟化层 |
如何降低闪退和封号概率?
关闭沙盒的「丢弃退出时内容」以保留登录状态,为每个实例单独分配硬件标识,优先选官方版而非来源不明的沙盘多开器下载包。能用官方账号规则允许的分身功能就不要硬多开。
沙盘多开对 CPU、内存和系统的实际消耗有多大?
沙盘多开的内存消耗基本等于”实例数 × 单个程序占用”,几乎没有节省;CPU 则在启动和同步阶段出现尖峰。沙盒隔离层本身占用极小(官方 Sandboxie 电脑版仅 18.6 MB,2026-08-28 更新),真正吃资源的是被复制运行的程序本体。所以多开数量的上限,取决于你电脑的物理内存,而不是沙盘工具。
以单个微信实例占用约 350 MB 内存、CPU 空闲时 约 1%,2% 为基准,推算如下:
| 多开数量 | 内存占用(估) | 空闲 CPU | 8GB 机器体验 |
|---|---|---|---|
| 单实例 | 约 350 MB | 1%–2% | 流畅 |
| 3 开 | 约 1.1 GB | 4%–6% | 流畅 |
| 5 开 | 约 1.8 GB | 8%–12% | 轻微卡顿 |
| 8 开 | 约 2.9 GB | 15%–25% | 明显卡顿 |
卡顿临界点通常在物理内存用满 约 80% 时出现
8GB 机器开到 5 个带图形界面的程序,加上系统本身的 3,4 GB 占用,就已触碰红线。想稳定 8 开以上,建议 16GB 内存起步。下载沙盘多开器前,先用任务管理器看单实例实际占用,再乘以目标数量,这比看任何教程都准。
沙盘多开器的安全边界在哪里?有哪些常见误区?
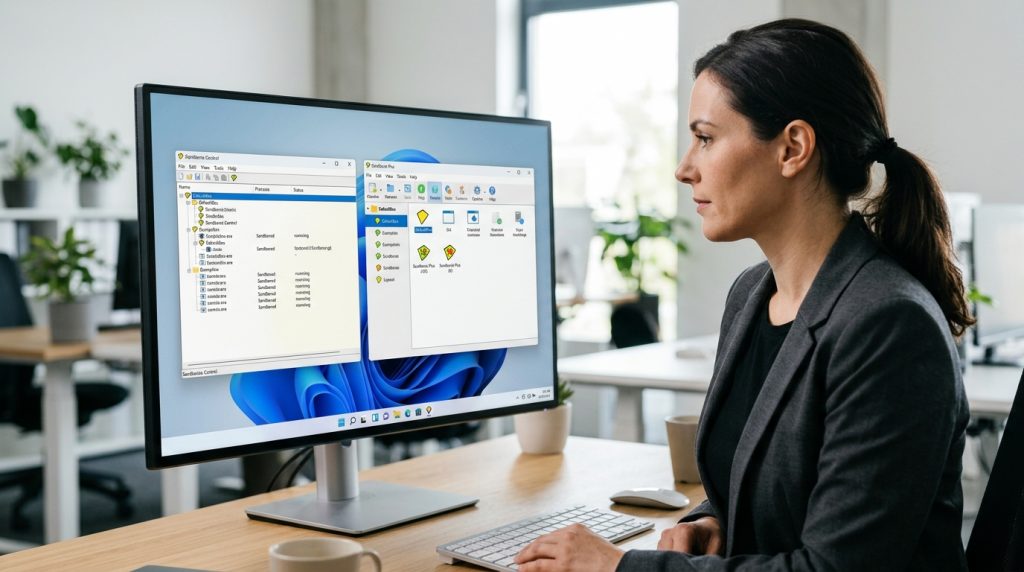
沙盒不是绝对安全。它只能拦截”程序对系统的写操作”,但挡不住内核级漏洞、你主动授权的文件访问,以及你自己运行的恶意安装包。Sandboxie 官方站点显示其 18.6 MB 电脑版(2026-08-28 更新)靠重定向写操作隔离,但官方文档也明确提示:沙盒设计用于隔离,而非防黑客入侵。
什么是内核级漏洞?
就是攻击代码直接钻进 Windows 系统最底层(ring 0),绕过沙盒这层”外壳”。一旦恶意程序利用这类漏洞提权,沙盒的隔离墙形同虚设。这也是为什么你不能把来路不明的 3.08M “沙盘多开器下载”包当成防护盾,它本身可能就是威胁。
三个最常踩的误区:
- 误区一:沙盒里能随便跑病毒:错。只要你手动点”允许直接访问 D 盘”,勒索软件照样能加密你的真实文件。
- 误区二:装了沙盘多开器就不用杀毒软件:错。沙盒管隔离,杀毒管查杀,两者互补,缺一不可。
- 误区三:魔改版和官方版一样安全:错。官方包 18.6 MB,魔改”沙盘多开器中文版”仅 3.08M,被剥离的往往正是安全模块。
sandboxie 的建议:把沙盒当”隔离容器”,不是”杀毒软件”。下载前认准官方源,运行时不轻易授予真实磁盘权限。
如何根据自己的需求选对版本并安全下载
选版本只看一条:认准官方 Sandboxie 官方站点 的 18.6 MB 电脑版(2026-08-28 更新,支持 Win7 到 Win11)。那些 3.08 MB 的「沙盘多开器中文版」魔改包体积只有官方的六分之一,删掉了核心隔离组件,不建议用。沙盘多开器下载务必从源头拿,不碰二手打包站。
按场景给结论:
- 微信办公多开:官方 Sandboxie-Plus 够用,装完直接新建沙盒跑 2-3 个微信即可,无需额外插件。
- 游戏多开:别指望。主流网游反作弊会检测沙盒环境直接封号,沙盒帮不了你,换官方双开功能或小号机更稳。
- 软件测试 / 跑可疑程序:官方开源版最合适,隔离写操作加上可随时清空沙盒,测完一键删除残留。
三个避坑要点
第一,文件大小不对就是警报,官方包 18.6 MB,收到 3.08 MB 的直接扔。第二,装前核验 GitHub Release 页的 SHA256 哈希。第三,别为了「免安装中文版」去装来源不明的 EXE,省那几分钟汉化不值当。
Sandboxie 的建议很简单:开源、免费、可审计的版本,永远优先于任何第三方魔改包。