5个关键点看懂沙盘多开器的原理与风险
最后一次更新:
沙盘多开器是基于沙盒隔离技术的多开工具,通过虚拟化注册表、文件系统和进程空间,让同一程序在互不干扰的独立环境里运行多个实例。认准沙盘多开器官网(sandboxie-app.org)下载正版,避开第三方捆绑广告与恶意程序。Sandboxie 2026 年提供 Plus v1.18.5 和 Classic v5.73.5 两个版本,均支持 Windows 7/10/11,每个沙盒可配置独立机器码与缓存目录,有效降低账号多开被反作弊系统检测的风险。
想找「沙盘多开器官网」却被一堆捆绑安装包绕晕?这篇指南帮你理清。本文回答:沙盘多开的底层原理是什么?它和虚拟机、分身软件有何区别?官网下载要避开哪些陷阱?账号多开会不会被封?以及选工具时该看哪几个关键参数。
核心要点
- 通过虚拟化注册表、文件和进程,让同一程序跑多个隔离实例
- Sandboxie 分 Plus v1.18.5 和 Classic v5.73.5,均支持 Win 7/10/11
- 认准官网下载正版,第三方包常捆绑广告或恶意程序
- 每个沙盘可配独立机器码与缓存目录,降低多开被检测风险
- 核心机制是写时复制,磁盘只存一套安装文件省空间
关键速览
- 沙盘隔离在同一系统内创建独立运行层,无需装多个操作系统
- Sandboxie 现有 Plus v1.18.5 和 Classic v5.73.5 两版本,均支持 Win 7/10/11
- 认准官网www.sandboxie-app.org,第三方站点常捆绑广告或恶意程序
- 多开游戏账号可能触发风控封号,官方反作弊系统能检测沙箱痕迹
- 选型看三点:资源占用、隔离强度、是否持续更新维护
沙盘多开器是什么?和普通多开软件有什么区别?
沙盘多开器是一类基于沙盒隔离技术的多开工具,它通过虚拟化注册表、文件系统和进程空间,让同一个程序在互不干扰的独立环境里跑出多个实例。最典型的代表就是 Sandboxie,官方下载页在 2026 年明确标注它是一款开源沙盒隔离软件,分 Plus 1.18.5 和 Classic 5.73.5 两个版本。核心差别在于:它隔离的是整个运行环境,而不是单纯复制窗口。
要看懂这点,先弄清两种多开思路的根本区别。
按键精灵式窗口多开为什么容易被封号?
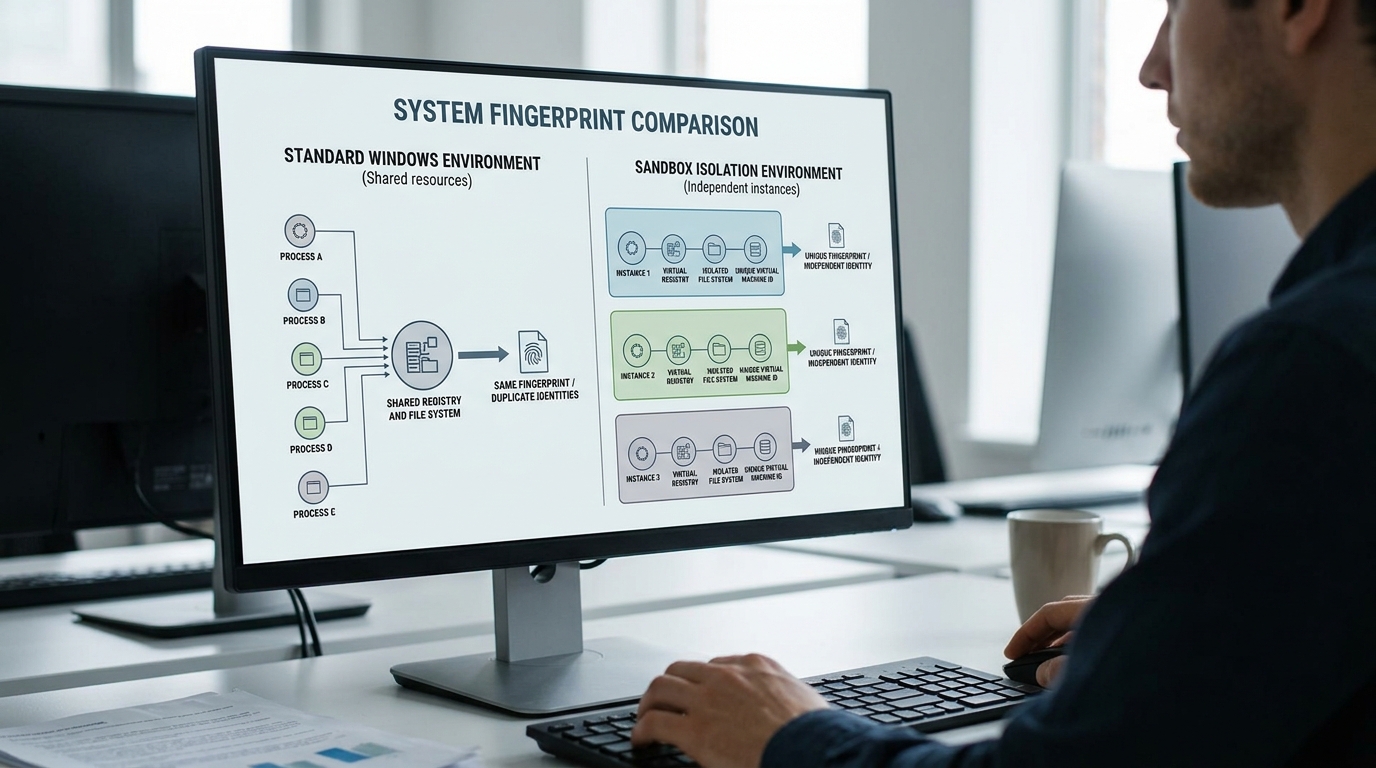
窗口多开本质是在同一个系统里启动多份进程,共用一套注册表、硬盘路径和设备指纹。游戏反作弊系统(如检测硬件 ID、MAC 地址、机器码的机制)只要扫到多个进程指向同一份环境,就会判定为同机多开。这类做法成本低,但暴露面大。
沙盒隔离凭什么更难被检测?
沙盘多开器给每个实例建一个独立”盒子”:程序读写注册表时,实际改的是沙盒内的虚拟副本;它想访问 C 盘某个文件,看到的也是盒子里的影子文件。每个盒子可以配置独立的机器码和缓存目录,反作弊系统采集到的指纹因此各不相同。想找正版工具,认准 沙盘多开器官网(sandboxie-app.org),别从来路不明的捆绑包下载。
沙盒隔离是怎么实现多个游戏或账号同时运行的?
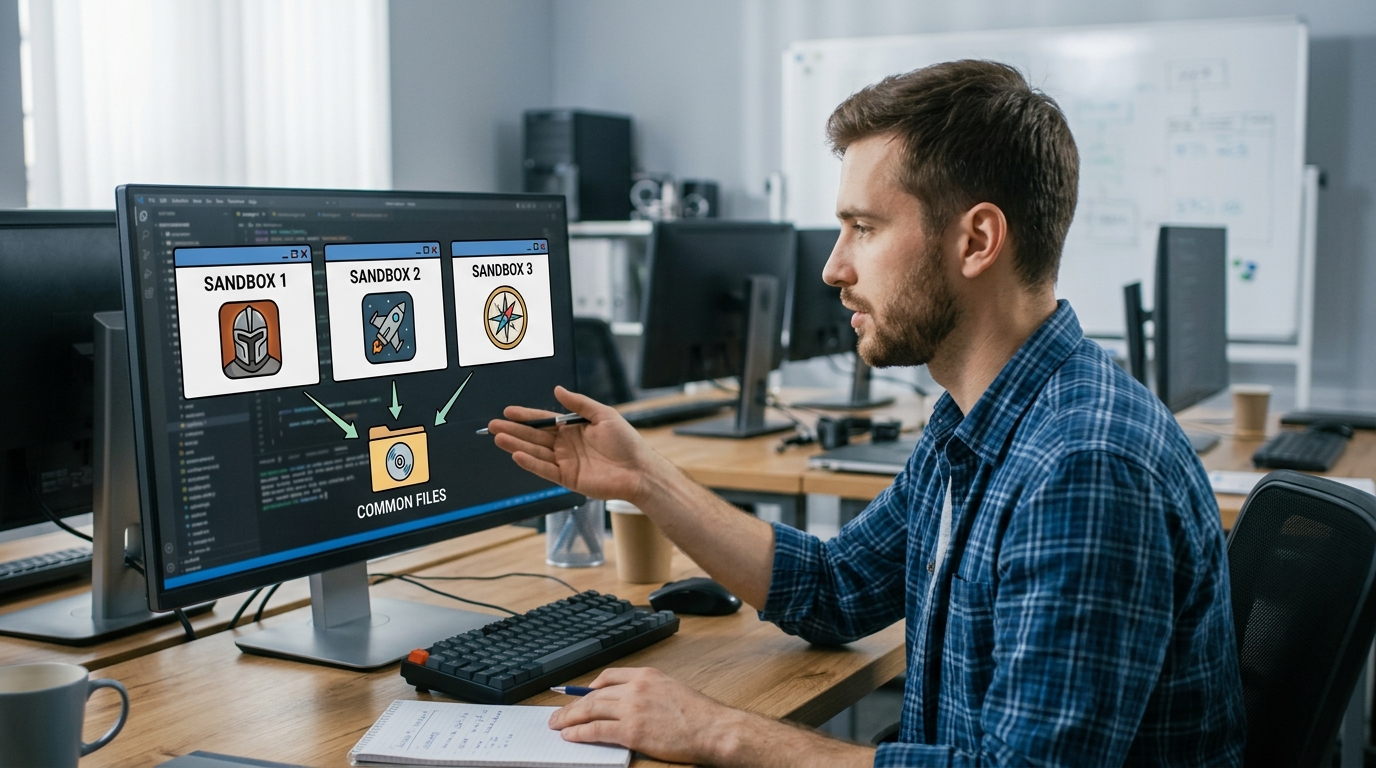
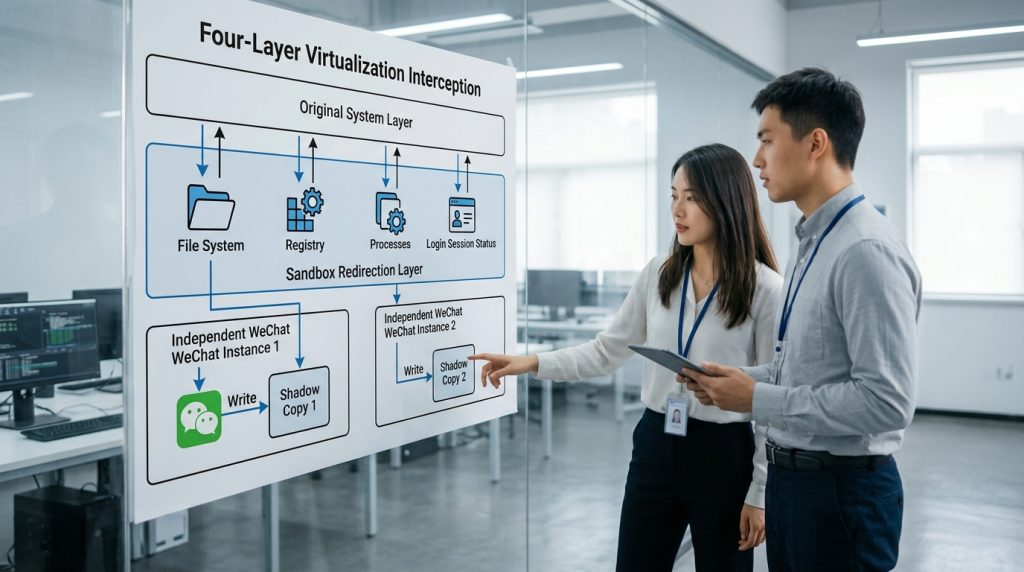
多开靠的是「写入重定向」:每个沙盘都有自己独立的文件写入层、注册表分支和进程空间,所以两个客户端读同一个安装目录时,各自把改动写进自己的隔离盒子里,互不覆盖。Sandboxie 官方下载页在 2026 年把这类软件定义为开源沙盒隔离软件(open source sandbox-based isolation software)。
关键机制叫 copy-on-write(写时复制)
原始的安装文件不动,程序一旦尝试修改,沙盘才把那个文件复制一份到沙盘专属目录。两个微信跑起来,它们读的是同一份磁盘上的原始 exe,但各自的登录态、缓存、配置全写进不同的隔离层。磁盘上只有一套安装文件,省下重复安装的空间。
- 文件写入层:每个沙盘一个独立文件夹(默认在 C:Sandbox 下),程序的所有写操作都重定向到这里,删掉沙盘即清空痕迹。
- 注册表分支:沙盘挂一个虚拟注册表树,程序改的键值进这棵树,不碰真实系统注册表。
- 进程与内存空间:沙盘用内核钩子隔离进程句柄,A 沙盘的微信看不到 B 沙盘的进程,账号互检不到彼此。
想让同一款游戏开 3 个号,官网版本里直接新建 3 个沙盘即可,每个沙盘跑一个客户端。这就是沙盘多开器官网推荐的标准做法,靠隔离盒子数量决定实例数量,而不是复制安装目录。
游戏多开/工作室防封号该怎么配置独立沙盘?
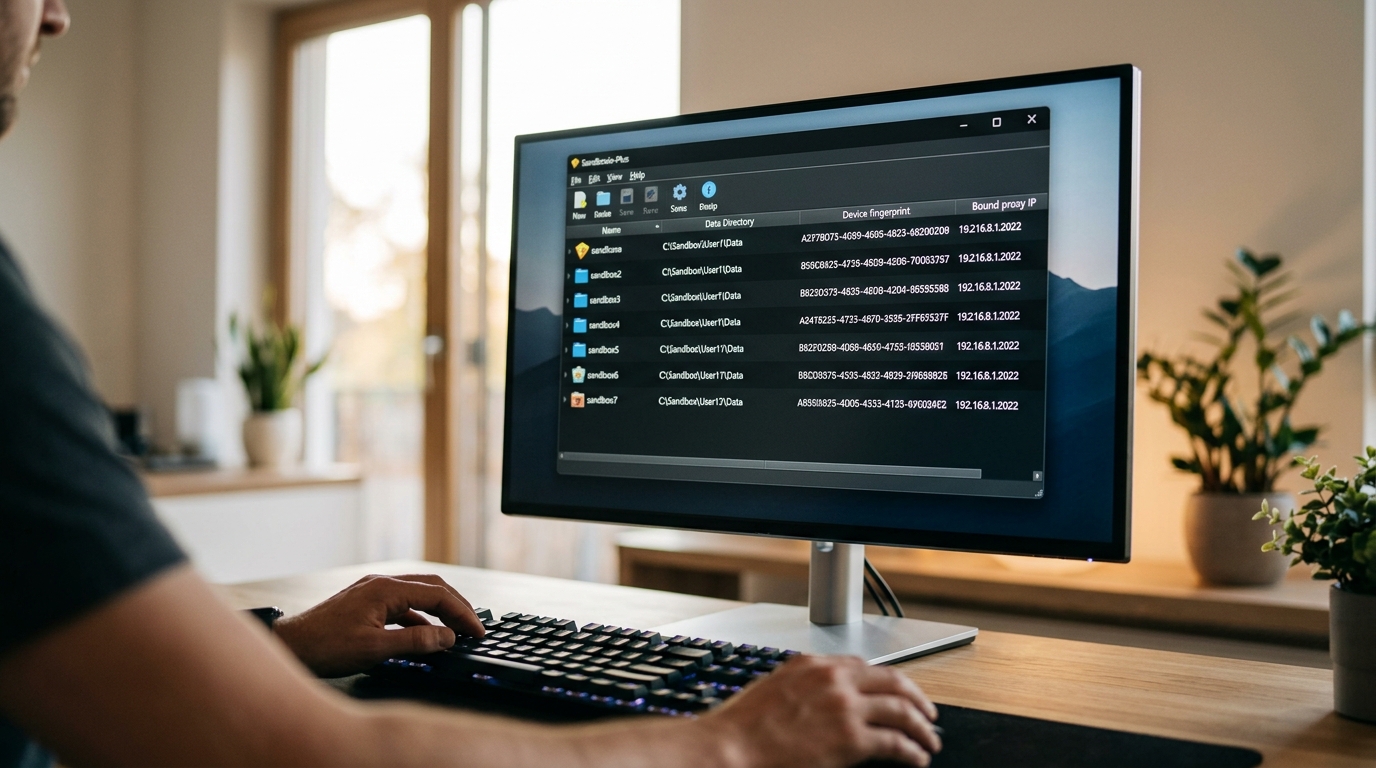
防批量封号的核心是三件事:每个沙盘用独立数据目录、独立设备指纹、独立 IP,三者缺一都会被风控关联。Sandboxie 的隔离只解决文件和注册表的”物理分家”,但账号关联靠的是行为和硬件信息,所以单靠沙盘隔离远远不够。
每个沙盘怎么设置独立数据目录?
在 Sandboxie-Plus v1.18.5(2026 年官方下载页版本)里,给每个沙盘单独建一个 Box,并在设置中把数据存放路径指向不同文件夹。这样每个账号的缓存、登录凭证、配置文件都写进各自的盒子,互不读取。
设备指纹和 IP 要怎么分开?
设备指纹是游戏读取的机器识别信息,包括 MAC 地址、硬盘序列号、显卡型号、屏幕分辨率。多个沙盘默认共享同一台物理机的这些值,风控一眼就能看出是同一台电脑。实操上要配合指纹修改工具给每个盒子伪造不同参数,并给每个沙盘绑定独立代理 IP(住宅代理优于机房 IP)。
哪些残留痕迹最容易被关联导致批量封号?
- 设备硬件 ID:MAC、硬盘序列号未改,同机 10 个号被秒判为工作室。
- 登录时间与操作节奏:多号同一秒登录、相同点击路径,行为模型直接标记。
- 支付与绑定信息:同一张卡或同一手机号跨账号复用,是封号最高危项。
从 sandboxie 的角度,沙盘负责环境隔离,指纹和 IP 必须用外部方案补齐,二者是互补而非替代关系。
Sandboxie Classic 和 Sandboxie Plus 哪个更适合多开?
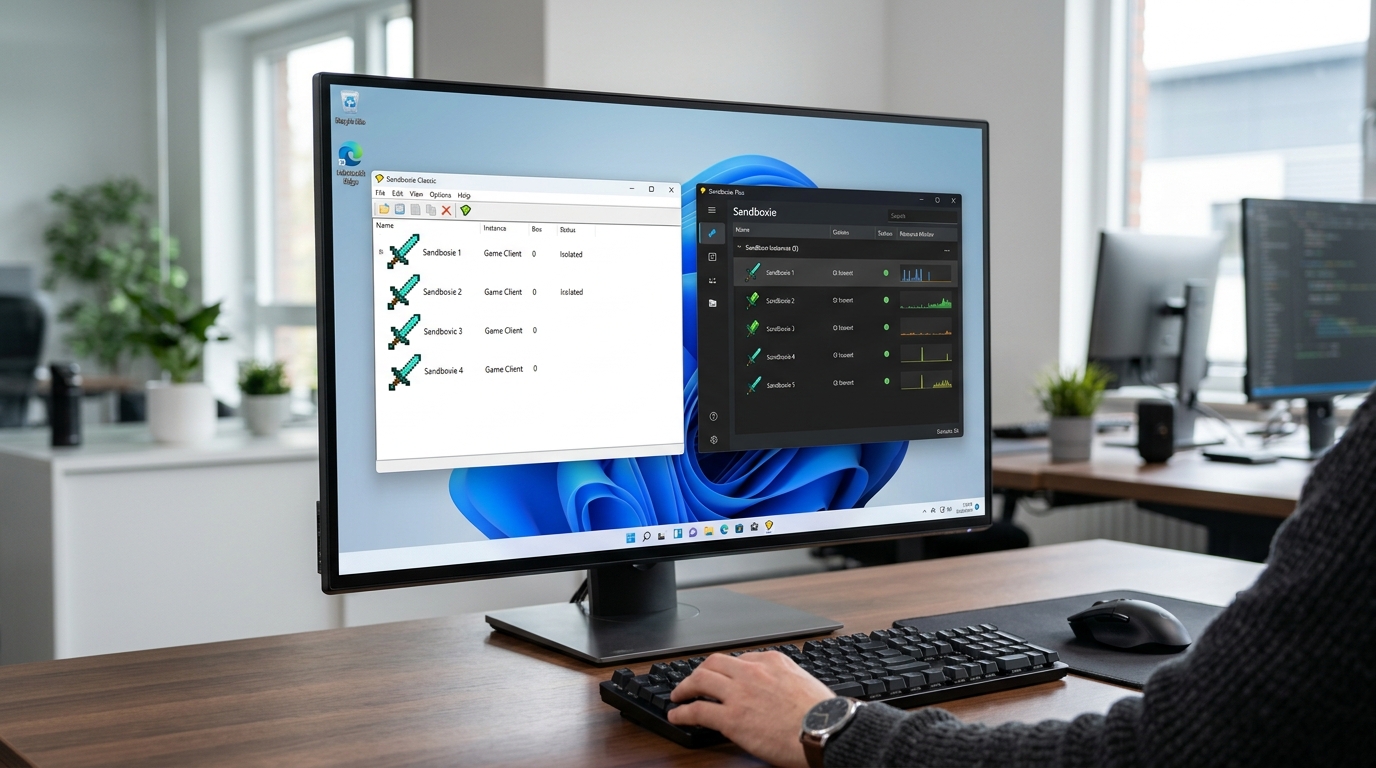
多开首选Sandboxie Plus。官方下载页在 2026 年并行提供Plus x64 v1.18.5和Classic x64 v5.73.5两版,都支持Windows 7/10/11。Classic 是经典 MFC 界面,功能冻结只修漏洞;Plus 是基于 Qt 重写的活跃主线,Win11 兼容和沙盘管理都更顺手。
⚠️ 常见错误:以为沙盒隔离就能防批量封号。原因:Sandboxie 只做文件和注册表隔离,但账号关联还靠设备指纹和 IP,反作弊系统能检测沙箱痕迹并关联多开。修复:每个沙盘额外配置独立机器码、独立缓存目录与独立 IP,三者缺一都会被风控关联。
两版共用同一个隔离内核,所以单论隔离强度没差别
区别在外层:Plus 支持在图形界面里批量建盒、按进程分组,右键就能”运行到新沙盘”,开 10 个账号比 Classic 逐个配置省事得多。Classic 的优势是老,界面十年没大改,老教程全对得上。
Sandboxie 2020 年开源后代码托管在 GitHub,由社区接手维护
开源的直接好处是内核逻辑可审计,隔离到底拦了哪些 API 调用,谁都能翻源码核对,不用信黑盒。Classic v5.73.5 的更新时间显示为 2026-09-28,说明老版仍在同步安全补丁。
| 维度 | Classic v5.73.5 | Plus v1.18.5 |
|---|---|---|
| 界面 | 经典 MFC,纯列表 | Qt 图形界面,可分组 |
| 批量多开 | 需逐个配置 | 右键批量建盒 |
| Win11 兼容 | 可用,调优少 | 主线优先适配 |
| 维护状态 | 只修漏洞 | 持续加新功能 |
想认准正版,到沙盘多开器官网下对应架构的版本即可,别从二手站抓。
沙盘多开常见报错和崩溃怎么排查?
沙盘多开崩溃八成不是软件坏了,而是版本、兼容模式、反作弊驱动三者冲突。先确认用的是官方 Plus x64 v1.18.5(2026 年发布),再按”驱动→兼容模式→进程冲突”顺序逐项排除,多数启动失败能在几分钟内定位。
游戏启动失败、黑屏闪退怎么查?
第一步看沙盘日志里的 “Blocked access” 条目。很多反作弊(anti-cheat,游戏防外挂模块)会读取内核态驱动,而沙盒默认拦截这类访问,直接导致进程被杀。解决办法是在沙盘配置里对该游戏目录开放写入,或把反作弊服务加入 OpenFilePath 白名单。若日志出现 SBIE2204(无法启动进程),一般是沙盘内缺少运行库,重装 VC++ 运行时到对应沙盘即可。
进程冲突和多个实例互相杀进程怎么办?
同一台机器跑多个沙盘时,若两个实例共用同一个全局互斥锁(Mutex,防止程序重复运行的标记),后启动的会被前一个强制关闭。在每个沙盘里单独勾选 “Drop rights” 并启用独立 BoxName,让互斥锁落在各自隔离层,就能真正并行。工作室常见的”开到第 4 个就崩”,多半是内存不足,每个沙盘实例额外占用约 150,300MB 系统开销,8GB 内存实测稳定上限约 5,6 开。
Win11 下频繁蓝屏兼容崩溃如何修?
Win11 的 VBS(基于虚拟化的安全机制)会和旧版沙盒驱动争夺内核权限,触发 DRIVER_IRQL 蓝屏。官方 Classic v5.73.5 与 Plus v1.18.5 均已适配 Win11,务必从沙盘多开器官网 www.sandboxie-app.org下载最新版,不要用第三方站挂着的老版本 v5.29 或 v5.71。若升级后仍蓝屏,临时关闭”内存完整性”即可定位是否为 VBS 冲突。
隔离就等于绝对安全吗?多开器的风险边界在哪里?
不等于。沙盒隔离只切断了本机层面的文件与注册表共享,却完全管不到服务器端。Sandboxie-Plus 官方下载页在 2026 年把它定义为开源沙盒隔离软件(open source sandbox-based isolation software),它的职责本就是隔离本机写入,而非伪装身份。换句话说,封号往往不是沙盘漏了,而是账号在服务器那头被关联上了。
为什么隔离到位还会一起被封?因为风控比对的是三类跨沙盘不变的信息:
- 硬件指纹:主板序列号、硬盘 ID、显卡型号、MAC 地址——这些是真实硬件读数,沙盘不虚拟,所有实例读出来一模一样。
- 登录行为:同一时间段、同一操作节奏、同一台机器连续切换多个号,服务器端画像一眼看穿。
- 支付信息:绑定同一张银行卡或同一个支付账户,哪怕沙盘环境全独立,账号也会被判为同一人。
真实案例里,游戏工作室最常栽在第三条,设备指纹改了、IP 换了,却图省事用一张卡给十个号充值,结果被批量连坐。从 sandboxie 的角度看,它解决的是「物理分家」,想防服务器端关联,必须额外配指纹修改工具和独立 IP,二者缺一不可。沙盘多开器官网从不承诺防封号,这正是专业人士与小白的认知分水岭。
如何辨别沙盘多开器官方渠道并避开捆绑下载?
认准两个官方来源:www.sandboxie-app.org官方下载页,以及中文官方站 sandboxie-app.org。这两处在 2026 年提供的 Plus x64 v1.18.5 和 Classic x64 v5.73.5 才是干净版本。任何第三方下载站都可能加壳、捆绑或用旧版充新版,直接从沙盘多开器官网拿包最稳妥。
下载站的三类典型风险是什么?
第一类是捆绑安装:安装器默认勾选浏览器插件、全家桶,一路”下一步”就被塞进去。第二类是篡改版:安装包被重新打包、注入广告或挖矿模块,文件哈希和官方对不上。第三类是过期版本,部分软件站标的仍是 v5.73.5 甚至更老的 v5.29.4,却写成”最新版”,而官方 Plus 分支早已到 v1.18.5。版本号差一大截,兼容性和安全补丁全落后。
怎么校验数字签名和版本号?
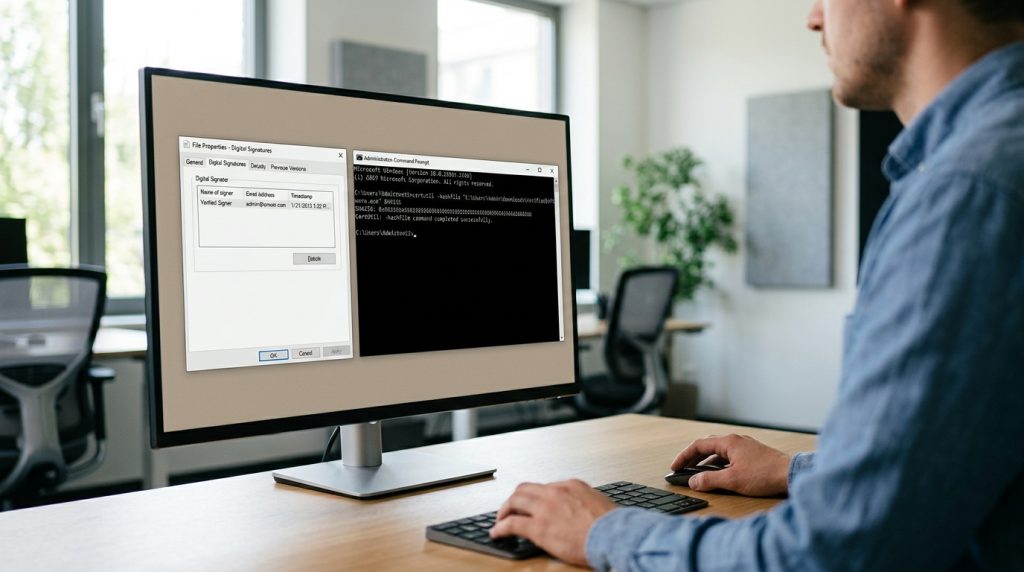
下载后右键 EXE→属性→”数字签名”标签,签名者应为开源项目的签发主体,签名状态须显示”有效”;没有这一标签就是可疑包。再用 PowerShell 跑 Get-FileHash 文件名 -Algorithm SHA256,把结果与官网公布的校验值逐字符比对。装好后在 Sandboxie 的”关于”里确认版本号与官网下载页一致,三步都对上才算放心。
总结与下一步行动建议
沙盘多开器官网选对版本、配好隔离、从官方渠道下载,这三步决定了沙盘多开能不能稳定跑起来。多开首选 Sandboxie-Plus x64 v1.18.5(2026 年发布),它比 Classic 版维护更新、界面更友好,支持 Windows 7/10/11。但记住:隔离只管本机文件和注册表,账号防封还得靠独立 IP 加独立指纹。
下载只认两个入口:
www.sandboxie-app.org和中文沙盘多开器官网sandboxie-app.org。任何第三方站点给的”绿色版””破解版”都可能夹带捆绑程序,装之前务必核对版本号和数字签名。
给游戏多开和工作室运营的行动清单:
- 先验版本:确认拿到的是 Plus v1.18.5,装完在沙盘里跑一个客户端测试,再批量复制配置。
- 一盘一指纹:每个沙盘绑定独立数据目录、独立设备指纹、独立出口 IP,三者缺一就会被风控关联。
- 按硬件定规模:没有实例上限,但内存和 CPU 是瓶颈——每盘一个客户端,先算够不够资源再开。
- 读清条款:多开是否违规看游戏运营方规则,隔离技术本身不保合规。
把这几件事做对,沙盘多开的稳定性和安全边界就心里有数了。