3个沙盒下载场景和2个安全判断标准
沙盒下载指在隔离环境(sandbox)中下载并运行程序,让可疑文件的所有改动都困在里面,关掉即清空,不污染真实系统。2026 年 Sandboxie-Plus 稳定版提供 x64 与 ARM64 双架构的 v1.18.2,兼容 Windows 7/10/11。它把测试未知 exe、隔离浏览器、跑破解风险软件三大场景全部装进虚拟空间,写入的文件、注册表改动和自启动项重启后自动消失。
核心要点
- 沙盒下载把可疑程序改动困在隔离层,关闭即清空不污染系统
- 认准官网sandboxie-app.org,第三方站假包比例高
- 装工具与在沙盒里运行是两层含义,先想清用哪层
- 下载后核对数字签名有效且哈希与官网一致再运行
- 游戏Mod试玩选进程级隔离,帧率损失比虚拟机更小
关键速览
- Sandboxie-Plus 稳定版 v1.18.2 同时支持 x64 与 ARM64 架构。
- 测试未知 exe、隔离浏览器、跑破解风险软件是 3 大典型场景。
- 只认官网 sandboxie-app.org下载,第三方站假包比例高。
- 两个安全标准:数字签名有效 + 文件哈希与官网一致。
- 兼容 Windows 7 到 Windows 11,老旧系统也能用。
沙盒下载是什么意思?
沙盒下载指在隔离环境(sandbox,一个与主系统分开的虚拟空间)中下载并运行程序,让可疑文件的任何改动都困在里面,不污染真实电脑。2026 年 Sandboxie-Plus 官网把这类工具定义为开源的沙盒隔离软件,支持 32 位与 64 位WindowsNT 系统。简单说:程序以为自己在正常运行,其实所有写入都被拦在沙盒里,关掉即清空。
这个词有两层含义,别混淆
一是”下载沙盒工具本身”,比如去官方页面获取 Sandboxie-Plus x64 版 v1.18.2(2026 年稳定版,适用 Windows 7/10/11)。二是”在沙盒里下载并运行”某个不放心的安装包,让它跑在隔离层内。前者是装工具,后者是用工具。
实操上先搞清你要哪一层:想长期保护就装工具;只想临时试一个来路不明的程序,就把浏览器和安装过程整体放进沙盒运行。
沙盒下载和普通下载有什么区别?
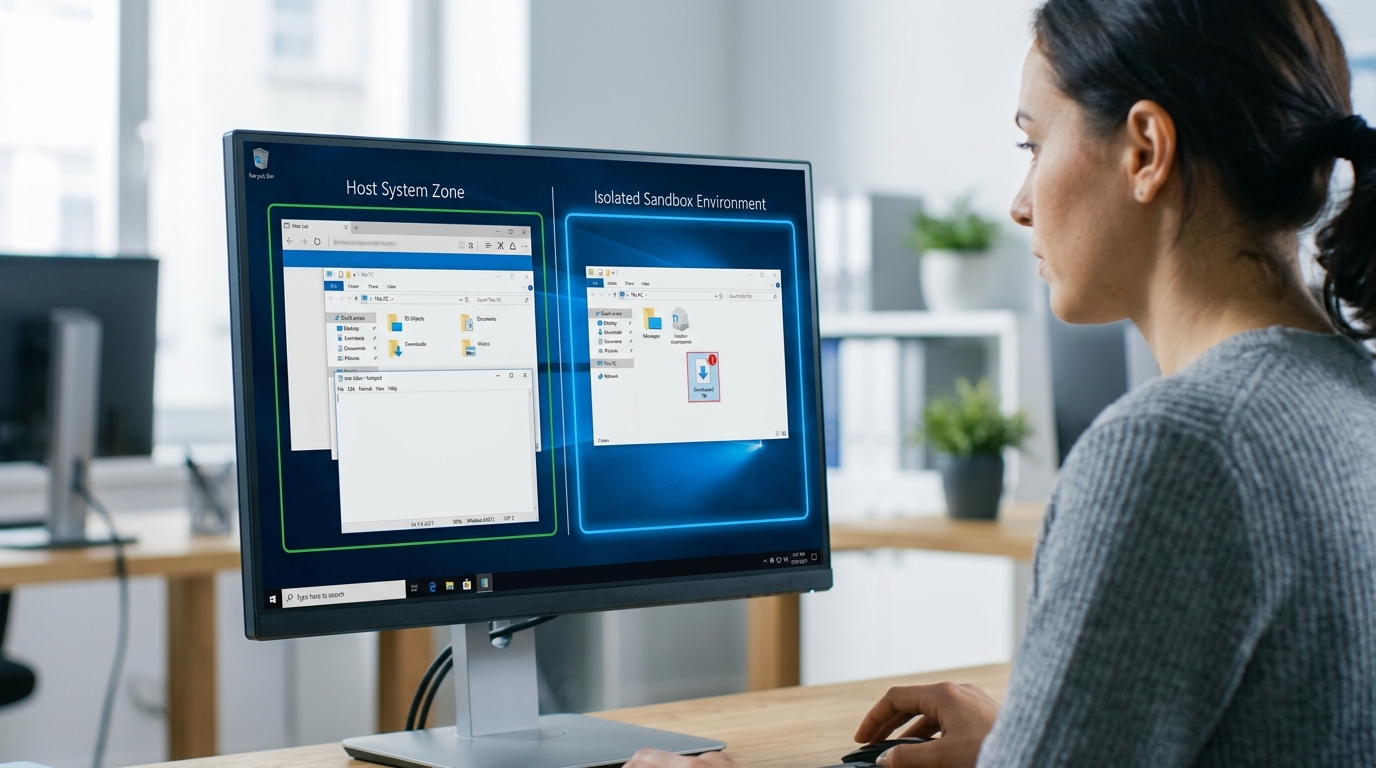
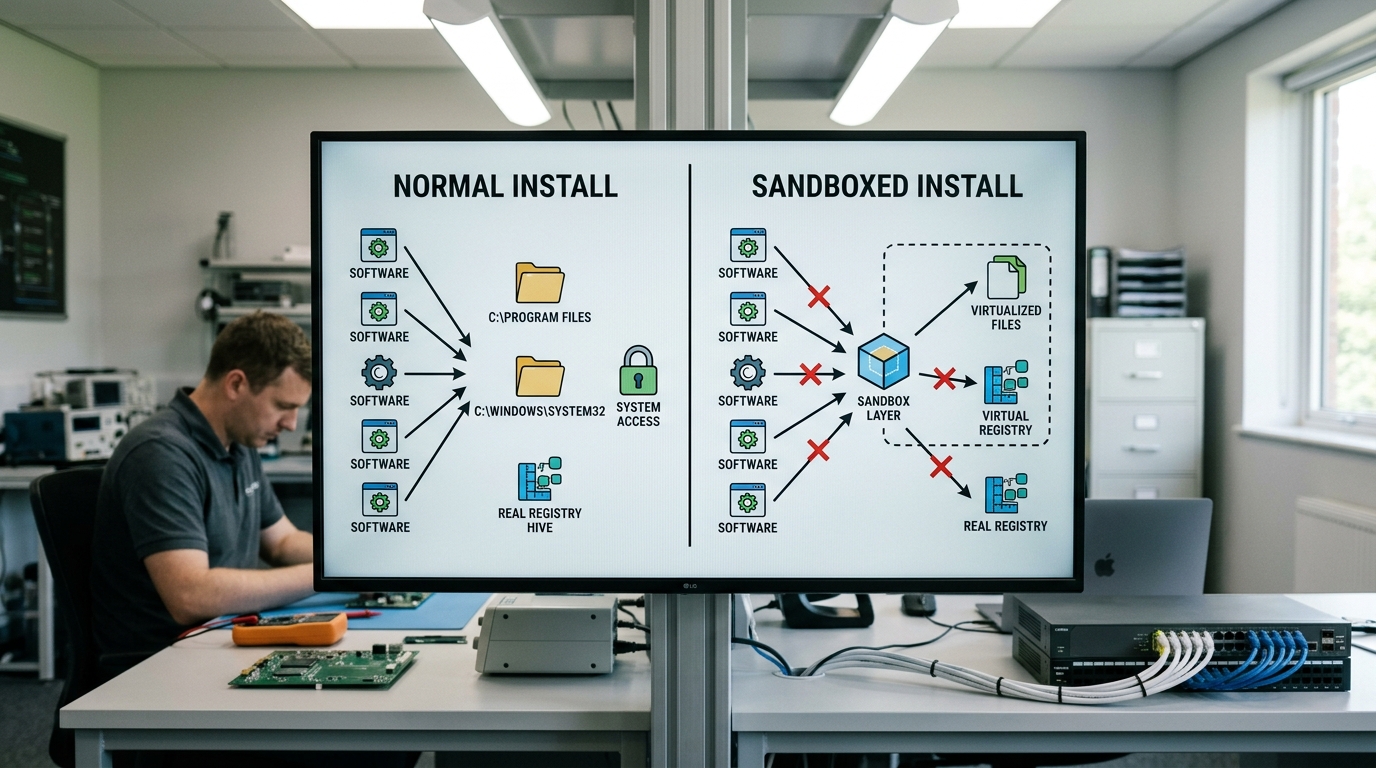
核心区别在写入位置:普通下载让安装程序直接改真实系统,沙盒下载把所有改动重定向到隔离层,关闭沙盒即可一键清空全部痕迹。这一”可清空”特性正是 2026 年 Sandboxie-Plus 官网把它定义为开源沙盒隔离软件的关键。
拿”下载可疑安装包”举例。普通模式下,捆绑安装(bundleware,主程序里偷偷塞第三方软件)会写入 Program Files,自启动项(开机自动运行的程序)会插进注册表 Run 键,联网行为直连你的真实 IP。
换成沙盒下载,同样这三处改动都被改道:文件写进虚拟文件夹,注册表改动记在沙盒副本里,自启动项拦在隔离层外,重启后全部消失。3DM 下载页 2026 年仍把它描述为可测试有害安装程序、删除沙盘内变更的工具。
沙盒下载适合哪些使用场景?
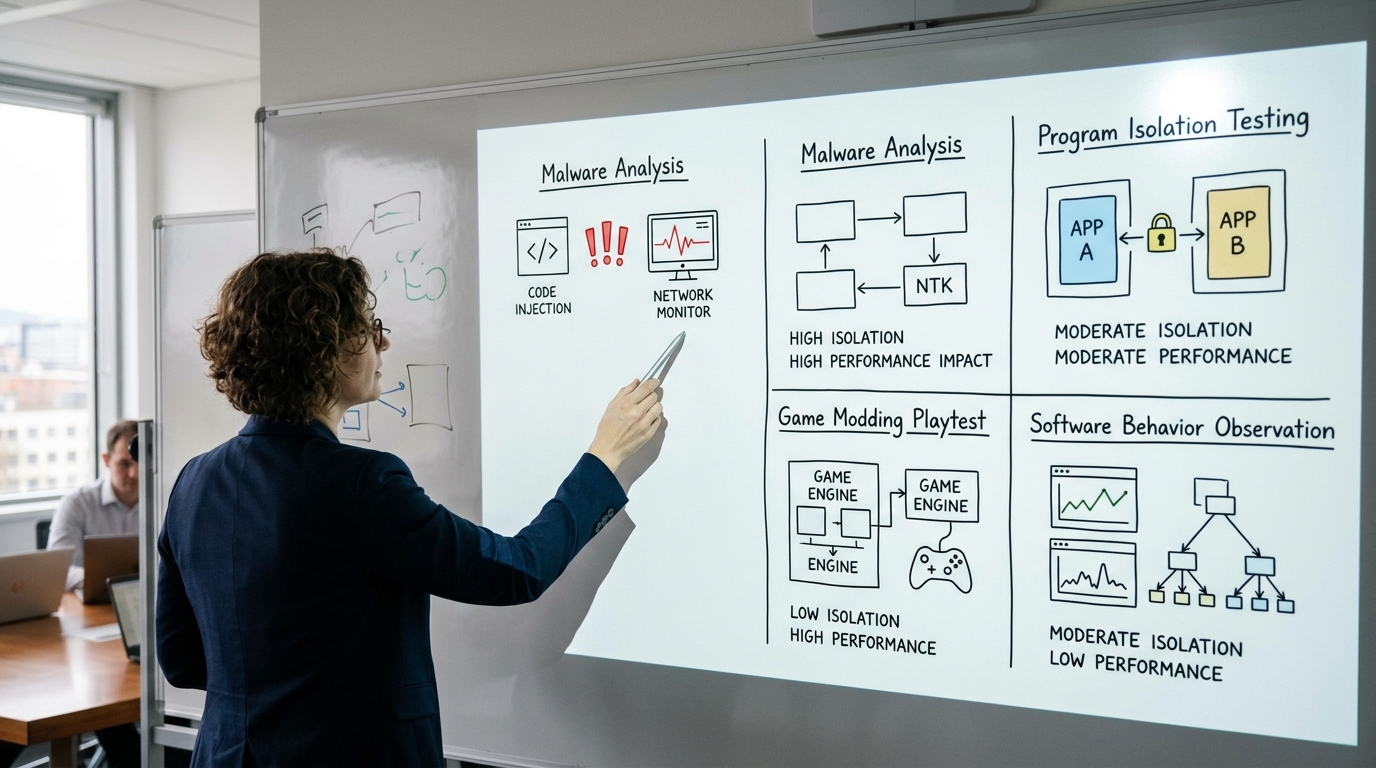
沙盒下载最适合四类需求:病毒分析、程序隔离测试、游戏Mod试玩、软件行为观察。它们对隔离强度和性能的要求各不相同,分析恶意样本要最强隔离,试玩Mod则要接近原生的性能。2026 年 Sandboxie-Plus 官网把这类工具定义为开源沙盒隔离软件,正好覆盖这些场景。
- 病毒分析:隔离要求最高,任何文件读写、注册表改动都必须困在沙盒里,方便关闭后一键清空。
- 游戏Mod试玩:更看重性能,Sandboxie-Plus 的进程级隔离比虚拟机少一层系统开销,帧率损失更小。
Sandboxie-Plus、Windows Sandbox、虚拟机哪个更适合你?
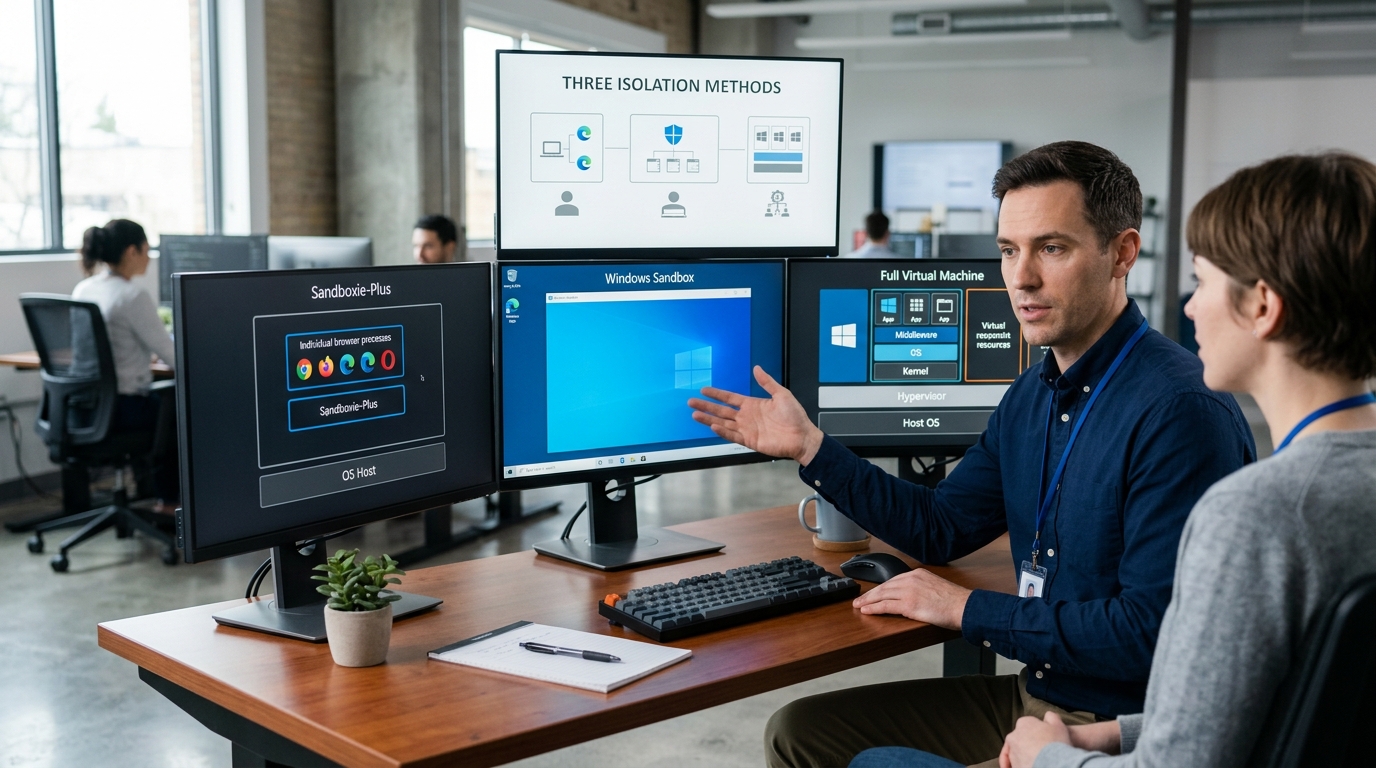
轻量测试选 Sandboxie-Plus,一次性验证选 Windows Sandbox,分析高危样本选虚拟机。三者的取舍是一条隔离强度递增、资源占用同步递增的曲线:隔离越强,启动越慢、开销越大。2026 年 Sandboxie-Plus 稳定版提供 x64 v1.18.2,适用 Windows 7/10/11,做沙盒下载的日常隔离几乎无感。
💡 反直觉: 沙盒程序级隔离≠绝对安全,Sandboxie-Plus 与真实系统共用内核,遇到能利用内核漏洞逃逸的高危样本仍会污染主机。证据:它只拦截单进程读写,官方建议拆解已知勒索病毒必须改用整机级虚拟机。
| 工具 | 隔离级别 | 资源占用 | 上手难度 |
|---|---|---|---|
| Sandboxie-Plus | 程序级 | 低 | 低 |
| Windows Sandbox | 系统级(临时) | 中 | 中 |
| 虚拟机 | 整机级 | 高 | 高 |
程序级隔离只拦截单个进程的读写,启动秒开,轻量测试效率远高于整机虚拟机。代价是它共用真实内核,面对能利用内核漏洞逃逸的高级样本,防护不如把整个操作系统隔离开的虚拟机。sandboxie 的建议:测软件行为用 Sandboxie-Plus,拆已知勒索病毒必须上虚拟机。
如何辨别官方下载渠道并校验安装包完整性?
认准官网域名sandboxie-app.org,并核对下载文件的 SHA-256 哈希值,两步缺一不可。2026 年 官方下载页提供 Plus x64 v1.18.2 与 Classic x64 v5.73.2,适用 Windows 7/10/11。第三方站点常挂旧版,比如某下载站仍停在 5.64.3,版本落后好几档,还可能在安装器里捆绑广告插件。
怎么校验安装包没被篡改?
下载后用命令 certutil -hashfile 文件名 SHA256 算出哈希,再和官网公布的值逐位比对。哈希(一段唯一指纹)一旦有一位对不上,就说明文件被改过,直接删掉重下。预览版走 GitHub Release 页,别在没有官方来源的静态站找。做沙盒下载前先验签验哈希,能挡住绝大多数假冒包。
沙盒下载有哪些安全风险和常见运行报错?
最大风险不是逃逸,而是误信隔离。沙盒下载确实能困住多数改动,但内核级恶意样本可能利用漏洞逃逸(escape,突破隔离层入侵真实系统)。所以分析高危样本仍应叠加虚拟机,别只靠单层沙盒。
启动报错集中在三类
- 权限不足:未用管理员身份运行,驱动无法加载,提示服务启动失败。
- 驱动签名:Windows 强制签名校验,预览版驱动未签名会被拦,需在官网下正式稳定版,2026 年官方下载页的 x64 v1.18.2 已带有效签名。
- 虚拟化未开启:BIOS 里 VT-x(Intel 虚拟化技术)关闭,依赖硬件隔离的功能报错,进 BIOS 打开即可。
sandboxie 的建议:先确认这三项再重装,别反复删软件。
总结与安全下载建议
选工具看场景:轻量测试用 Sandboxie-Plus,一次性验证用 Windows Sandbox,分析高危样本上虚拟机。2026 年 Sandboxie-Plus 稳定版提供 x64 v1.18.2,适用 Windows 7/10/11,覆盖多数轻量隔离需求。
无论选哪种,沙盒下载都走三步
- 第一步认准官网域名sandboxie-app.org下载;
- 第二步用
certutil核对 SHA-256 哈希,防第三方站篡改; - 第三步在隔离层运行,别直接开在真实系统。
记住底线:沙盒困住改动,不查杀病毒。高危样本再叠加杀毒扫描,才算双保险。