3种常见沙盒下载场景 游戏与安全应用一览
沙盒下载指向两类完全不同的目标:一是自由建造类的游戏沙盒,二是把程序关进隔离环境运行的安全沙盒。以后者为例,Sandboxie-Plus 官方下载页在 2026 年提供 Windows 7/10/11 的 64 位与 ARM64 稳定版 v1.18.2,32 位旧版则为 x86 v1.15.12。搜索该词前,先确认自己要的是游戏还是安全隔离工具,选错版本比不用沙盒更容易踩坑。
核心要点
- 搜索前先分清游戏沙盒还是安全隔离工具,选错版本更易踩坑
- 位与ARM64装Sandboxie-Plus v1.18.2稳定版
- 位系统只能用停更旧版x86 v1.15.12
- 破解软件、捆绑安装包务必先扔进沙盒试跑
- 只认官方域名下载,第三方站点常捆绑木马
关键速览
- Sandboxie-Plus 2026 稳定版为 v1.18.2,支持 64 位与 ARM64
- 32 位系统只能用旧版 x86 v1.15.12,功能已停止更新
- 三大场景:游戏多开、可疑软件测试、日常浏览隔离
- 游戏多开靠沙盒复制独立账号环境,无需多台设备
- 只从官方域名下载,第三方站点常捆绑广告或木马
沙盒下载到底是什么意思?
「沙盒下载」有两个完全不同的意思:一是下载游戏沙盒(能自由建造世界的开放游戏),二是下载安全沙盒(一种把程序关进隔离环境运行的软件)。两者只是名字撞车,用途天差地别。搜这个词前,先确认你要的是哪一种。
游戏沙盒和安全沙盒差在哪?
游戏沙盒指玩法开放、没有固定关卡的游戏,玩家可以自由挖掘、拼搭、创造,像迷你世界这类自由建造游戏就属于此类。这里的「沙盒」是个比喻,把游戏世界比作一片可以随便堆城堡的沙坑。
安全沙盒完全是另一回事。它是一层软件隔离墙,把可疑程序关在里面跑,不让它碰你真正的系统。据 Microsoft 中文文档说明,Windows 沙盒(Windows Sandbox)用「虚拟机监控程序」(一种硬件级隔离技术)建出一个轻型隔离桌面,里面装的软件和主机彻底分开。程序在沙盒里做的任何改动,关掉窗口后全部消失。
安全沙盒下载具体指哪些工具?
最常见的就是 Sandboxie。它的官方项目在 2026 年分为两条线:Sandboxie-Plus 官方下载页提供 64 位稳定版 v1.18.2 与 32 位旧版 v5.15.12,Classic 版则为 v5.73.2。二者都支持 Windows 7 或更高的 32/64 位系统。这类软件的核心作用,就是让你在隔离环境里试跑不放心的程序,跑完一键清空。
所以如果你搜「沙盒下载」是想安全测试陌生软件,要找的是 Sandboxie 这类隔离工具,而不是任何游戏。
人们为什么要用沙盒下载和运行程序?
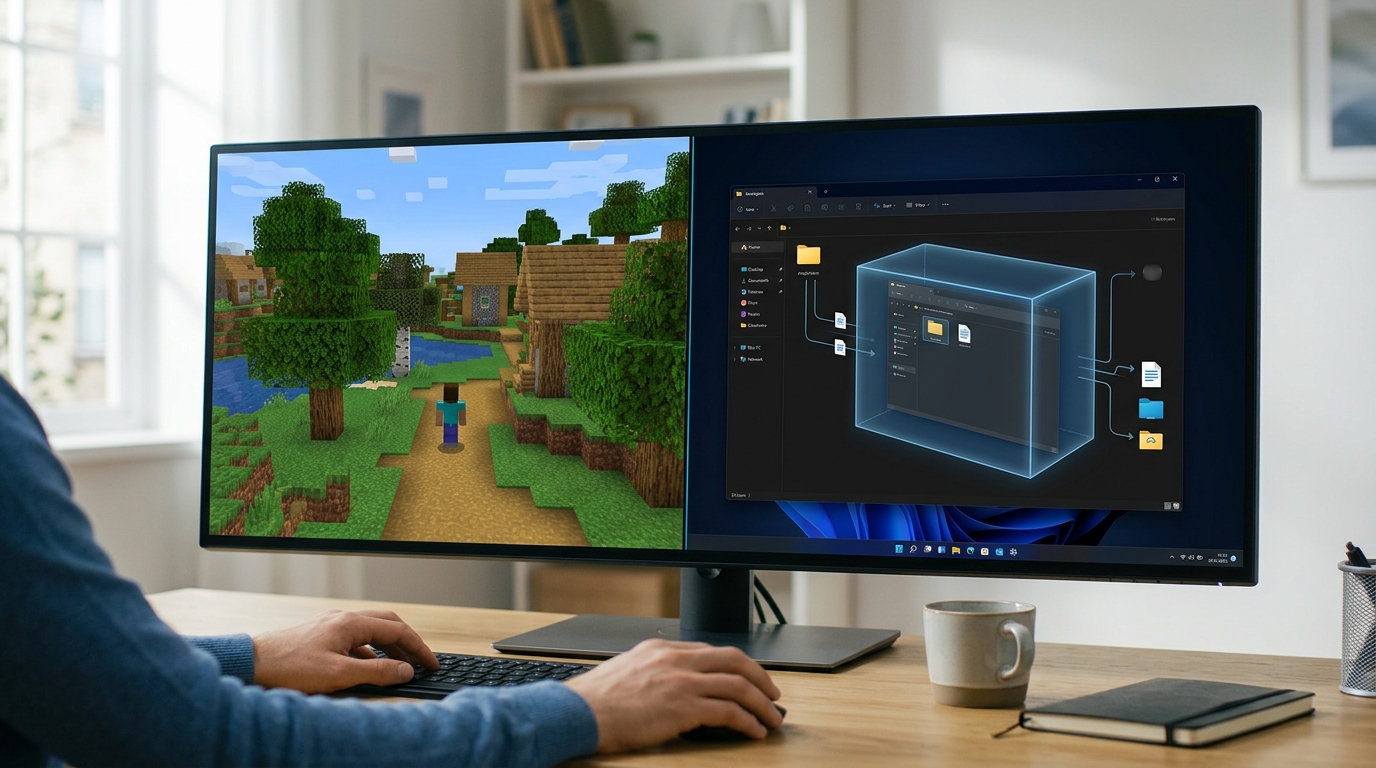
人们用安全沙盒下载并运行程序,核心是把风险关进一个隔离的”透明盒子”里。程序在盒子里运行,它对磁盘、注册表、系统文件的任何改动,都只写进沙盒的临时副本。关掉沙盒,这些改动一键清空,主机系统毫发无损。据 Microsoft 官方文档说明,Windows 沙盒用基于虚拟机监控程序的虚拟化,让盒内应用与主机彻底隔离。
测试来路不明的破解软件时,沙盒能拦住什么?
破解软件是勒索病毒的重灾区。破解程序常捆绑”注入器”,它会在你双击运行的那一刻悄悄改写系统。如果直接在真实系统里跑,一个带矿工的破解补丁能让你的显卡满载几小时都不自知。在沙盒里跑,它挖矿也只在盒内,进程一杀就干净。
为什么捆绑安装包适合隔离运行?
很多免费软件的安装包会静默勾选”推广软件”,你点了下一步,它顺手装了三个浏览器插件、改了默认搜索引擎。把安装包扔进沙盒装,你能先看清它到底往系统里塞了什么。确认干净后再到真实系统重装,不干净就直接丢弃整个沙盒。
沙盒怎么防止程序乱改注册表?
注册表是 Windows 的”总控制台”。一个流氓程序改了开机自启项,你每次重启它都跳出来。沙盒里的程序看到的是注册表的虚拟副本,它以为改成功了,真实注册表根本没动。这正是 sandboxie 这类工具的价值:用一个隔离层,把”试错成本”降到接近零。
Sandboxie Plus 和 Classic 版该下哪个?
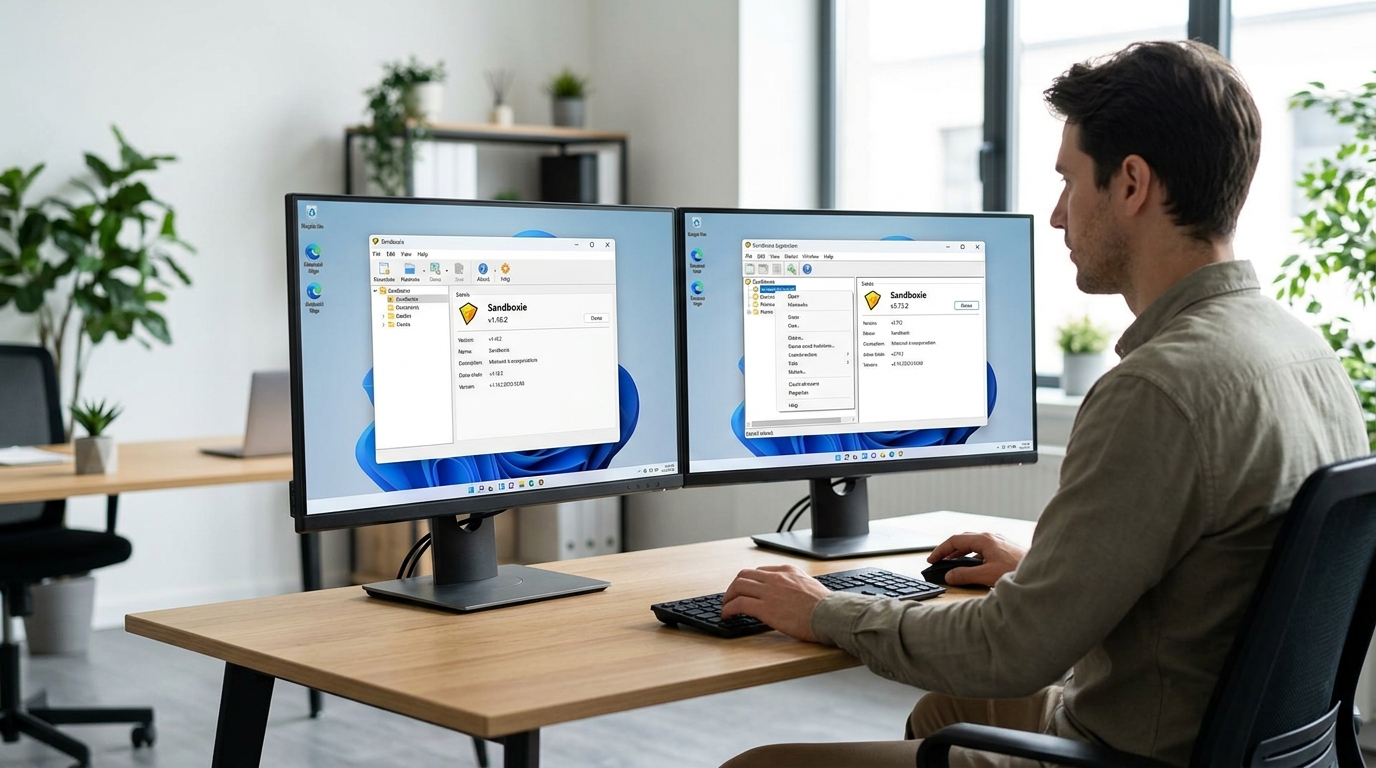
新用户直接沙盒下载 Plus 版,老设备装 Classic 版。据 Sandboxie-Plus 官方下载页,2026 年 Plus 的 64 位稳定版已到 v1.18.2,Classic 停在 v5.73.2。两版共享同一套隔离内核,差别主要在界面和更新节奏。
Sandboxie 自 2020 年开源后拆成两条线并行维护。Plus 用 Qt 重写的现代图形界面,功能更新走在前面,还提供 Preview Builds(预览版,抢先体验新功能)。Classic 保留老式界面,代码更稳,专攻低配和老系统。
| 对比项 | Plus 版 | Classic 版 |
|---|---|---|
| 2026 稳定版本 | v1.18.2 | v5.73.2 |
| 系统兼容 | Win7/10/11 64位、ARM64 | Win7/10/11 64位 |
| 界面 | Qt 新界面,可视化管理 | 经典右键菜单 |
| 更新维护 | 频繁,含预览版 | 维护为主 |
| 开源状态 | 开源 | 开源 |
实操建议:Win11 用户或想用最新沙盒规则的人选 Plus。手头是 8 年前的老笔记本、只想跑单个可疑程序,Classic 占用更低,装它就够。两版都能装 官方 32/64 位 Windows NT 系统。
如何辨别沙盒软件的官方正版下载源?
认准官网域名sandboxie-app.org和 GitHub 仓库,别在下载站搜”沙盒下载”。据 Sandboxie-Plus 官方下载页,2026 年正版稳定版是 64 位 v1.18.2,安装包直接托管在项目自己的 GitHub Release 上。任何第三方站给你的”绿色版””加速版”,都可能已被篡改。
⚠️ 常见错误: 在 32 位系统上强装 Sandboxie-Plus v1.18.2 稳定版导致安装失败。原因是 v1.18.2 仅支持 64 位与 ARM64,32 位早已停更。修复:32 位系统改装旧版 x86 v1.15.12(Classic 停在 v5.73.2)。
国内下载站最坑的一招叫捆绑安装(安装时默认帮你勾选其他软件)。你点”下一步”,不知不觉就装上了浏览器插件、清理工具、甚至广告弹窗程序。这些勾选框往往藏在页面角落,字体还特别小。
怎么三步核对下载源真伪?
核对分三步,顺序别乱:
- 核对域名:官网只有 sandboxie-app.org。看到 sandboxie-xxx.net 这类变体,直接关掉。
- 验数字签名:右键安装包 → 属性 → 数字签名,签名者应为项目官方。签名缺失或过期,说明包被改过。
- 对比文件哈希值(文件的唯一指纹):用 PowerShell 命令
Get-FileHash算出 SHA256,和 GitHub Release 页公布的值逐位对比。差一个字符就是假包。
sandboxie 的建议很直接:跳过任何要你先装”高速下载器”的站。这个下载器本身就是捆绑软件的载体。多花两分钟核对哈希,比中招后重装系统省事得多。
沙盒下载常见的三个误区与失败教训
沙盒下载最坑人的误区就一句话:沙盒不是杀毒,它只隔离、不识别恶意。程序在盒子里想干坏事照样干,只是干不到主机而已。据 Sandboxie 官方站点说明,它是”基于沙盒的隔离软件”,定位是隔离运行,不是病毒查杀。搞混这一点,就会栽跟头。
误区一:沙盒能代替杀毒软件?
不能。沙盒只管”改动被关在盒子里”,不管”程序是不是病毒”。你在沙盒里点开一个勒索软件,它照样加密文件,只不过加密的是沙盒里的临时副本。真正的教训是:如果你在沙盒里手动把重要文档拖进去处理,那些文档就是真的,一样会被加密。正确做法是杀毒 + 沙盒双层用,别指望一个盒子包打天下。
误区二:沙盒里的文件为什么会存到真实磁盘?
因为你主动”恢复”了它。Sandboxie 有一个”文件恢复”功能,你下载的文件一按恢复,就从沙盒临时区落到真实磁盘。很多人下完就点恢复,等于自己拆了隔离墙。想彻底安全,下载完先在沙盒里扫毒确认干净,再决定要不要恢复。
误区三:以为沙盒能防勒索却仍中招?
中招点在”共享文件夹”。你为了方便把某个真实目录设成沙盒可读写,勒索软件顺着这条通道就爬出去了。sandboxie 的建议是:共享目录设为只读,或干脆不设,让沙盒和主机之间没有可写桥梁。想了解不同下载场景的安全边界,可以对照具体案例判断。
除了 Sandboxie 还有哪些沙盒工具可选?
除了 Sandboxie,常见的隔离方案还有三种:Windows 自带沙盒、影子系统、虚拟机。它们隔离强度从低到高排,资源占用也从轻到重。据 Microsoft 官方文档,Windows 沙盒用虚拟机监控程序做硬件级隔离,安全性高但每次都是全新系统,装完就没了。
| 工具 | 隔离强度 | 资源占用 | 上手难度 |
|---|---|---|---|
| Windows 自带沙盒 | 硬件级虚拟化 | 需专业/企业版,吃内存 | 开启功能即用 |
| 影子系统 | 系统级还原 | 轻,几乎无感 | 一键进入 |
| 虚拟机(VMware) | 完整独立系统 | 最重,需装完整系统 | 较高 |
| Sandboxie | 进程级隔离 | 轻,单程序运行 | 中等 |
怎么选?只想临时跑个可疑安装包、用完不留痕,选 Windows 自带沙盒(注意家庭版没有)。想长期在隔离环境里日常用某个程序,还要保留数据,Sandboxie 更顺手,它单进程隔离,不像虚拟机要养一整套系统。要做危险测试、跑高风险样本,才值得上 VMware 那种完整虚拟机。
从 sandboxie 的角度看,进程级沙盒下载的最大优势是”轻”,不用像虚拟机那样先花 20GB 磁盘装一遍 Windows,装好点开就能把浏览器关进盒子。
总结与安全下载行动清单
沙盒下载有两条路:一条是能自由建造世界的开放游戏,另一条是把程序关进隔离环境的安全软件。搞清你要哪一种,再动手。要装安全沙盒,就按「选版本→找官方源→校验→隔离运行」四步走,每步都能挡掉一类风险。
四步具体怎么落地,看下面这张清单。
| 步骤 | 做什么 | 具体动作 |
|---|---|---|
| 选版本 | 按系统挑对包 | 新机装 Plus 64 位 v1.18.2,老机装 Classic v5.73.2 |
| 找官方源 | 只认官网和 GitHub | 域名 sandboxie-app.org,安装包托管在项目自己的 GitHub Release |
| 校验 | 核对文件签名 | 比对哈希值,确认发布者数字签名有效 |
| 隔离运行 | 先进盒子再打开 | 可疑程序右键选”在沙盒中运行”,关盒清空改动 |
别盲目跟风。别人推荐虚拟机,不代表你也需要,只想开个隔离浏览器,Sandboxie 这类内核挂钩方案就够快够轻。资源紧张、只偶尔跑一次陌生程序,Windows 自带沙盒反而省心。
记住一条底线:沙盒只隔离、不查毒。它把程序对磁盘和注册表的改动关进临时副本,关掉就清空,但拦不住盒内的恶意行为泄露数据。想真正安全,沙盒配杀毒一起用,才是完整方案。按需选型,比追新版本更重要。