3类常见沙盒下载场景 各自风险与适用说明
沙盒下载有两层含义:下载沙盒隔离软件本身,或在隔离环境中下载并测试可疑文件。2026 年 Sandboxie-Plus 官方页提供 5 个版本,含 Plus x64 v1.18.2、ARM64 v1.18.2 及 Classic x86 v5.70.12(sandboxie-app.org,2026)。官网直连风险最低,第三方镜像需核对 SHA-256 哈希值,破解版携带恶意代码概率最高,应直接避开。
核心要点
- 官网直连下载 x64 v1.18.2,风险最低优先选
- 第三方镜像务必核对 SHA-256 哈希再运行
- 破解版和捆绑包直接避开,恶意代码概率最高
- 位系统只能装 Classic x86 v5.70.12
- 沙盒内测试可疑文件请断网运行,勿输真实密码
关键速览
- 2026 官方提供 5 个版本,含 ARM64 与旧 32 位包
- 官方站直连下载风险最低,优先选 x64 v1.18.2
- 第三方镜像需核对 SHA-256 哈希值再运行
- 破解版/捆绑包携带恶意代码的概率最高,直接避开
- 32 位系统只能装 Classic x86 v5.70.12,无 Plus 新特性
沙盒下载到底指什么?
沙盒下载有两层完全不同的含义:一是下载沙盒隔离软件本身,比如 Sandboxie-Plus 或Windows沙盒;二是在沙盒环境里下载并测试可疑文件。前者是装工具,后者是用工具跑风险操作。搞混这两层,你可能装错东西或用错场景。
沙盒(sandbox)本质是一个隔离的”密封房间”。程序在里面运行,读写的所有改动都被拦在房间内,碰不到你真实的系统文件。Microsoft 文档在 2026 年把 Windows 沙盒定义为一个轻型隔离桌面环境,专门用来安全运行应用、测试、调试和探索未知文件。
第一层含义下,你要下载的是隔离软件的安装包。Sandboxie-Plus 官网在 2026 年把它明确定义为面向 32 位和 64 位 Windows NT 系统的开源沙盒隔离软件。装好后,它会拦截程序对硬盘和注册表(Windows 存放系统设置的数据库)的写入。
第二层含义是运维和安全人员的日常:把一个来路不明的.exe 拖进沙盒里跑,看它是否偷偷改注册表、连境外服务器。文件在沙盒里为所欲为,关掉沙盒,痕迹一键清零。这才是”沙盒下载”真正的价值,先隔离,再判断。
沙盒的工作原理是怎么隔离风险的?
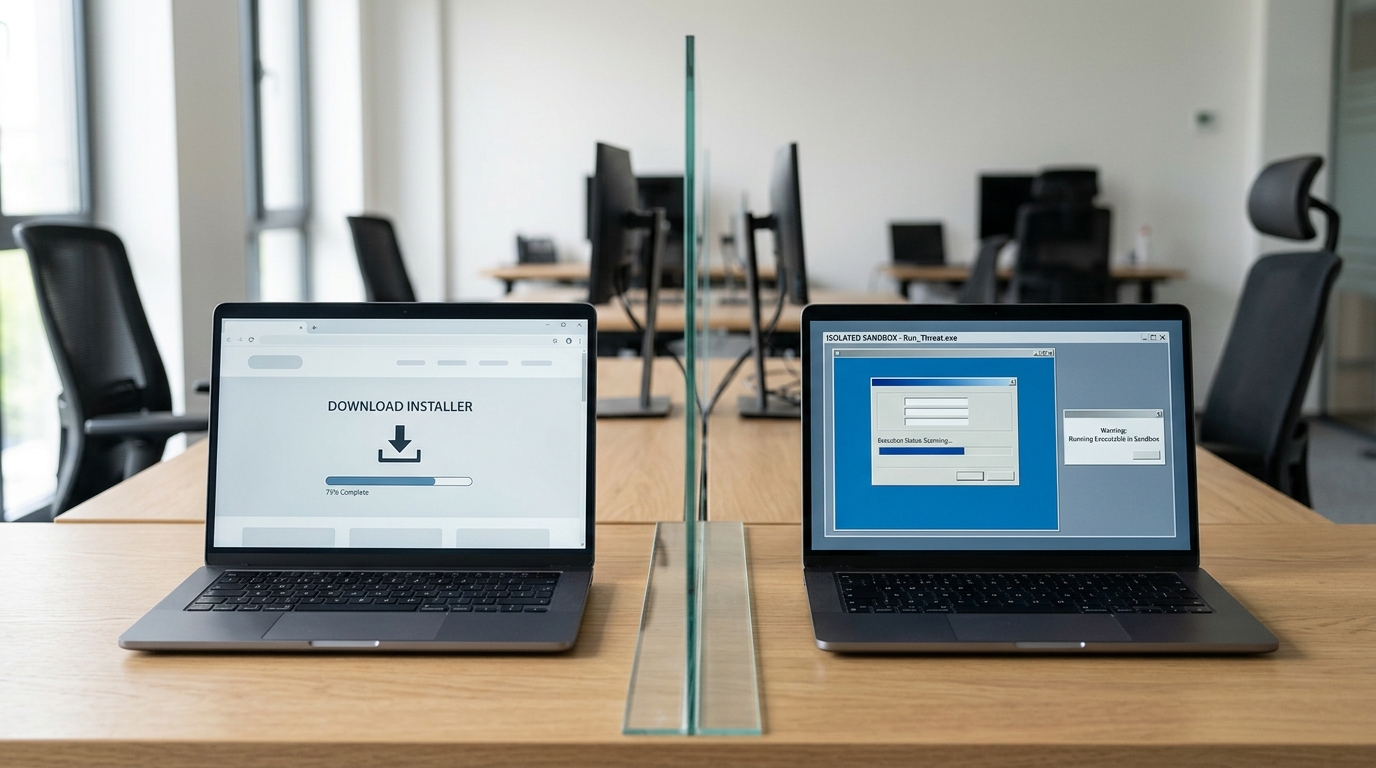
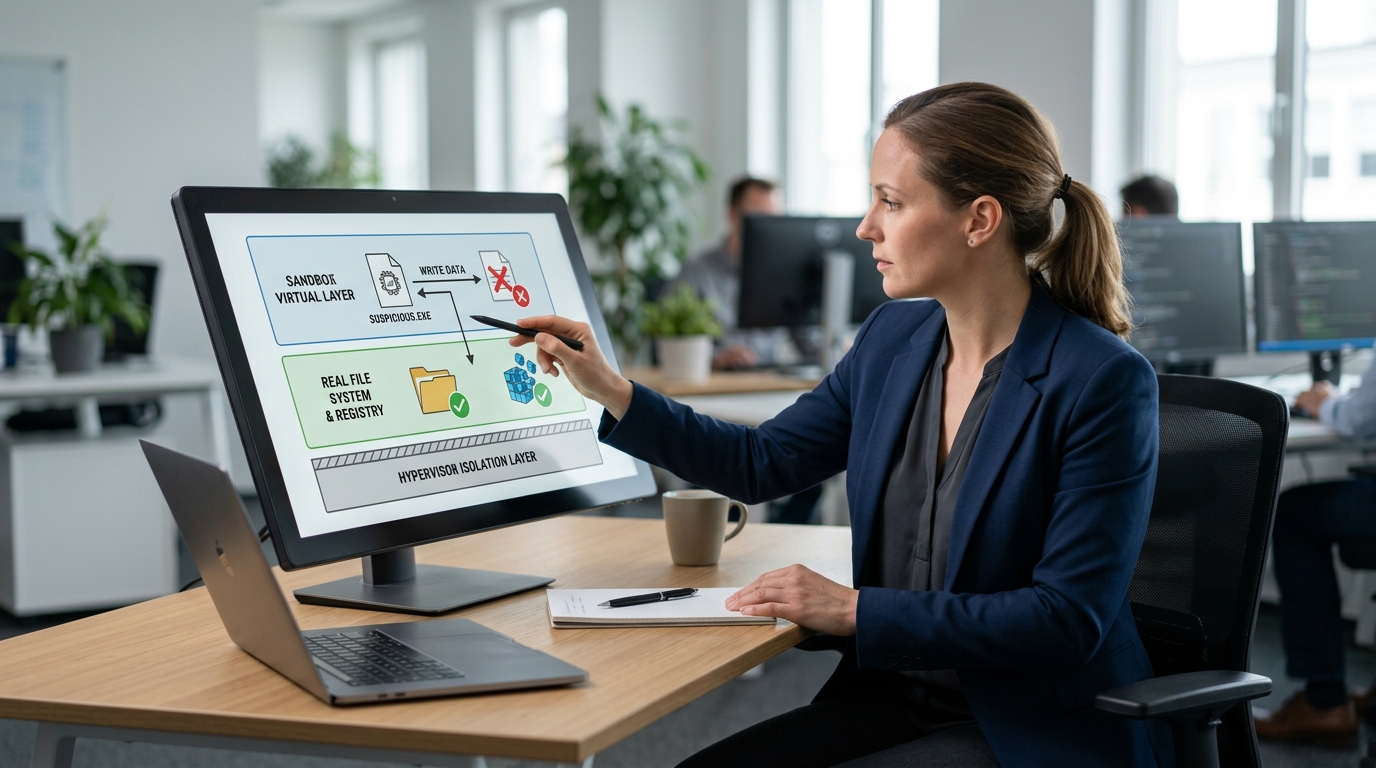
沙盒隔离风险靠两个动作:虚拟化文件系统和拦截注册表写入。程序以为自己在改真实系统,其实所有改动都被引导到一个隔离层里。Microsoft 文档在 2026 年说明,Windows 沙盒用基于虚拟机监控程序(hypervisor,一种管理虚拟环境的底层软件)的技术,让沙盒里的应用与主机彻底分开。
沙盒怎么拦住程序对文件和注册表的写入?
沙盒用”写时复制”(copy-on-write,程序想改哪个文件就先复制一份到隔离区,改的是副本)拦截写入。举个例子:你在沙盒里运行一个可疑的 test.exe,它试图往 C:WindowsSystem32 写一个 DLL。真实系统的那个文件夹纹丝不动,DLL 实际落在了沙盒的私有目录里。注册表同理,程序以为改了 HKEY_LOCAL_MACHINE,读回的却是沙盒伪造的镜像。
可疑 exe 跑完后隔离边界在哪?
隔离边界就是”删掉沙盒 = 抹掉所有痕迹”。这个 test.exe 哪怕释放了勒索病毒、改了开机启动项、连了外部服务器,只要它没突破 hypervisor 隔离层,真实系统就零污染。你右键清空沙盒,几秒内所有虚拟文件、伪造注册表项全部消失。
实操提醒:边界不是万能的。用做沙盒下载测试时,别在沙盒里输入真实密码或登录网银,沙盒隔离写入,不隔离你主动泄露的信息。断网运行可疑程序,才是稳妥做法。
常见沙盒工具有哪些?各适合谁?
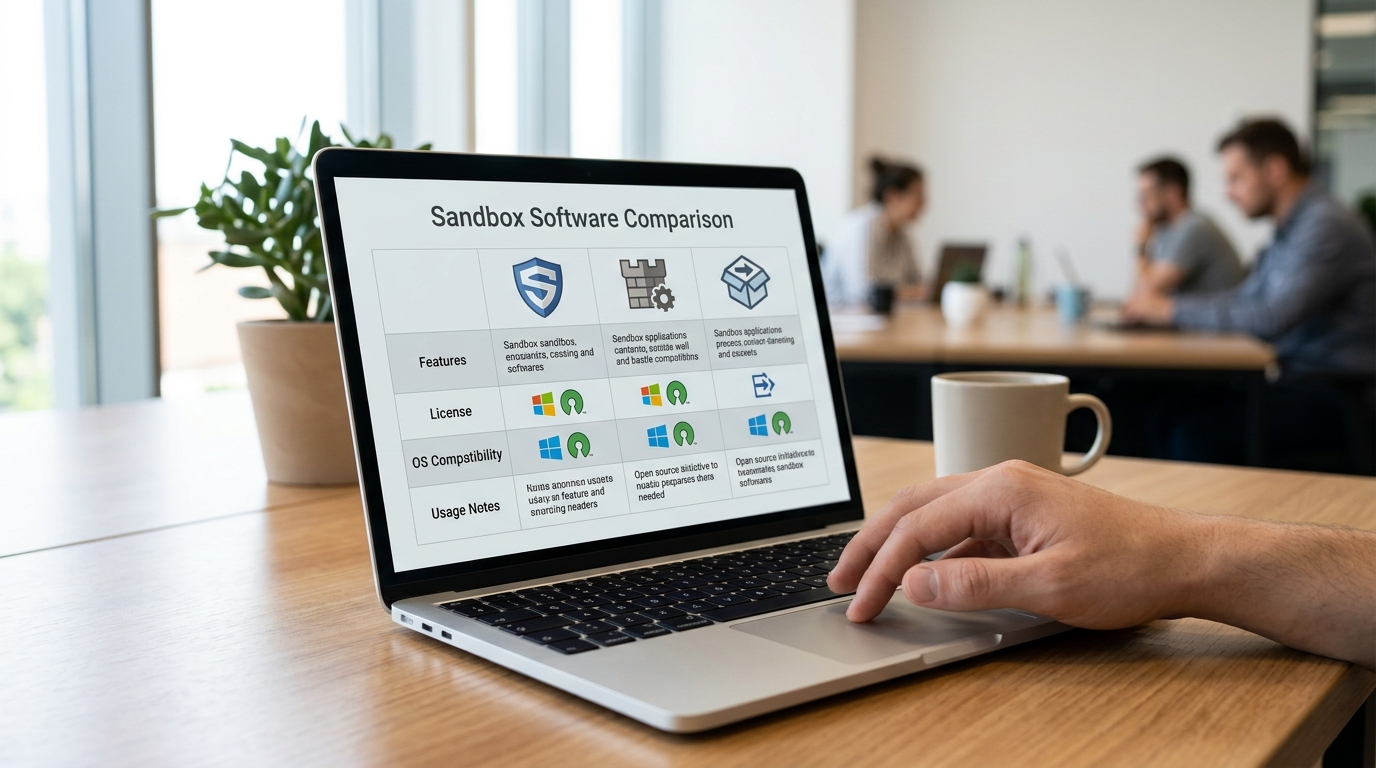
主流的沙盒下载方案有四类:Sandboxie-Plus、Windows 沙盒、影子系统和在线沙盒服务。前两者免费开源或系统自带,适合普通用户和开发者;后两者各有代价。Sandboxie-Plus 官方下载页在 2026 年提供 4 个稳定版安装包,覆盖 x64、ARM64 和旧 32 位系统,选择面最广。
Windows 沙盒不用额外下载,但有硬性门槛:仅 Windows 10/11 专业版和企业版可开启,家庭版无法使用。它每次关闭都清空环境,适合跑一次性的可疑文件。Microsoft 文档在 2026 年说明,它用基于虚拟机监控程序的隔离桌面来测试未知文件。
影子系统冻结整个真实系统,重启即还原,但它改动底层驱动,兼容性风险高。在线沙盒服务无需装软件,上传样本即出分析报告,可免费文件通常有大小限制,且样本会上传到第三方服务器,涉密文件别用。
| 方案 | 免费程度 | 系统要求 | 适合谁 |
|---|---|---|---|
| Sandboxie-Plus | 开源免费 | Win7 及以上,32/64 位 | 常测软件的进阶用户 |
| Windows 沙盒 | 系统自带 | Win10/11 专业版起 | 偶尔跑可疑文件的人 |
| 影子系统 | 部分收费 | 需装驱动 | 公用电脑管理员 |
| 在线沙盒服务 | 免费有上限 | 浏览器即可 | 只要分析报告的人 |
选不对方案,轻则装了用不上,重则把机密样本传给陌生服务器。先看你的 Windows 版本,再决定装哪个。
Sandboxie经典版停更后该下载哪个版本?
普通用户选 Sandboxie-Plus,老系统才考虑 Classic。Sandboxie 由 Ronen Tzur 在 2004 年开发,2020 年宣布开源后交给社区维护。GitHub 项目在 2026 年把它分成 Plus 和 Classic 两个分支,前者持续更新,后者只做安全维护。
⚠️ 常见错误:在沙盒内测试可疑文件时输入真实密码或登录网银。原因:沙盒只隔离文件与注册表写入,不隔离你主动提交给外部服务器的信息,密码照样被窃取。修复:测试可疑程序时全程断网运行,绝不输入任何真实凭据。
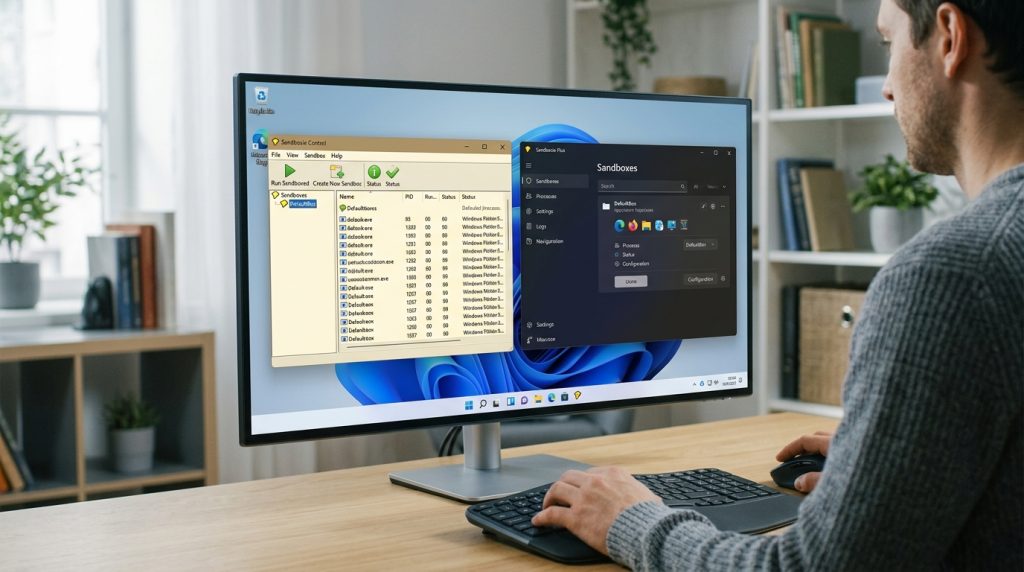
为什么分两支?Plus 用全新的图形界面和现代化控制台,加入了进程隔离监控、快照恢复等新功能。Classic 保留老版的经典菜单,只做 bug 修复,不再加新特性。两者共用同一套内核驱动,所以隔离能力本身没差别,区别在管理界面和后续更新节奏。
普通用户和老系统各下哪个?
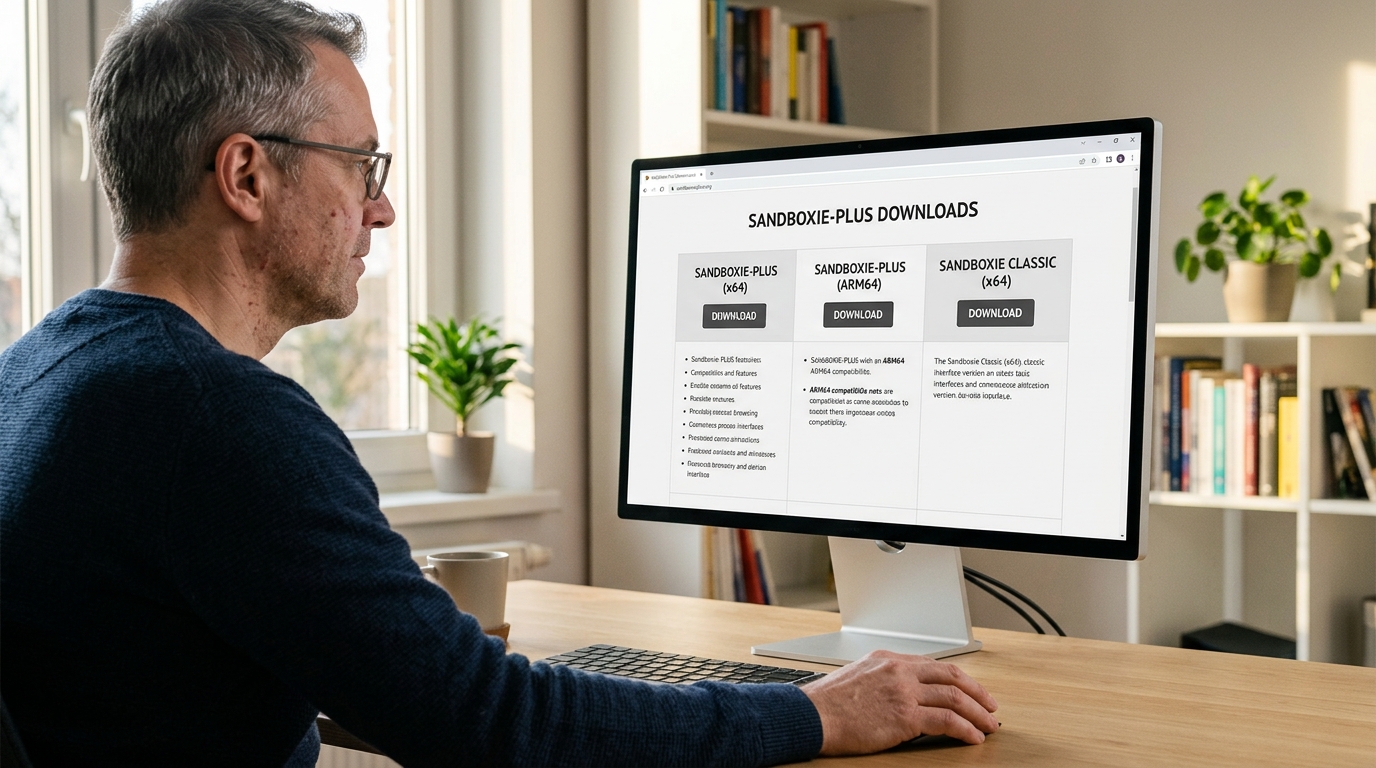
大多数人直接下 Plus。官方下载页在 2026 年提供 4 个稳定安装包:Plus x64 v1.18.2、Plus ARM64 v1.18.2、Classic x64 v5.73.2,以及旧 32 位版 Plus x86 v1.15.12 和 Classic x86 v5.70.12。
- Win10/Win11 64 位:下 Plus x64 v1.18.2,功能最全,更新最勤。
- ARM 架构设备:选 Plus ARM64 v1.18.2,专为骁龙等 ARM 芯片编译。
- 老旧 32 位系统或习惯经典界面:装 Classic x86 v5.70.12,兼容 Windows 7 以上。
做沙盒下载时认准这几个版本号,别在杂牌站点下到冒充 Ronen Tzur 时代的旧安装包,那些往往夹带广告模块或木马。
如何辨别官方下载源避免下到捆绑木马版本?
辨别官方源的核心是四步核对:确认域名、看数字签名、比对文件哈希、避开第三方捆绑安装器。以 Sandboxie-Plus 为例,唯一官方来源是 GitHub 项目页和 官方下载页,2026 年官网只提供 4 个稳定版安装包。别处的”高速下载”按钮基本都是套壳。
官方域名和数字签名怎么核对?
先看地址栏。正版沙盒下载只认sandboxie-app.org域名,类似 sandboxie-download.net 这种加了后缀的仿冒站要直接关掉。
下载完右键装文件,选”属性 → 数字签名”。签名者应是项目维护方,签名状态显示”此数字签名正常”。签名缺失或报”无法验证”的安装包,十有八九被人二次打包塞了广告插件或矿机。
文件哈希和捆绑安装器怎么防?
哈希(文件的唯一指纹)是最硬的验证。GitHub 发布页会附上每个安装包的 SHA256 值。下完用 PowerShell 命令 Get-FileHash 文件名 算一遍,和官方值逐字符比对,不一致说明文件被改过。
- 捆绑安装器:某些下载站的”安装器”体积只有几百 KB,运行时才从远程拉主程序,过程中默认勾选浏览器插件、垃圾清理软件——这类捆绑正是恶意负载的常见入口。
真实翻车案例常见于搜索引擎广告位:排在自然结果上方的”Sandboxie”广告链接,点进去是仿冒站,下到的版本运行后弹出赞助软件。记住,官方从不用竞价广告推自己的免费工具。
下载后在Win10/Win11上怎么配置和排错?
安装 Sandboxie-Plus 只需三步:双击安装包、允许它安装驱动、重启一次。GitHub 项目在 2026 年说明该软件支持 Windows 7 及以上、32 位和 64 位系统。装完右键点桌面图标选”在沙盒中运行”,程序就跑在隔离层里了。真正卡人的不是安装,是驱动和权限。
驱动签名报错怎么解决?
Win11 报”无法加载驱动”多半是内核完整性保护在拦截。它叫 HVCI(基于虚拟化的内核保护),会挡住未被系统信任的驱动。Sandboxie 的驱动本身有签名,但和 HVCI 冲突时会加载失败。
- 关闭内存完整性:进”Windows 安全中心→设备安全性→内核隔离”,把”内存完整性”关掉再重启。
- 核对版本:老系统别装 Plus v1.18.2,改用 官方下载页的 Classic x64 v5.73.2,兼容性更稳。
沙盒进程起不来怎么办?
点”在沙盒中运行”没反应,最常见原因是第三方杀软把 Sandboxie 驱动当成可疑注入拦了。把安装目录加进杀软白名单,九成能解决。若还不行,以管理员身份重装一次,让驱动正确注册。
要跑更彻底的隔离,可直接开 Windows 沙盒,它用基于虚拟机监控程序的技术,和主机完全分离,不用装第三方驱动,省掉大半排错麻烦。
总结与安全下载行动清单
安全的沙盒下载只需守住一条原则:工具从官方源装,可疑文件在隔离层跑。Sandboxie-Plus 官网在 2026 年只提供 4 个稳定版安装包,除此之外的下载渠道都要按下面清单逐项核对。
选型先分清目标:普通用户装 Plus x64 v1.18.2;想零安装用系统自带功能,直接开 Windows 沙盒(hypervisor 隔离,关掉就清空)。别在停更的 Classic 上纠结,除非你还在跑 Win7。
下载前的安全检查清单
- 核对域名:只认sandboxie-app.org和其 GitHub 项目页,带”高速下载””破解版”字样的一律跳过。
- 验数字签名:右键安装包看”属性—数字签名”,发行者对不上就删。
- 比对哈希:用 PowerShell 跑
Get-FileHash,和官方公布的 SHA-256 逐位对照。 - 拒绝捆绑器:真正的官方包是单个 exe,不会先装一个”下载助手”。
- 可疑文件进沙盒:测试来路不明的程序时,先在隔离层运行,确认无异常再手动恢复。
记住沙盒不是万能保险箱,它挡”程序改真实系统”,挡不住键盘记录或联网外传数据。搭配一款实时杀软,才是完整的防护闭环。把这份清单存下来,每次沙盒下载照做一遍,中招概率就能压到最低。