3种常见沙盒类型 对应场景与核心原理一图看懂
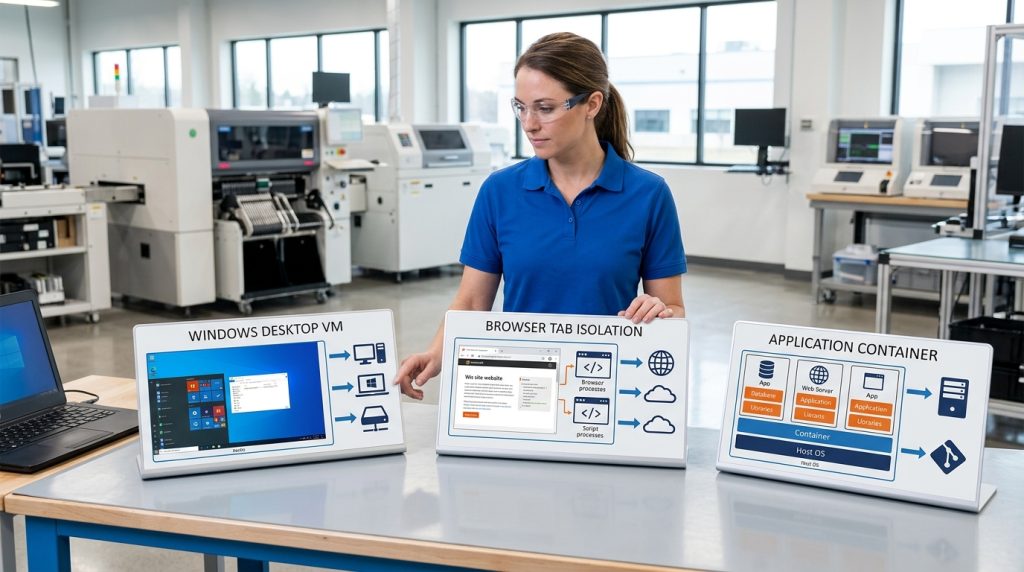
沙盒是一种轻型、隔离的运行环境,让程序、文件或行为在封闭空间里执行,关闭后会自动删除全部软件、文件和状态,不碰真实系统。沙盒分三类:操作系统级靠 Hyper-V 虚拟化,隔离最彻底但最吃资源;应用级重定向文件与注册表写入,启动快、开销小;浏览器级(如 Chrome)每个标签页独立进程,防网页攻击扩散。测可疑软件选 OS 级,日常隔离运行选应用级。
核心要点
- Windows 沙盒关闭后自动清空全部文件与状态,不留痕迹
- 操作系统级用 Hyper-V 虚拟化,隔离最彻底但最吃内存
- 应用级沙盒重定向文件与注册表,秒开、开销小
- Chrome 每个标签页独立进程,防网页攻击扩散
- 测未知病毒选 OS 级,反复试软件留结果选应用级
关键速览
- Windows 沙盒关闭后清空全部文件与状态,不留痕迹
- 操作系统级沙盒靠 Hyper-V 虚拟化,隔离最彻底但最吃资源
- 应用级沙盒重定向文件与注册表写入,启动快、开销小
- 浏览器沙盒(如 Chrome)每个标签页独立进程,防网页攻击扩散
- 测可疑软件选 OS 级,日常隔离运行选应用级
沙盒是什么?一句话讲清它的核心含义
沙盒(Sandbox)是一种隔离运行环境,让程序、文件或行为在一个封闭空间里执行,不会碰到外面的真实系统。计算机安全领域的定义指出,它会严格限制程序对网络、真实系统和输入设备的访问。简单说:沙盒像一间玻璃房,里面怎么闹都伤不到你的电脑。
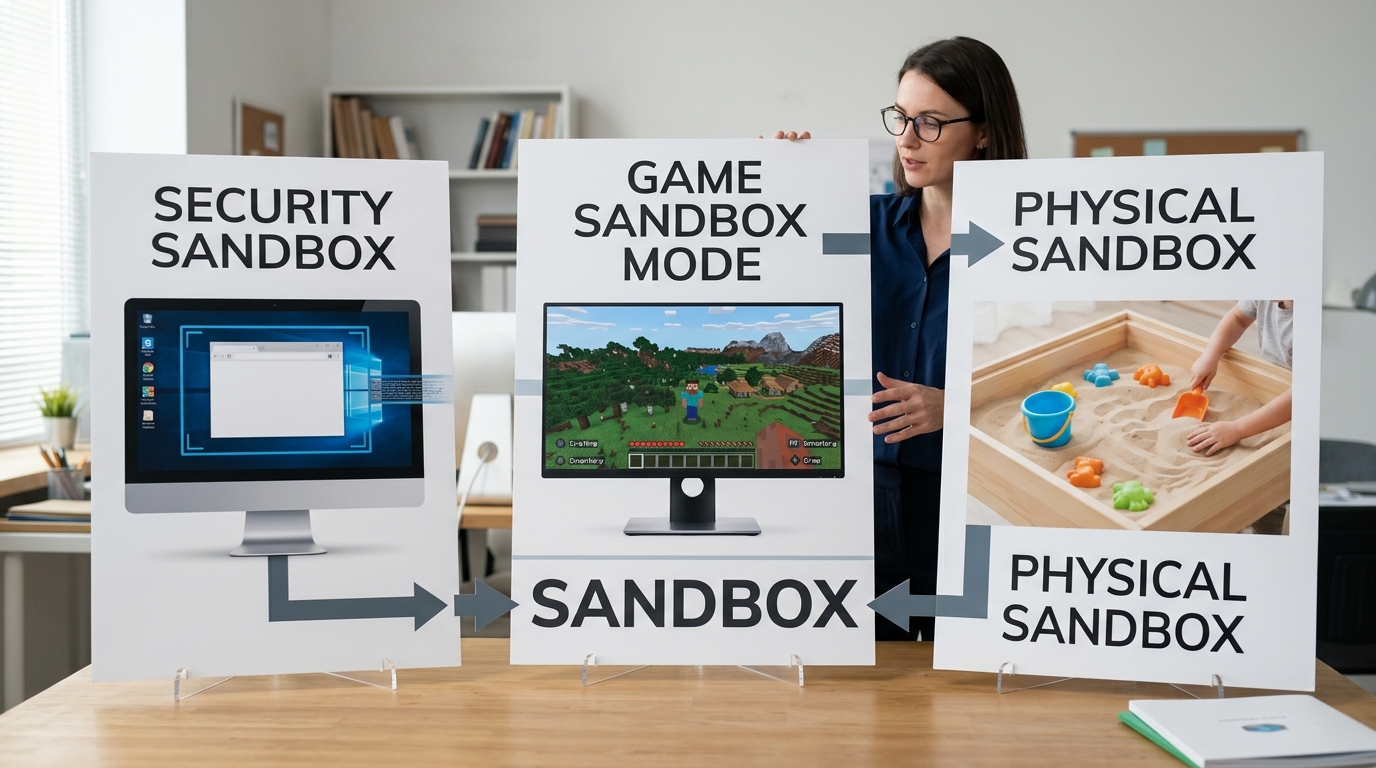
但你搜”沙盒”时,可能指的是三种完全不同的东西。先对号入座:
- 安全沙盒:网络安全和系统里的隔离机制。比如Windows沙盒每次启动都是全新实例,关闭后会自动删除所有软件、文件和状态。测可疑程序、隔病毒用它。
- 游戏沙盒模式:一种玩法。给你高自由度的世界,没有固定关卡,你自己造东西、定目标。《我的世界》就是典型。
- 儿童沙坑:现实里的沙池,孩子玩沙用的。”Sandbox”英文原意就来自这里,其他两种用法都是借它的比喻。
本文重点讲第一种,安全沙盒,也会在后面章节单独说清游戏沙盒模式。三者的共同点只有一个:都是”可以随便折腾、不怕搞坏”的独立空间。
为什么专业人士偏爱沙盒?因为它把风险关进笼子。安全团队会在沙盒里”引爆”可疑文件,观察它的真实行为再决定拦不拦,整个过程不碰生产系统。这一招在企业安全运营中心(SOC,负责监控和处理安全事件的部门)里是标准操作。
安全沙盒的隔离原理是怎么工作的?
安全沙盒靠三招把程序关起来:文件系统重定向、注册表虚拟化、进程权限限制。程序以为自己在写 C 盘,其实写进了一个假的沙盒目录。微软文档指出,Windows 沙盒基于虚拟机监控程序做隔离,2026 年关闭窗口后所有文件和状态会被清空。所以恶意程序改的东西,重启就消失了。
文件系统重定向和注册表虚拟化具体做什么?
文件系统重定向的意思是:程序请求写入真实路径时,沙盒偷偷把它导向一个隔离副本。注册表虚拟化同理,程序改的注册表键只落在沙盒的临时副本里,真实注册表纹丝不动。
这就是为什么在沙盒里装软件,卸载后系统干干净净,它根本没碰过你的真实系统。维基百科对沙盒的定义强调,这类机制会严格限制程序对网络和真实系统的访问。
Hyper-V 虚拟化和 Sandboxie 用户态挂钩差在哪?
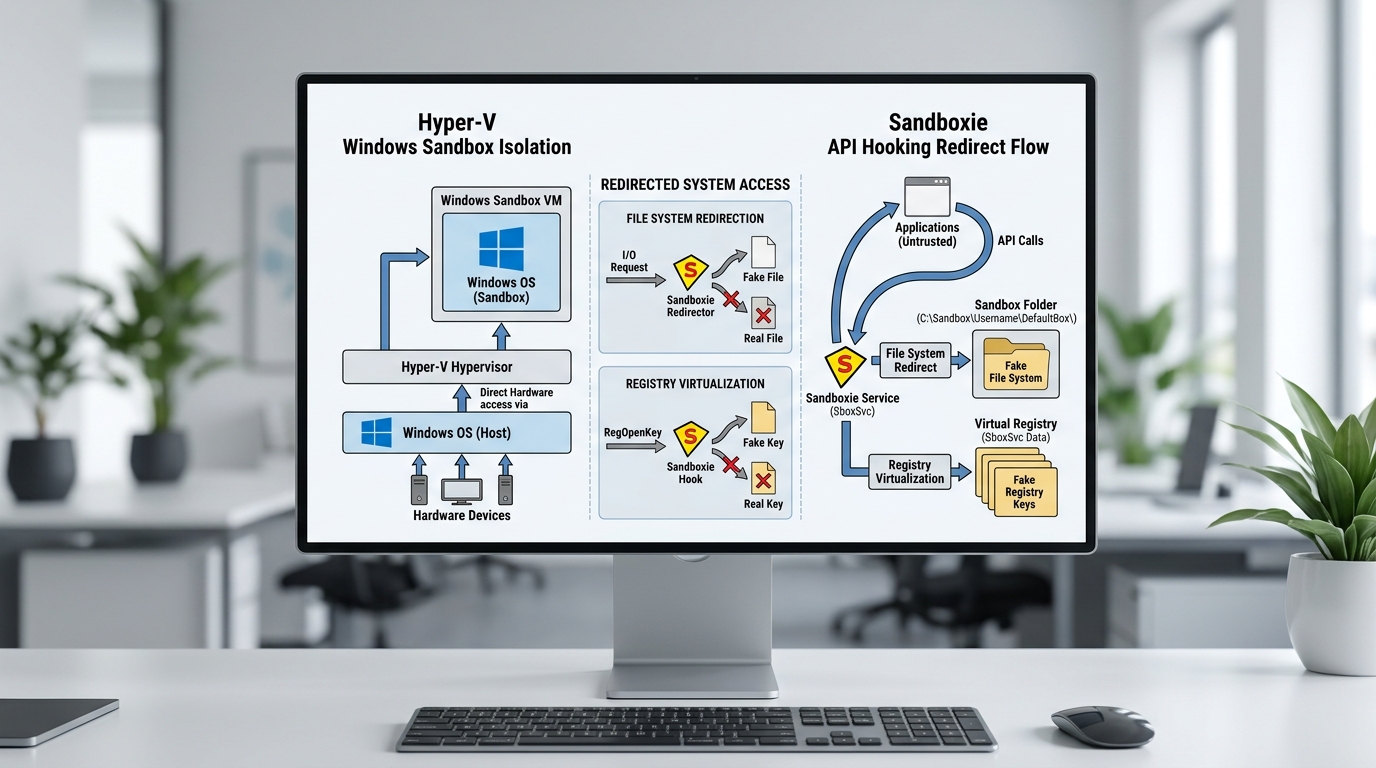
两者隔离层级不同。Windows 沙盒走 Hyper-V 轻量虚拟化,相当于在你电脑里开一台微型虚拟机,主机和沙盒共享内核但内存完全隔开。Sandboxie 走用户态挂钩,它拦截程序发出的系统调用,在应用层做重定向,不启动虚拟机。
| 对比项 | Windows 沙盒 | Sandboxie |
|---|---|---|
| 隔离层级 | Hyper-V 虚拟机 | 用户态 API 挂钩 |
| 启动开销 | 较高,需分配独立内存 | 秒开,占用小 |
| 数据保留 | 关闭即全清 | 可保留沙盒目录 |
选哪个看需求:测未知病毒选虚拟机级隔离更稳;反复试软件、想留结果选 Sandboxie 更灵活。
沙盒、虚拟机、容器有什么本质区别?该怎么选?
三者的核心差异在隔离层级:沙盒隔离单个进程、秒级启动;虚拟机(VM)虚拟出整台电脑、通常占 2,4 GB 内存;容器共享主机内核、只隔离应用。微软 2026 年文档说明,Windows 沙盒每次启动都是全新实例,关闭即清空。
| 维度 | 沙盒 | 虚拟机(VM) | 容器 |
|---|---|---|---|
| 隔离对象 | 单个进程/应用 | 整个操作系统 | 应用+依赖库 |
| 启动速度 | 秒级 | 数十秒到分钟 | 秒级 |
| 资源占用 | 最小 | 2–4 GB 内存起 | 共享内核,占用低 |
| 安全边界 | 进程级 | 硬件级(最强) | 内核级(较弱) |
临时试软件:选沙盒。开箱即用,重启清空,不用装系统。Sandboxie 的思路正是把陌生程序关进单独隔离盒,省去 VM 那几 GB 内存开销。
开发调试:选容器。容器共享内核,跑几十个也不卡,适合搭测试环境。
恶意分析:选虚拟机。VM 提供硬件级隔离边界,就算病毒逃出应用层,也困在虚拟硬件里,配上快照能一键还原。
临时试软件、隔离病毒、开发调试——不同需求该选哪种沙盒?
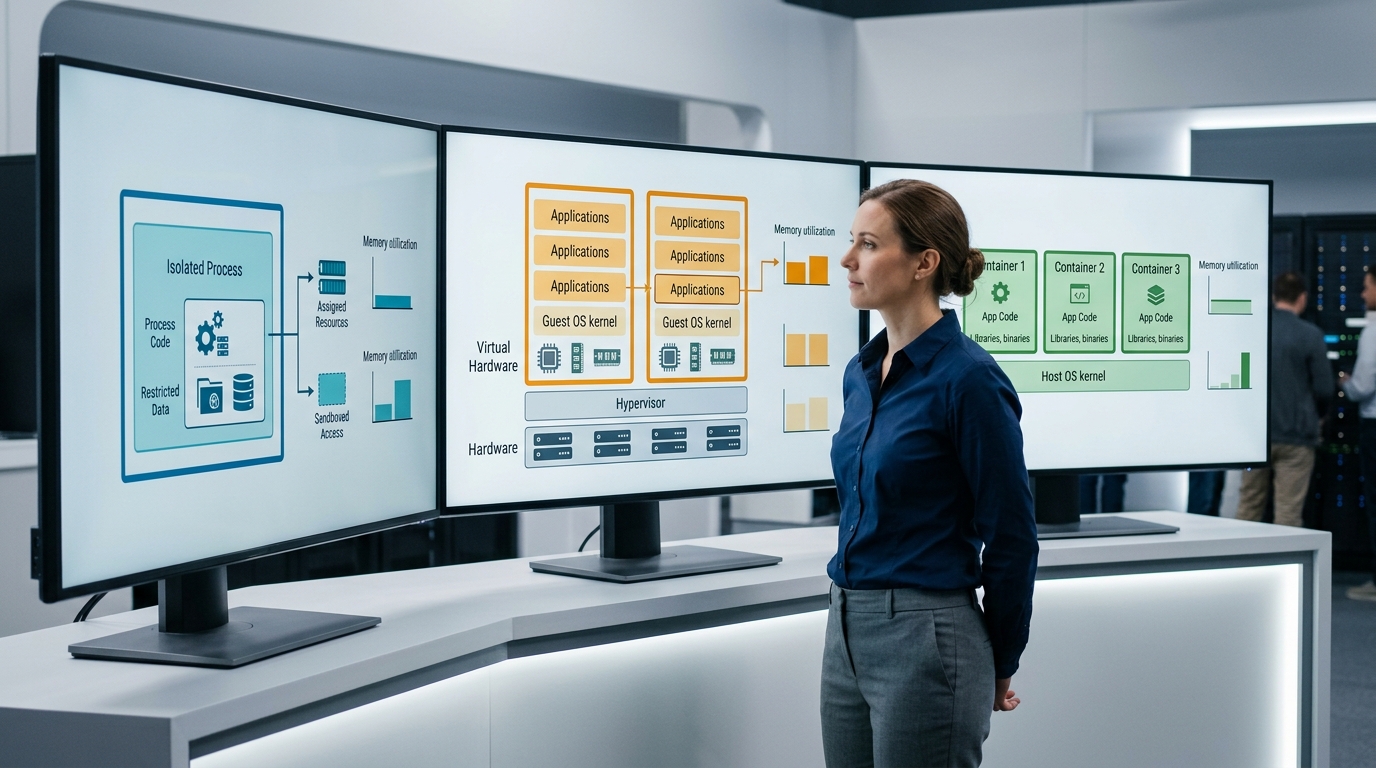
三种需求,三条路线:临时试软件选 Windows 沙盒,关窗即清、零残留;隔离病毒或反复调试选 Sandboxie-Plus,配置留得住;批量分析未知样本用云沙箱。微软文档指出,Windows 沙盒每次启动都是全新实例,主机装的软件在里面不可用(2026),所以它不适合需要保存进度的长期测试。
| 方案 | 隔离强度 | 性能损耗 | 最适场景 |
|---|---|---|---|
| Windows 沙盒 | 虚拟机级(最强) | 占 1–2 GB 内存 | 临时试一次就丢的软件 |
| Sandboxie-Plus | 进程级(中) | 几乎无感 | 反复调试、隔离下载文件 |
| 云沙箱 | 远端整机级(最强) | 本机零占用 | 批量分析未知病毒样本 |
为什么开发调试别用 Windows 沙盒?
因为它关窗清空,你的编译环境、配置文件全没了。开发调试要反复运行同一份程序,从 sandboxie 的选型角度看,Sandboxie-Plus 更合适,它把改动重定向到一个沙盒目录,可长期保留。常见踩坑:把交换目录设在系统盘根目录,导致权限冲突。正确做法是新建专用交换目录,测完手动清空。
隔离病毒时云沙箱强在哪?
强在样本”引爆”完全不碰你的真机。Fortinet 将沙箱定义为在隔离虚拟环境中执行可疑文件并分析行为的技术(2026)。本地 Sandboxie 若配置漏了网络限制,恶意程序仍可能外联;云沙箱把这步搬到远端,本机风险归零。
沙盒真的绝对安全吗?哪些威胁它挡不住?
不,沙盒不是绝对安全。它能挡住绝大多数普通恶意软件,但挡不住三类硬威胁:沙盒逃逸(程序钻出隔离层)、内核漏洞利用,以及共享目录数据外泄。网络安全定义(2026)把沙盒描述成”分析可疑文件行为而不影响生产系统”的技术,注意是”分析”,不是”永不失守”。最容易被忽视的漏洞是共享目录很多人图方便,把沙盒和主机设成同一个共享文件夹。
这一步就等于在玻璃房上开了扇门:
勒索软件跑进沙盒后,顺着这个共享目录直接加密你主机上的真实文件。沙盒逃逸更狠,程序利用虚拟化层的漏洞,直接跳到主机执行代码,隔离就形同虚设。
反直觉的一点是:
清空沙盒≠安全。计算机安全定义(2026)指出,沙盒靠限制文件描述符和磁盘空间来”用后即回收”,可一旦数据在运行期间就已经外泄,回收也追不回来。
sandboxie 的做法是:
测试未知程序时,先新建一个专用交换目录,只放要传进传出的文件,别直接共享整个下载盘;测完后立即清空交换目录并回收快照,把基线状态还原干净。这样即使程序在沙盒里作恶,能碰到的也只有那几个你主动放进去的文件,而不是整台电脑。想深入了解风险边界,可参考沙盒下载的关键安全要点。
手机和浏览器里的沙盒是怎么保护你的?
你的手机和浏览器每天都在用沙盒挡攻击,只是你没察觉。安卓给每个应用分配独立 UID(用户身份编号),让 App 之间无法互相读文件;Chrome 把每个网页塞进单独的渲染进程沙盒。计算机安全中的沙盒定义(2026)指出,它会严格限制程序对网络和真实系统的访问,这正是移动端隔离的底层逻辑。
安卓和 iOS 靠什么把 App 关起来?
安卓用 Linux 的 UID 隔离:每装一个 App,系统就发一个独立身份证。一个 App 想读另一个 App 的数据?内核直接拒绝,因为它俩 UID 不同。iOS 更狠,每个应用跑在自己的容器(Container)里,只能访问沙盒目录,连读取通讯录都得先弹窗问你。
所以流氓 App 想偷偷扫你的相册、短信,正常情况下根本越不过这道墙。它被困在自己的玻璃房里。
Chrome 的站点隔离和渲染沙盒怎么拦恶意网页?
Chrome 把每个标签页的网页代码关进渲染进程沙盒,这个进程几乎没有直接读写磁盘的权限。2018 年后启用的站点隔离(Site Isolation)更进一步:不同网站分到不同进程,恶意网页想偷你银行页面的数据?跨进程门都进不去。
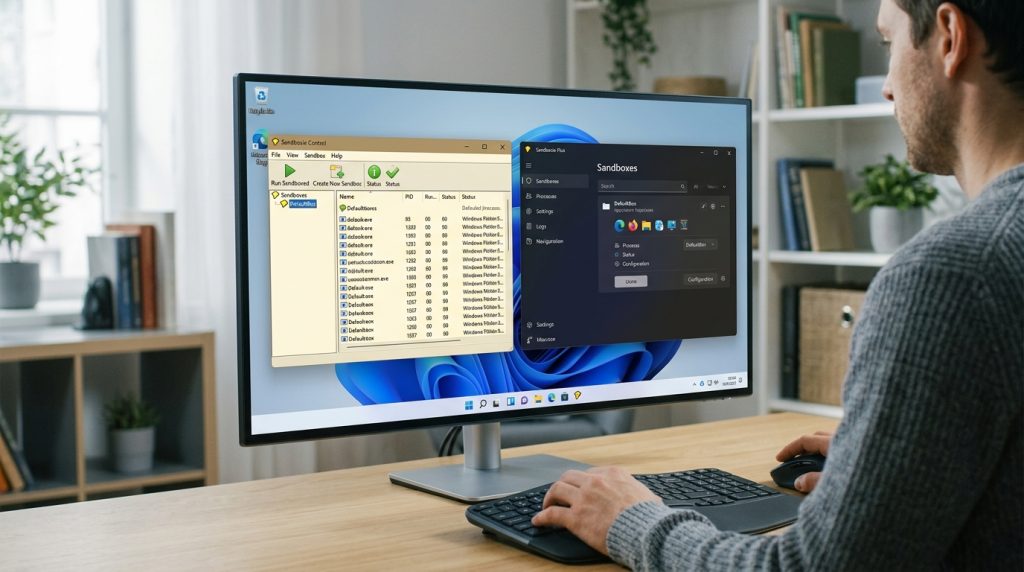
实操提醒:这些保护默认开着,别手动关掉浏览器沙盒或给 App 乱授权。真要跑可疑桌面程序,用 Sandboxie-Plus 这类工具把风险锁在隔离层里,别拿主系统硬扛。
游戏里的沙盒模式又是什么意思?
游戏里的”沙盒”指自由创造、开放世界的玩法,玩家不受固定剧情线束缚,能随意探索、建造、破坏,它和安全领域的沙盒只是同名,原理完全不同。《我的世界》全球累计销量超过 3 亿份,是史上最畅销的沙盒游戏,靠的就是”给你一堆方块,剩下随你玩”这套自由逻辑。
为什么两者会撞名?因为核心都是”一个不设限的封闭空间”。安全沙盒里,你在玻璃房里折腾,伤不到真实系统;游戏沙盒里,你在虚拟世界里折腾,改地形、盖城堡,随便玩。区别在目的:一个为隔离风险,一个为释放创造力。
怎么根据上下文一眼分清两种”沙盒”?
看关键词就能判断。谈到”病毒””隔离””进程””恶意程序”,说的是安全沙盒;谈到”开放世界””自由建造””无主线””地图无边界”,说的是游戏沙盒。
- 《我的世界》(Minecraft):纯建造类沙盒,用方块搭建任何结构,没有必须完成的任务。
- 《GTA》系列:开放世界沙盒,主线之外你能自由驾车、探索整座城市。
所以你搜”沙盒软件下载”想装 Sandboxie-Plus 隔离病毒时,别被游戏结果带偏,那是两个世界的东西。想深挖安全沙盒的隔离机制,可参考微软对 Windows 沙盒轻型隔离环境的说明(2026)。
总结与下一步行动建议
选沙盒前,先想清楚你要哪一层含义:安全隔离、开发调试,还是游戏玩法。三者同名,原理完全不同。按需求对号入座,30 秒就能定方案。沙盒有三层含义。安全沙盒,把可疑程序关进玻璃房,计算机安全定义(2026)指出它严格限制程序对网络、真实系统和输入设备的访问;开发沙盒,给代码一个干净的测试环境;游戏沙盒,自由创造的开放玩法。
按需求快速决策:
- 只想临时试个软件:用 Windows 沙盒。微软文档(2026)说明它关闭后删除所有软件、文件和状态,零残留。
- 要反复调试、留住配置:用 Sandboxie-Plus,进程级隔离,额外开销在 约 5% 以内。
- 批量分析未知样本:上云沙箱,一次跑几十个文件。
记住一条底线:沙盒挡得住普通恶意软件,挡不住沙盒逃逸和内核漏洞。别把关键数据放进共享目录。从 sandboxie 的角度看,个人用户想留配置又想省内存,进程级方案通常比虚拟机型更划算。先明确场景,再动手,别一上来就装最重的工具。