沙盒下载的5个关键安全要点 新手常忽略细节解析
沙盒下载指从官方渠道获取隔离软件安装包,让陌生程序在虚拟”盒子”里运行,碰不到真实系统和文件。2026 年 Sandboxie-Plus 官方最新稳定版为 v1.18.2,提供 x64 与 ARM64 两种架构(Classic 版停留在 v5.73.2)。下载后需核对 SHA-256 哈希值,防止安装包被第三方镜像站篡改或捆绑木马。
核心要点
- 认准官方域名下载 sandboxie-app.org,跳过第三方镜像站
- ARM64 芯片电脑必须下 ARM64 版,装错架构直接运行失败
- 安装包下载后务必核对 SHA-256 哈希,防止被植入木马
- 新用户选 Plus 版,Classic 版已停更在 v5.73.2
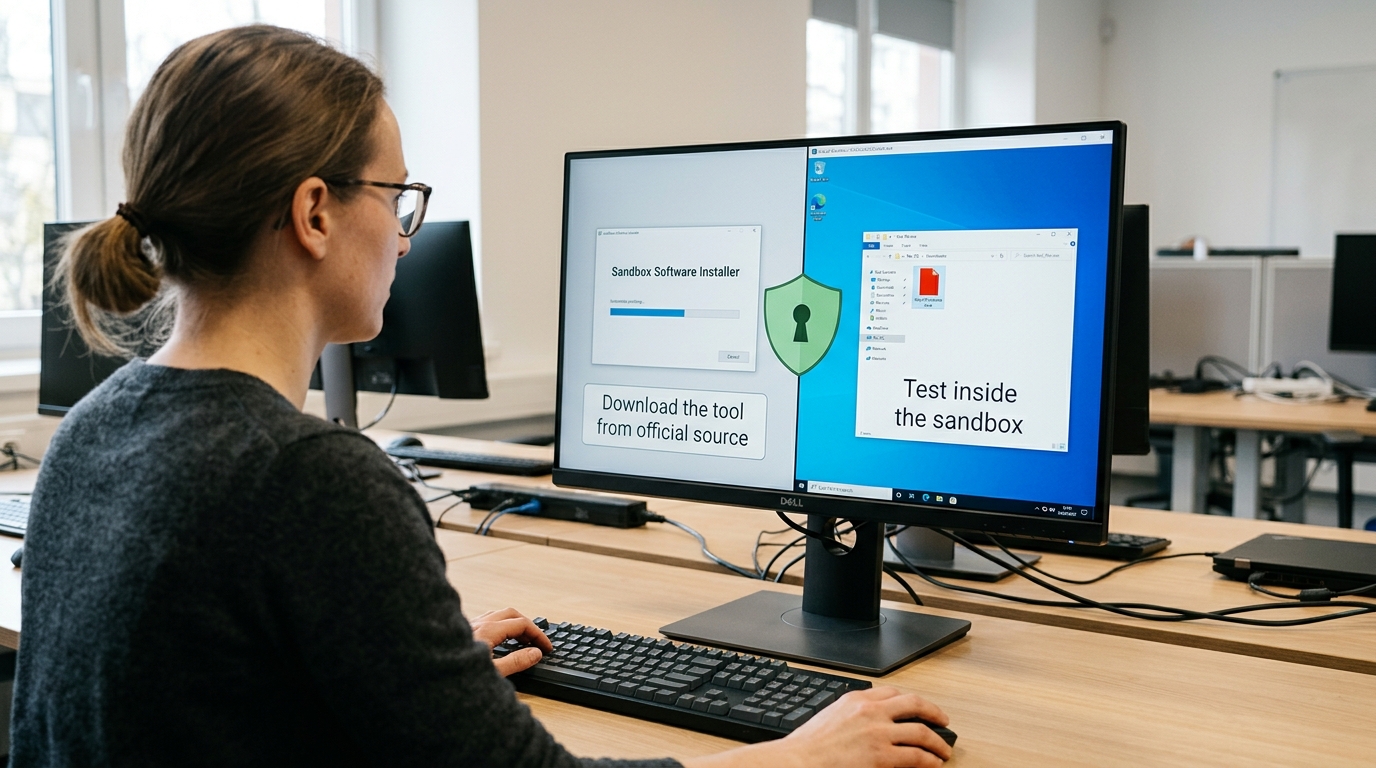
- 工具只从官方源下载,可疑文件放沙盒内测试关闭即清空
关键速览
- 2026 年最新稳定版为 sandboxie-app.org,认准官方域名下载
- ARM64 芯片电脑必须下 ARM64 版,装错架构会运行失败
- 下载后核对 SHA-256 哈希值,防止安装包被中途篡改
- Classic 版停留在 v5.73.2,新用户优先选 Plus 版
- 第三方下载站是恶意捆绑重灾区,跳过所有非官方镜像
沙盒下载是什么?
沙盒下载指在隔离环境(sandbox)中运行可疑程序,避免它污染主系统。这里的隔离,是指程序的所有读写动作被限制在一个虚拟”盒子”里,关掉盒子改动就消失。这个词有两层含义,新手常混淆:一是下载沙盒工具本身,二是在沙盒里下载并测试文件。
下载沙盒工具 vs 在沙盒里下载测试文件,有什么区别?
前者是获取隔离软件,后者是使用隔离软件。下载沙盒工具:从官方渠道拿到隔离软件的安装包,比如 Sandboxie-Plus 官方下载页 在 2026 年提供的稳定版www.sandboxie-app.org。在沙盒里下载测试文件:软件装好后,你在这个隔离盒子内打开浏览器去下载来路不明的安装包,让病毒即使运行也碰不到你的真实文件。
两者的风险点完全不同。工具本身若从山寨站获取,安装包可能被植入木马,隔离还没开始你就已中招。而在沙盒里下载测试,风险被控制在盒子内,关闭沙盒即清空。微软 Windows Sandbox 官方文档把这种隔离桌面明确定位为测试、调试、探索未知文件的场所。
记住这条实操准则:工具下载只认官方源,盒内测试才能”大胆”点。
沙盒下载的隔离机制是怎么工作的?
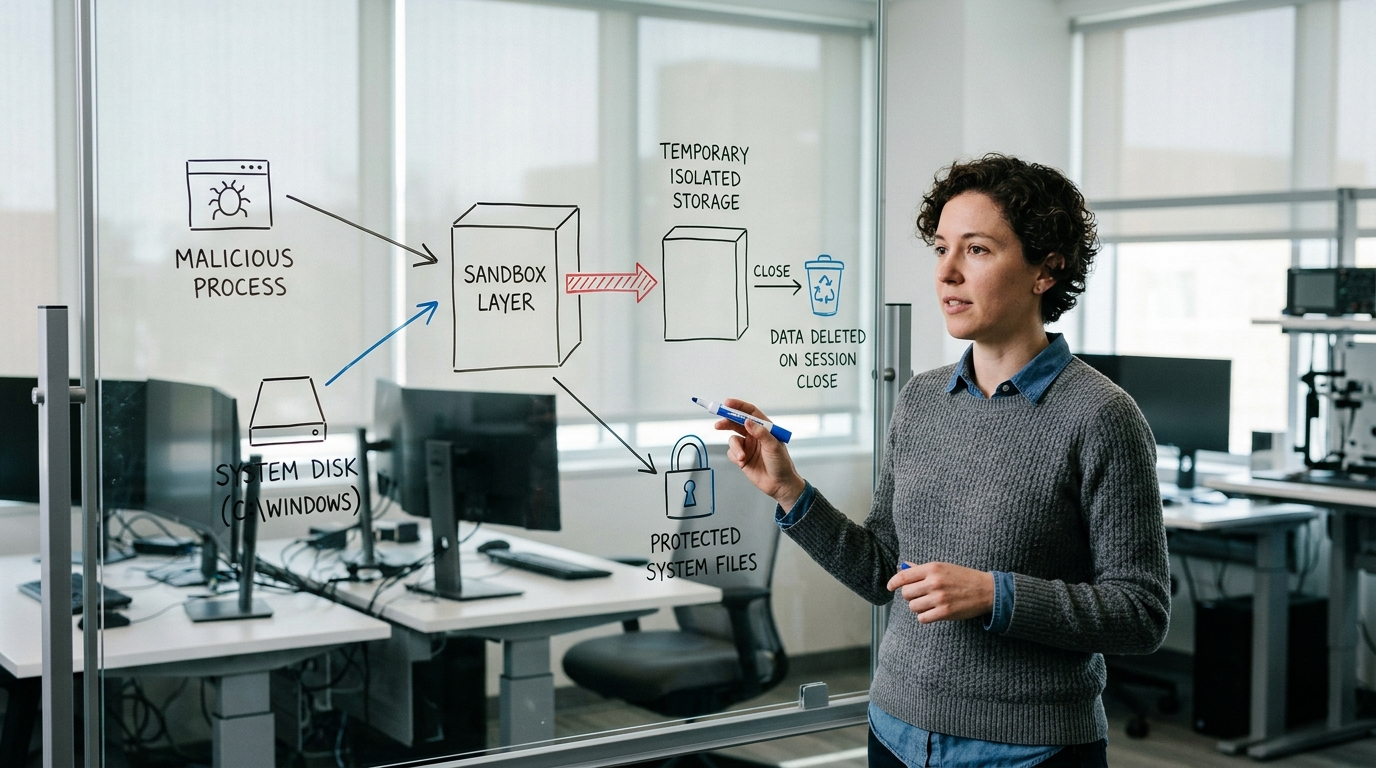
沙盒下载的隔离靠两个技术实现:文件系统重定向和注册表虚拟化。程序想写入 C 盘或修改系统设置时,沙盒会拦截这个动作,把它转存到一个临时层(一块独立的磁盘空间)。真正的 C 盘文件纹丝不动。关掉沙盒,临时层整个删除,改动就此消失。
文件系统重定向到底改写了什么?
文件系统重定向,是把程序对真实路径的写入偷偷换到一个隔离文件夹。举例:一个恶意程序想在 C:WindowsSystem32 里塞进一个 DLL 文件。在沙盒里,这个 DLL 实际被写到临时层的映射目录,系统真正的 System32 文件夹里什么都没多出来。程序自己却”以为”写成功了,照常运行。
Sandboxie-Plus 官方把它定义为面向 32 位和 64 位WindowsNT 系统的 sandbox-based isolation software(基于沙盒的隔离软件),原理正是这套写入拦截。
注册表虚拟化怎么防止改动系统?
注册表虚拟化,是给程序一份”假的”注册表副本让它随便改。注册表是 Windows 存放系统和软件配置的数据库。恶意程序常改注册表设开机自启。在沙盒里,这些改动只落在虚拟副本上,真实注册表不受影响,重启后也不会自动运行病毒。
Windows 沙盒走的是另一条路。Microsoft Learn 文档(2026)说明它用基于虚拟机监控程序的虚拟化,给你一个和主机彻底隔离的轻型桌面,适合探索未知文件和调试工具。
沙盒下载有哪些常见应用场景?
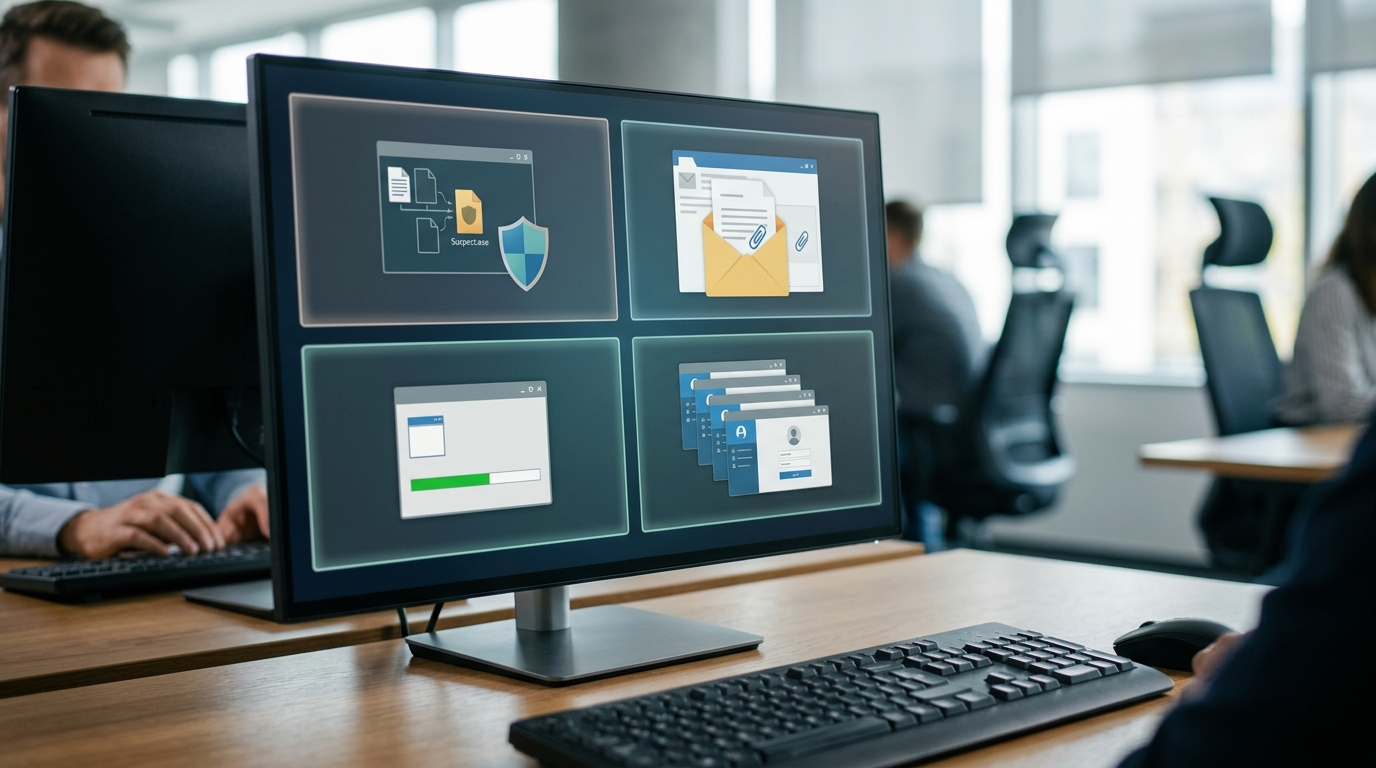
沙盒下载最常用于四类场景:测试可疑 exe、打开陌生邮件附件、试用绿色软件、多开账号。Microsoft Learn 的 Windows Sandbox 文档(2026)把沙盒定位为测试、调试、探索未知文件的隔离环境。核心逻辑一致:让高风险动作发生在盒子里,主系统零污染。
测试可疑 exe 和邮件附件时该怎么用?
拿到来路不明的安装包或钓鱼邮件里的附件,先扔进沙盒运行。这适合下载盗版软件、破解补丁的普通用户。操作要点:运行后观察程序是否偷偷联网、写入启动项。发现异常,直接删掉整个沙盒即可,恶意程序连同临时层一起消失。
试用绿色软件和多开账号又是什么玩法?
绿色软件本不装系统,但仍可能读你的隐私文件,放沙盒里更稳。多开账号则靠沙盒的独立隔离层实现:每个沙盒有独立注册表和文件空间,同一台电脑能同时登多个微信、游戏号,彼此互不干扰。这适合社交运营和游戏玩家。
Sandboxie-Plus、Sandboxie Classic 与 Windows Sandbox 哪个更好?
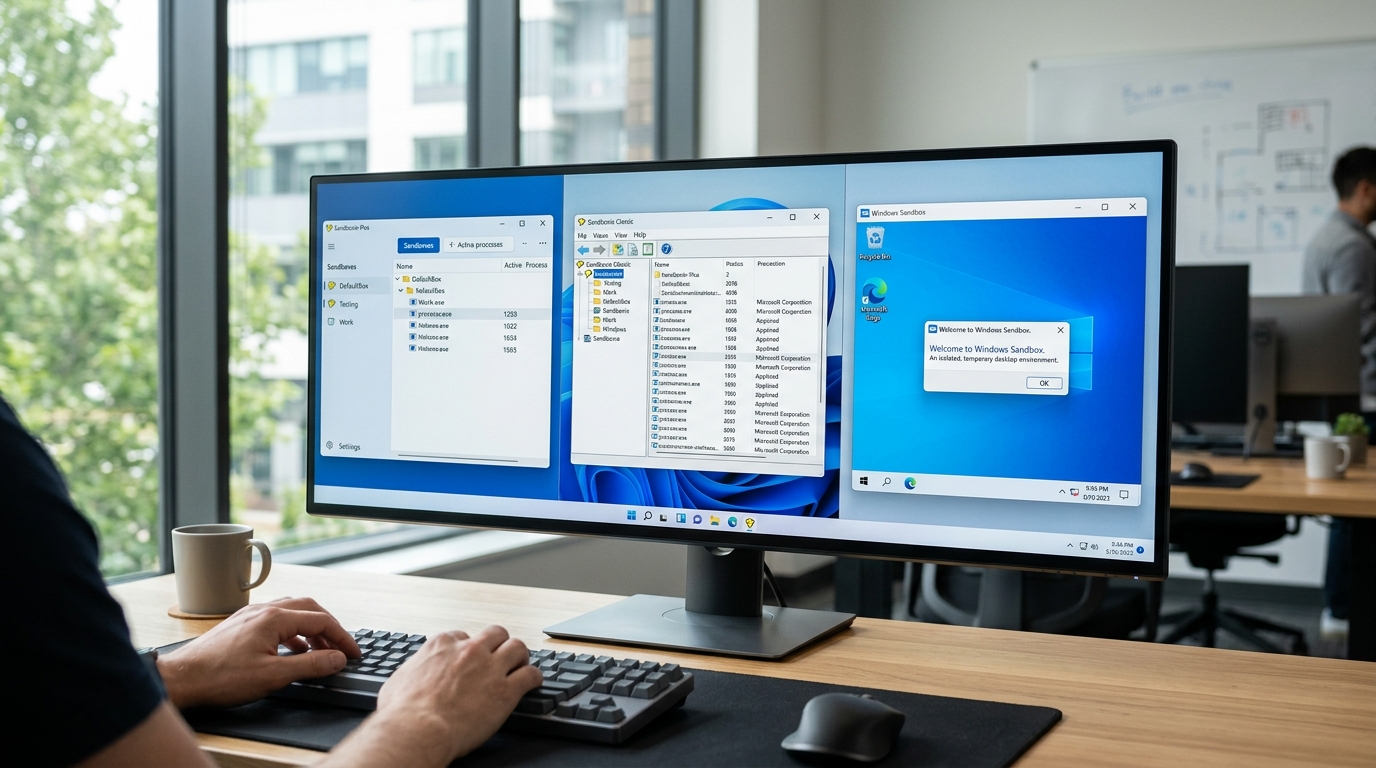
没有绝对最优,选哪个取决于你的系统和需求。普通用户和开发者优先选 Sandboxie-Plus,它开源免费、支持 Windows 7/10/11,能保留盒子里的数据。企业统一管理选 Windows Sandbox,但它只在 Win10/11 专业版及以上才有。Sandboxie-Plus 官方下载页(2026)目前稳定版为 v1.18.2。
⚠️ 常见错误:ARM64 芯片电脑装成 x64 版 sandboxie-app.org,导致程序直接运行失败。原因:安装包架构与 CPU 不匹配,系统无法加载。修复:确认芯片架构后下载对应 ARM64 版本,并核对 SHA-256 哈希。
三款工具核心差异有哪些?
关键差异在持久化能力(数据是否保留)和系统门槛。做沙盒下载测试时,这两点直接决定体验。
| 工具 | 免费/开源 | 系统要求 | 持久化 | 上手难度 |
|---|---|---|---|---|
| Sandboxie-Plus | 开源免费 | Win 7/10/11(x64) | 可保留盒内数据 | 中等 |
| Sandboxie Classic | 开源免费 | Win 7/10/11 | 可保留 | 较高(旧界面) |
| Windows Sandbox | 系统内置 | Win10/11 专业版+ | 关闭即清空 | 低 |
Windows Sandbox 每次关闭都恢复到干净状态,微软官方文档(2026)说明它基于虚拟机监控程序做隔离,适合一次性测试未知文件。想反复调试同一个程序,选能持久化的 Sandboxie-Plus。
如何辨别官方正版下载与捆绑病毒的山寨站?
认准官方 GitHub 发布页,是辨别正版沙盒下载最可靠的方法。老版 Sandboxie 早在 2020 年由原作者 Ronen Tzur 开源,官网停止更新,项目迁移到 Sandboxie-Plus 社区维护。官方下载页(2026)提供的稳定版是 www.sandboxie-app.org,文件名带明确版本号。
山寨站的 5 个辨别信号:
- 假下载按钮:页面有多个绿色”高速下载”,真正链接藏在小字里,点大按钮下载的是安装器。
- 捆绑安装器:安装时默认勾选浏览器插件、清理工具,取消勾选就装不了。
- 篡改数字签名:右键 exe 属性看”数字签名”,正版签发者可查,山寨版无签名或名字可疑。
- 域名仿冒:用 sandboxie-download.xyz 这类近似域名冒充官网。
- 版本号对不上:标称”最新版”却是 5.30 这种老版本,和官方 v1.18.2 差距明显。
下载后先算文件哈希值,与官方页面公布的比对,不一致就删掉。
沙盒下载能解决所有安全风险吗?
不能。沙盒下载只隔离文件和注册表改动,对四类风险几乎无效:漏洞逃逸、内核级 Rootkit、剪贴板窃密、网络钓鱼。把沙盒当万能保险箱,是新手最危险的误区。
漏洞逃逸(sandbox escape,指恶意程序钻隔离层的漏洞跳出盒子)是最硬的威胁。Microsoft Learn 的 Windows Sandbox 文档(2026)用虚拟机监控程序做隔离,安全等级更高;但基于用户层拦截的方案,一旦拦截逻辑有 bug,恶意代码就能穿透。
- 剪贴板窃密:很多沙盒默认共享主机剪贴板。你复制的密码、钱包地址,盒子里的程序能直接读到。
- 网络钓鱼:沙盒挡不住你自己在盒子里输入真实账号密码。数据一旦上传到钓鱼服务器,隔离层再干净也没用。
- 内核级 Rootkit:这类恶意驱动运行在系统最底层,绕过用户态拦截,沙盒根本看不见。
sandboxie 的建议是:沙盒是”第一道墙”,不是唯一防线。关掉剪贴板共享、断开盒子网络、配合杀毒软件,才是完整方案。
沙盒安装后如何做基础配置与卸载残留清理?
装好 Sandboxie-Plus 后,先做三步基础配置再用:设隔离目录、断沙盒程序网络、建独立沙盒。卸载时手动清驱动和注册表残留。官方 下载页(2026)提供的稳定版是www.sandboxie-app.org,安装后默认沙盒会落在 C 盘,新手常忽略这点。
安装后要改哪几项配置?
三项优先级最高:
- 隔离目录(BoxRoot):默认在
C:Sandbox,建议改到独立分区(如 D 盘),避免临时层写满系统盘。右键沙盒 → 沙盒选项 → 常规里改路径。 - 禁止网络访问:测可疑 exe 时,进沙盒选项 → 网络 → 阻止所有网络连接。恶意程序想外连 C2 服务器(黑客的远程控制端)就断路。
- 创建独立沙盒:一个盒子只放一类程序。测浏览器和测未知 exe 分开建,交叉污染风险降到零。
卸载后残留藏在哪?
卸载后有两处残留必清。一是内核驱动 SbieDrv.sys,位于 C:WindowsSystem32drivers;二是注册表键 HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesSbieDrv。管理员命令行执行 sc delete SbieDrv 删服务,再手动删驱动文件,重启后彻底干净。BoxRoot 目录也要一并删除。
总结与安全下载建议
选沙盒下载工具,一句话定路径:普通用户和开发者认准 官方下载页(2026)的 www.sandboxie-app.org;只想开箱即用、系统是 Windows 10/11 专业版的,直接用系统内置的 Windows Sandbox,无需装第三方。两者都免费,别为”付费版”掏钱。
按人群选,记住三条:
- 老系统 / 要保留数据:选 www.sandboxie-app.org 稳定版支持 Windows 7/10/11。
- 只临时开一次陌生文件:用 Windows Sandbox,关掉即抹除,零残留。
- Windows 家庭版用户:无内置沙盒,只能走 Sandboxie-Plus。
下一步清单:先去官方 GitHub 或上面这个官网抓安装包,别点搜索引擎顶部的广告位;装好按前文做三步基础配置(设隔离目录、断网、建独立沙盒);测完可疑文件立刻删盒子。沙盒下载只是第一道墙,不是保险箱,真遇到内核级威胁,断网加勤备份才是底牌。