3个场景看懂沙盒下载的安全边界
2026 年 Sandboxie-Plus 稳定版沙盒下载页列出的 Windows x64 与 ARM64 安装包均为 v1.18.2,Classic x64 分支停在 v5.73.2。沙盒下载指把安装包放进隔离的”透明盒子”里运行,程序对文件与注册表的所有改动都被重定向到临时空间——关掉沙盒即可一键清空,真实系统毫发无损。新用户优先选 Plus 分支,下载后先核对官方数字签名再首次运行。
核心要点
- 稳定版 Plus x64 与 ARM64 均为 v1.18.2
- 沙盒把文件与注册表改动锁进隔离层,关掉即清空
- Classic 停在 v5.73.2,新用户直接选 Plus 分支
- 测试可疑安装包、注册机、一次性脚本务必先进沙盒
- 沙盒挡不住内核级漏洞,也拦不住用户手动放行的逃逸
关键速览
- 2026 稳定版 Windows x64 安装包为 v1.18.2,ARM64 同步 v1.18.2
- 沙盒把程序的文件与注册表改动锁在隔离层,不污染真实系统
- Classic 分支停在 v5.73.2,新用户优先选 Plus 分支
- 沙盒挡不住内核级漏洞和用户手动”允许”的逃逸操作
- 下载后先核对官方数字签名,再放进沙盒首次运行
什么是沙盒下载?它和普通下载有什么区别?
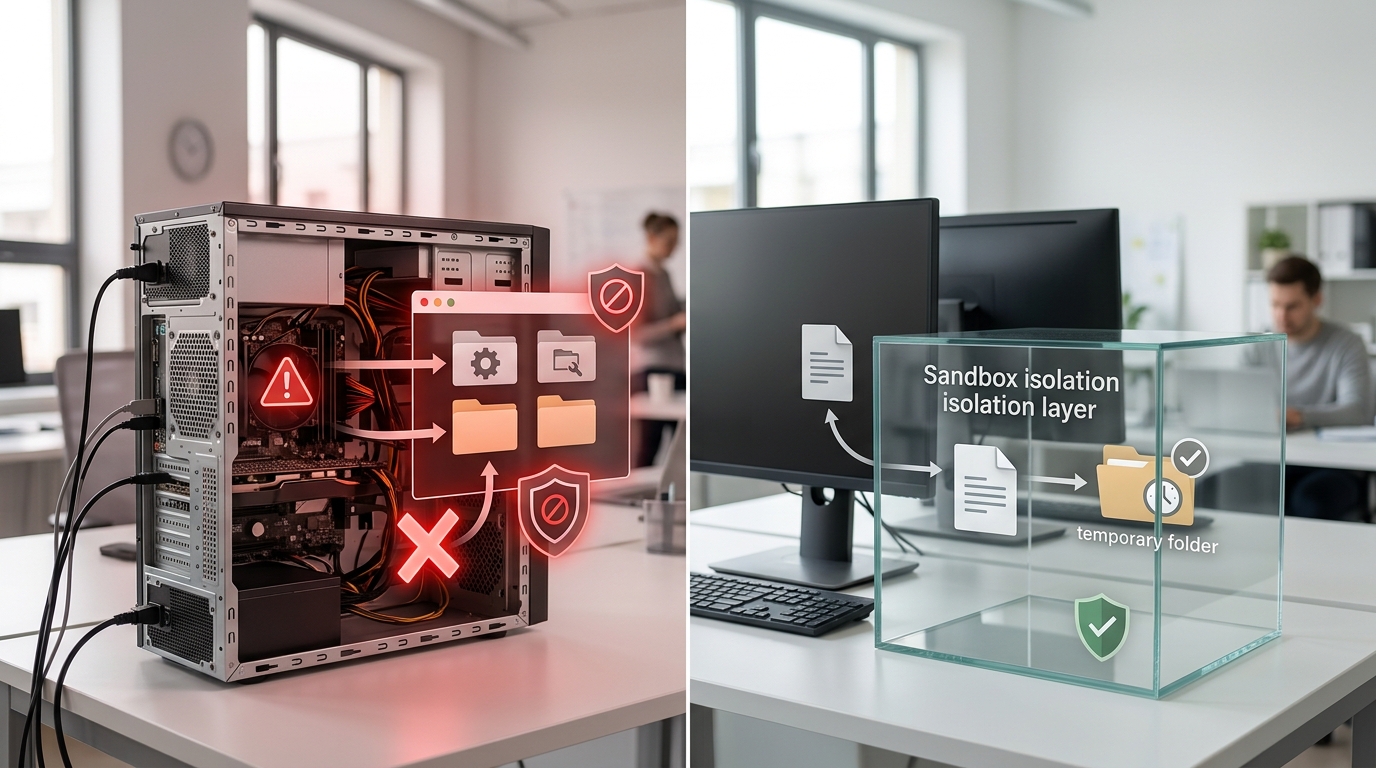
沙盒下载指的是把下载来的文件放进一个隔离环境里运行,而不是让它直接接触真实系统。核心差别在于多了一层「隔离层」:普通下载的程序能直接读写你的注册表、系统文件夹和硬盘;沙盒下载的程序被关进一个「玻璃罩子」里,它以为自己在操作系统,其实所有改动都只落在临时空间。
这个隔离层就是关键防护动作。举个例子:你下载了一个来路不明的破解工具,普通方式打开,它偷偷改了你的启动项、装了后门;用沙盒下载的方式运行,它的所有写入都被重定向到沙盒目录,关掉沙盒一键清空,主系统毫发无损。
Sandboxie 就是做这件事的经典工具。2026 年官方主页把它描述为一款面向 32 位和 64 位WindowsNT 系统的开源沙盒隔离软件。它的作用不是拦截病毒,而是限制程序的活动范围,这是很多人容易搞混的一点。
一句话记住区别:普通下载是「让程序进你家客厅」,沙盒下载是「让程序在门口的隔间里活动,走了就锁门清扫」。隔离层不判断程序好坏,只保证它跑不出那间隔间。
专业建议:测试可疑软件、验证注册机、跑一次性脚本时,优先用沙盒下载的运行方式,而不是直接双击。
沙盒下载的工作原理是怎样的?
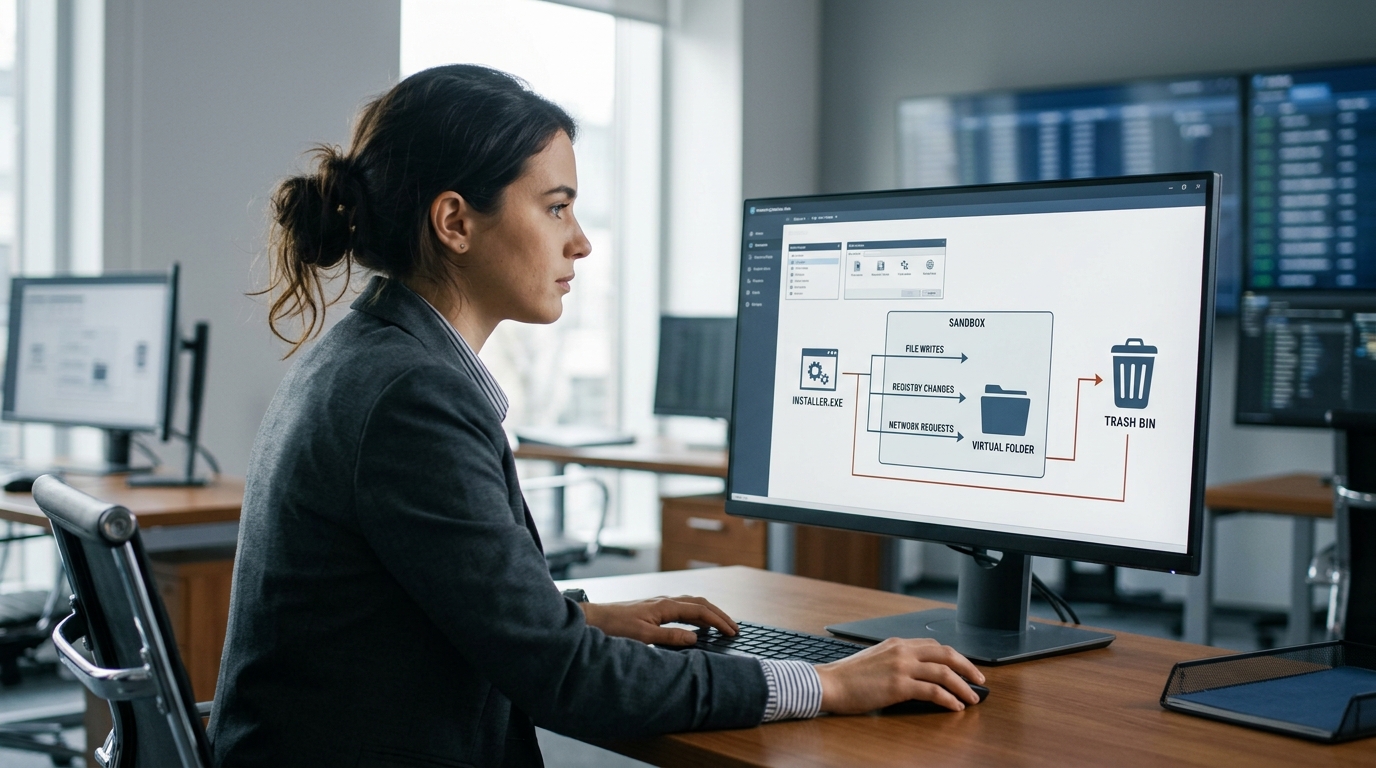
沙盒下载靠「拦截 + 重定向」两步隔离程序。程序发出的每一条文件读写、注册表修改、网络请求,都会先被沙盒截住,再引导到一个独立的虚拟空间,而不是真实系统。关掉沙盒,这块空间连同里面的改动一起清空。以 Sandboxie-Plus 官方为例,它是面向 Windows NT 系统的开源沙盒隔离软件。
拿一个可疑安装包演示整个过程。你双击 setup.exe,它想往 C:Windows 写系统文件,沙盒立刻拦下,把这次写入改到 SandboxDefaultBoxdriveCWindows。程序自己毫不知情,以为文件真写进去了。
注册表和网络请求怎么被隔离?
注册表改动同样被复制一份到沙盒专属区。恶意程序想在开机启动项里留后门(让自己每次开机自动运行),这条改动只写进虚拟注册表,真实系统的启动项一个字都没动。
网络请求则可选择性放行或直接掐断。你可以设置某个沙盒完全断网,即便安装包内藏木马想回连服务器偷数据,也发不出去一个包。
关闭沙盒后改动真能清空吗?
能,而且是物理删除。沙盒里所有落地的文件、注册表项,本质都是虚拟目录下的普通文件。删除沙盒 = 删掉这个文件夹。这正是沙盒工具的核心卖点:在沙盘环境运行程序并可删除运行痕迹。实操提醒:关闭前先把你真正想留下的文件手动「恢复」出来,否则一并被清掉。
Sandboxie Classic 和 Sandboxie-Plus 该下载哪个?
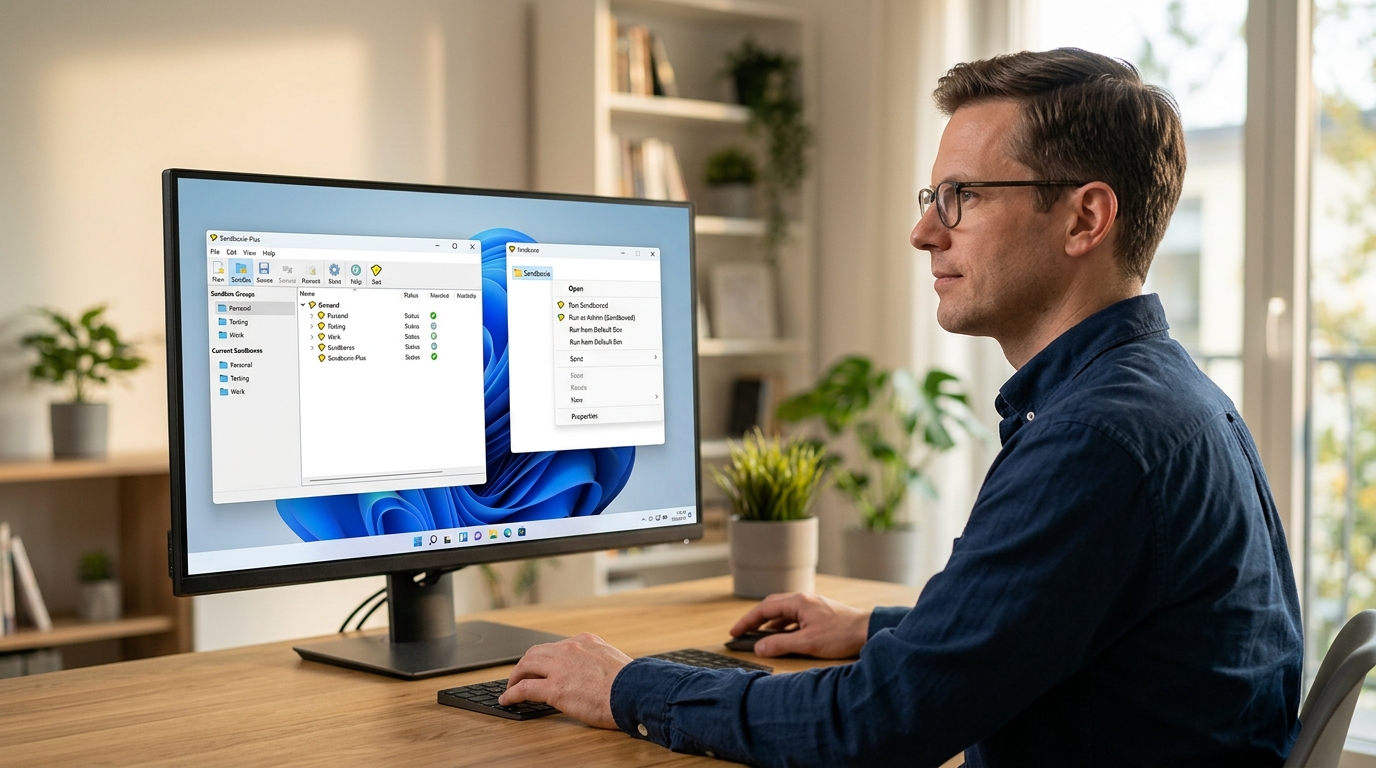
大多数人应该下载 Sandboxie-Plus。它是官方主力维护的版本,配有现代图形界面(Sandbox Manager)。据 Sandboxie-Plus 官方下载页,2026 年 Plus 稳定版为 x64 v1.18.2,而 Classic 停在 v5.73.2,版本号落后一大截。想省事就选 Plus。
两者内核相同(同一套隔离引擎),差别主要在外壳。Classic 保留老式的右键菜单和精简窗口,占用小;Plus 提供任务栏图标、盒子分组、快照回滚等可视化操作。开源后,官方把新功能几乎都优先做进 Plus。
三类用户各该下哪个?
| 用户类型 | 推荐版本 | 理由 |
|---|---|---|
| 新手 | Plus x64 v1.18.2 | 图形界面直观,右键即可把程序丢进沙盒 |
| 老设备 / 32 位系统 | Classic x86 v5.70.12 | 官方仍提供 32 位安装包,资源占用更低 |
| 需要图形界面管理多盒子 | Plus | 支持盒子分组与快照,Classic 无此功能 |
sandboxie 的建议是:Windows 7/10/11 的 64 位用户直接沙盒下载 Plus;只有卡在 32 位老机器上,才退回 Classic x86。下载后核对文件名里的版本号,避免装到过时构建。
沙盒软件下载渠道的安全性怎么对比?如何识别官方正版?
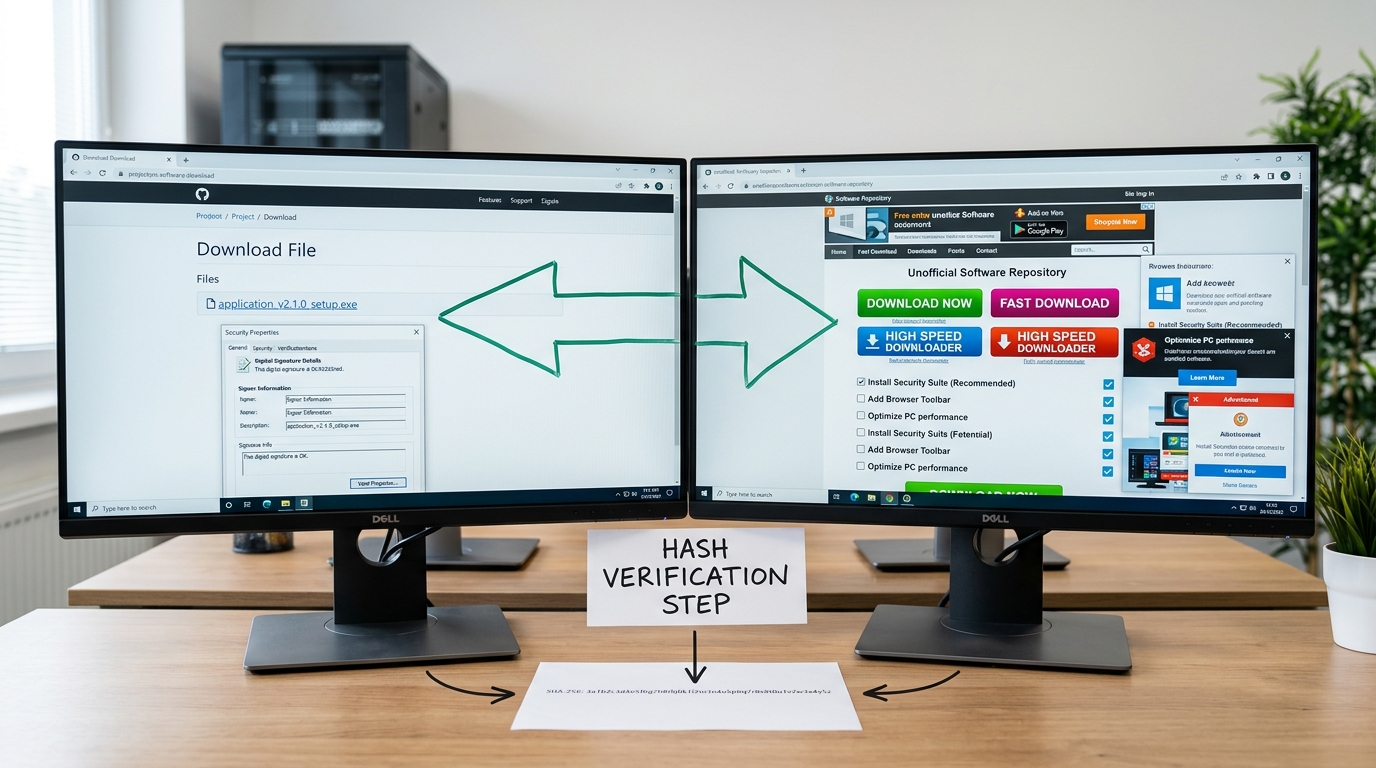
最安全的沙盒下载渠道是 Sandboxie-Plus 官方下载页,它直接托管在 GitHub 官方仓库,2026 年提供的 x64 安装包版本为 v1.18.2。第三方软件站常给安装包套上「捆绑外壳」,附带浏览器插件或推广软件,普通用户很难看出。认准官方源,就能避开绝大多数捆绑陷阱。
GitHub 官方仓库和普通软件站,捆绑风险差在哪?
差在「谁碰过这个文件」。GitHub 官方仓库的安装包由开发者签名后直接发布,中间没人重新打包。软件站则常把原始安装包重新封装,塞进第三方推广。这类改动会破坏原始数字签名(一段验证文件来源和完整性的加密标记)。
更隐蔽的是那个「高速下载器」按钮。你点它下到的不是软件本身,而是一个下载器程序,安装过程会默认勾选一堆附加软件。真正的官方链接一般是直接指向 .exe 或 .zip 文件的朴素蓝字。
普通用户怎么验证下载的是官方正版?
三步就够,不需要专业工具:
- 看数字签名:右键安装包 → 属性 → 数字签名,签名者应为开发方,无签名或签名异常直接删。
- 校验哈希值:用系统自带命令
certutil -hashfile 文件名 SHA256,把结果和官方页面公布的哈希对照,一字不差才是原版。 - 警惕大按钮:页面上最大最闪的「立即下载」多半是广告,真链接往往在旁边不起眼处。
只要坚持从官方源做沙盒下载,并核对签名与哈希,装到假货的概率就趋近于零。
Sandboxie 和 Windows Sandbox、Shadow Defender 哪个更适合你?
只想临时试个陌生软件,选 Windows Sandbox;想长期隔离浏览器又不折腾,选 Sandboxie-Plus;想让整台系统「照完镜子就恢复」,选 Shadow Defender。三者隔离粒度不同:Sandboxie 隔离单个程序,Windows Sandbox 隔离整个临时桌面,Shadow Defender 冻结整块系统盘。据 Sandboxie-Plus 官方下载页,2026 年 x64 稳定版为 v1.18.2,永久免费开源。
| 方案 | 是否免费 | 系统要求 | 隔离粒度 | 上手难度 |
|---|---|---|---|---|
| Sandboxie-Plus | 免费开源 | Win 7/10/11 x64 | 单个程序 | 中 |
| Windows Sandbox | 系统自带免费 | Win 10/11 专业版 | 整个临时桌面 | 低 |
| Shadow Defender | 付费(约 35 美元) | Win 7/10/11 | 整块系统盘 | 低 |
关键提醒:Windows Sandbox 只在专业版和企业版有,家庭版用不了。若你是家庭版用户又想做沙盒下载,Sandboxie-Plus 是唯一不用换系统的免费选择。Shadow Defender 重启才清空,适合公用电脑,但一断电改动可能失效。
下载安装后怎么配置?常见运行错误如何排查?
装完 Sandboxie-Plus 后,第一步是打开 Sandbox Manager,右键「新建沙盒」,给它起个名字。首次运行只需做一件事:把沙盒设为「强制隔离」模式,指定一个强制目录(比如整个下载文件夹),这样从该目录跑起来的程序会自动进沙盒,不会漏到真实系统。
三个高频报错,对应三种原因:
- 驱动加载失败(SbieDrv 无法启动):多半是系统开了「内存完整性」(Core Isolation),它和沙盒的内核驱动冲突。到 Windows 安全中心关掉这一项再重启,是官方文档给出的标准解法。
- 程序在沙盒里无法启动:常见于装了杀软主动防御,把
SbieSvc.exe拦了。把 Sandboxie 安装目录加进杀软白名单即可。 - 沙盒里存的文件「找不到」:文件没丢,只是被关在虚拟空间里。打开沙盒选「浏览内容」或「恢复文件」,把它捞回真实目录才看得见。
版本对不上也会报错。2026 年官方明确标注 Windows 7、10、11 兼容的 x64 与 ARM64 构建,稳定版为 v1.18.2。ARM 设备装成 x64 包,或旧系统装错架构,都会直接启动失败。沙盒下载后先核对架构,能省掉一大半排错时间。
沙盒下载有哪些局限和常见误区?
沙盒下载不是万能防护。它挡得住普通程序乱写文件,却挡不住内核级恶意程序,这类程序能钻进系统底层驱动,绕开隔离层直接控制真实系统。Sandboxie-Plus 官方把它定位为「用户态隔离工具」,工作在系统上层,一旦恶意代码拿到内核权限,玻璃罩子就形同虚设。
误区一:以为沙盒里能随便跑破解软件?
错。很多长期用户把沙盒当「破解软件保险箱」,觉得反正跑完清空就没事。真相是:带内核级 Rootkit(一种藏在系统底层的隐身木马)的破解程序,可以趁运行瞬间提权逃逸,改动会永久留在真实系统。3DM 软件页标注的 Sandboxie 5.64.3 也只清理「沙盒内」痕迹,逃出去的改动它管不了。
误区二:以为沙盒能防数据泄露?
沙盒隔离的是「往外写」,不是「往里读」。沙盒里的程序照样能读取你的浏览器 Cookie、桌面文档并偷偷上传,网络请求默认是放行的。想真正防泄露,得在配置里手动关掉沙盒的网络访问权限,这一步九成用户从没做过。
正确认知:沙盒下载是「降低风险」的工具,不是「零风险」的保险箱。真正安全,靠隔离 + 正规下载渠道 + 系统补丁三层叠加。
总结与安全下载行动建议
沙盒下载的核心价值只有一句话:让陌生程序在「玻璃罩子」里跑,退出即清空,真实系统不留痕。它最适合三类人,常装破解或来路不明软件的用户、要点开可疑附件的办公族、需要反复测试软件的技术人员。据 Sandboxie-Plus 官方主页,这款开源工具面向 32 位和 64 位 Windows NT 系统,个人用户免费。
把整套操作压成三步,记住这个顺序就够用:
- 官方渠道下载:只去 Sandboxie-Plus 官方下载页,2026 年 Windows x64 稳定版为 v1.18.2,别碰第三方站点的「捆绑外壳」安装包。
- 校验签名:安装前右键 exe 查「数字签名」标签,确认签发者信息完整,防止半路被替换。
- 隔离运行:打开 Sandbox Manager,开「强制隔离」,把下载文件夹设成强制目录,让可疑程序自动进沙盒。
想再往深走?下一步学 Sandboxie 的「快照(Snapshot)」功能,它能给沙盒状态存档回滚,测试软件出错时秒退回干净点,比每次全清更省事。