沙盘多开器安全吗 运行原理和下载风险怎么判断
最后一次更新:
沙盘多开器下载应优先选择官网渠道,2026 年当前版本为 V2.8.0,支持 Windows 7/8/10/11 全系统,核心多开功能完全免费。它通过为每个程序副本创建隔离沙箱,将注册表、文件和互斥体重定向到独立空间,比虚拟机节省 约 80% 以上内存开销。第三方”破解版”是木马重灾区,安装后可用文件写入测试在 5 分钟内验证隔离是否真实生效。
核心要点
- 官网当前版本 V2.8.0,免费支持 Windows 7 到 11 全系统。
- 沙箱重定向注册表与互斥体,比虚拟机省 约 80% 内存。
- 只认官网下载,第三方破解版是木马重灾区。
- 沙箱隔离非绝对安全,内核级权限仍可能被绕过。
- 装好后用文件写入测试,5 分钟验证隔离是否生效。
关键速览
- 官网当前版本 V2.8.0,支持 Windows 7 到 11 全系统。
- 多开靠沙盒隔离进程,比虚拟机省 约 80% 以上内存开销。
- 第三方”破解版”是木马重灾区,优先只认官网下载。
- 沙盒隔离≠彻底安全,内核级权限仍可能被绕过。
- 安装后用文件写入测试,5 分钟验证隔离是否生效。
沙盘多开器是什么?它靠什么原理实现程序隔离?
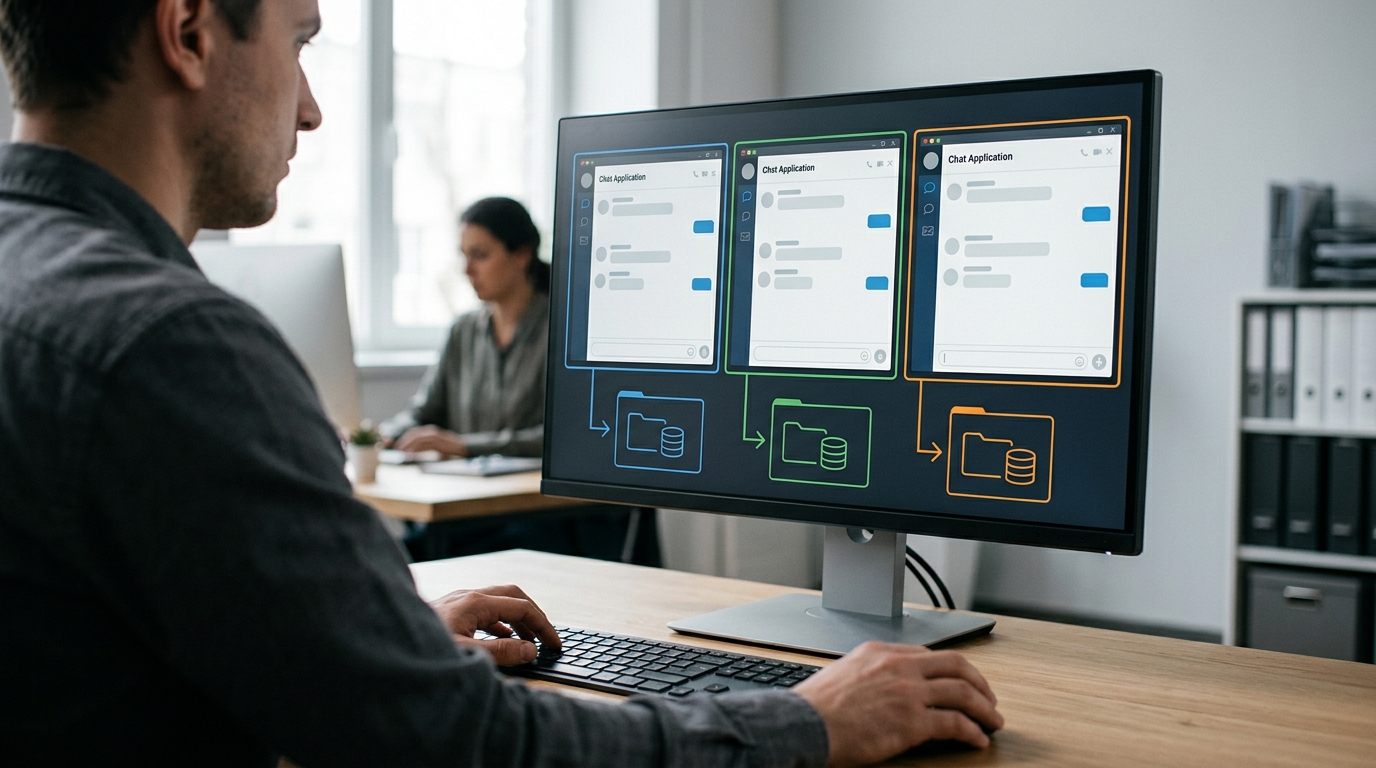
沙盘多开器是一款给程序套上”独立运行盒子”的工具。它为每个副本创建互相隔离的虚拟环境(沙箱),让同一个程序读写各自专属的注册表和文件,骗过程序内置的单实例检测,从而在一台电脑上同时运行多个账号。据沙盘多开器官网,2026 年当前版本为 V2.8.0,核心多开功能完全免费,支持Windows 7/8/10/11。
沙箱是怎么骗过单实例检测的?
很多软件启动时会检查系统里是否已有自己在运行。检查方式通常有两种:一是查全局互斥体(Mutex,一段系统级的”占位标记”),二是读固定路径下的注册表键值或配置文件。只要发现”我已经开着了”,第二个副本就自动退出。
沙箱的破解逻辑很直接:把这些标记和文件全部重定向到隔离目录。第二个副本查互斥体时,看到的是空的沙箱环境,以为自己是”第一个”,于是正常启动。
隔离环境具体隔离了哪些东西?
一个合格的沙箱会拦截程序对系统的写入请求,统一转存到独立空间。主要包含以下三类:
- 注册表写入:程序改的注册表键值只落在沙箱内部的虚拟注册表,不碰真实系统。
- 文件读写:缓存、登录凭证、配置文件都存进沙箱专属文件夹,不同沙箱互不可见。
- 互斥体与内核对象:每个沙箱有独立命名空间,同名 Mutex 不冲突,这是多开成功的关键。
正因为隔离到了内核层,沙箱路线比简单改内存补丁稳定得多。这也是为什么找可靠的沙盘多开器下载渠道很重要,原理再好,装到被篡改的版本一样会出问题。
沙盒多开和普通多窗口双开有什么区别?
沙盒多开靠独立虚拟环境隔离数据,而普通双开只是在同一系统里开两个窗口,数据完全共享。据MOMOIP 对 Sandboxie 的说明(2026),沙箱新建后可一键打开程序实现隔离运行,这意味着每个账号的登录状态互不干扰,不像双开那样一崩全崩。
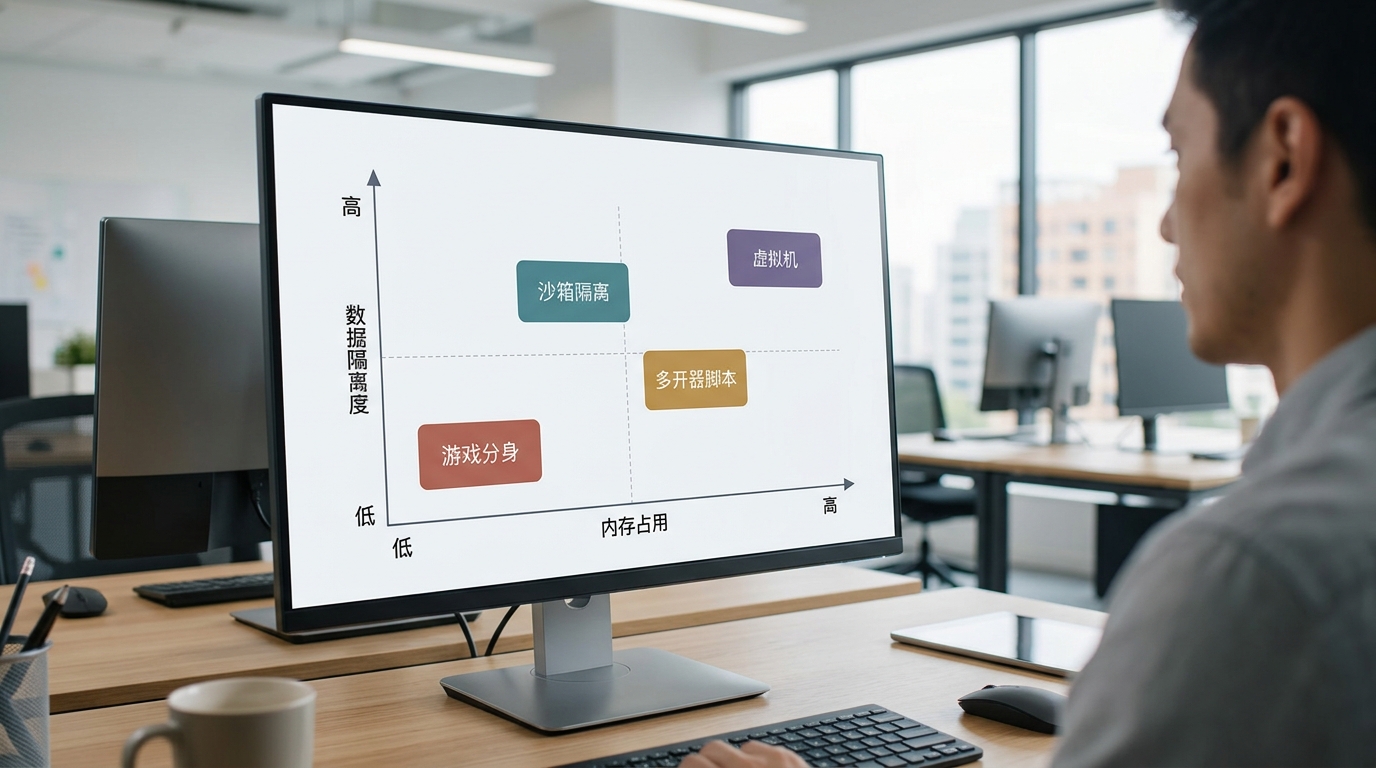
四种方式的核心差别在于隔离度、内存开销和封号风险这三条线。下表按数据隔离度从弱到强排列:
| 多开方式 | 数据隔离度 | 内存占用 | 封号风险 | 适合谁 |
|---|---|---|---|---|
| 游戏自带分身 | 账号级(共用系统环境) | 低 | 低(官方许可) | 只需两个账号的休闲玩家 |
| 多开器脚本 | 弱(改单实例检测) | 低 | 高(易被行为检测) | 不适合怕封号的人 |
| 虚拟机 | 系统级(完整独立系统) | 高(每台约 2GB 起) | 低 | 需强隔离的技术用户 |
| 沙箱隔离多开 | 进程级(独立注册表/文件) | 中 | 中 | 要开 5-10 个账号的普通用户 |
虚拟机隔离最彻底,但开三台就吃掉 6GB 内存,普通笔记本扛不住。脚本多开省资源,可它直接篡改程序的单实例检测(判断”是不是已经开着”的机制),行为特征明显,是封号重灾区。沙箱多开卡在中间:进程级隔离比脚本安全,内存又比虚拟机省一半以上。想找沙盘多开器下载的用户,多半就是想在这两难之间取平衡。
Sandboxie Classic 和 Sandboxie Plus 版本区别是什么?多开该选哪个?
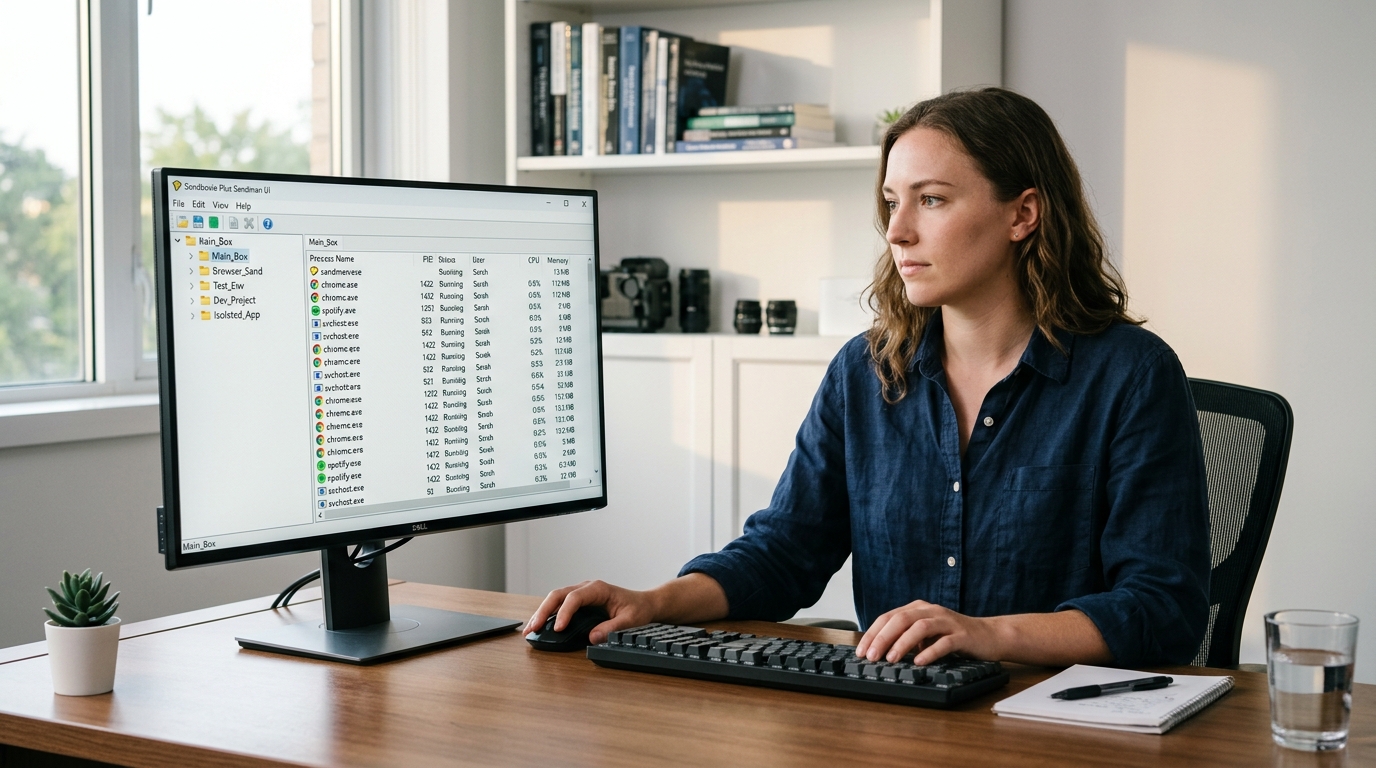
普通用户多开优先选 Sandboxie Plus,而不是 Classic。Classic 是老版本、已停止功能更新,只修严重漏洞;Plus 由开源社区持续迭代,还多了一个图形化管理界面。游侠软件的下载页(2026)写明官网地址为www.sandboxie-app.org/,这里就是官方发行 Plus 的地方。
Classic 和 Plus 到底差在哪?
两者共用同一套底层隔离引擎,差别在外壳和维护节奏。2020 年 Sandboxie 团队把代码开源后,社区把重心全放在 Plus 上,Classic 只保留控制台式的旧界面。
| 对比项 | Classic | Plus |
|---|---|---|
| 功能更新 | 停更,仅修漏洞 | 持续迭代 |
| 管理界面 | 旧式菜单 | 图形化 Sandman 面板 |
| 沙箱可视化 | 无 | 树状列表看进程 |
| Win11 适配 | 被动 | 主动跟进 |
多开为什么该选 Plus?
多开常要同时管理五六个沙箱。Plus 的 Sandman 面板能一眼看到每个沙箱里跑着哪些进程,右键就能重置或删除某个账号的数据,不用记命令。据MOMOIP 的说明(2026),新建沙盘后一键打开程序即可隔离运行,这个流程在 Plus 的界面里最直观。做沙盘多开器下载时认准 Plus 分支,后续维护会省不少事。
下载前如何核对来源、版本号和文件哈希避免装到捆绑版?
下载前必须做三件事:确认发布源、核对版本号、比对文件哈希。第三方软件站常挂着 v5.29 或 v5.71.9 的旧版本安装包,里面还捆绑推广插件。而 Sandboxie Plus 的开源官方发布页在 2026 年提供的是干净的新版本。认准官方源,就能避开装到捆绑版的坑。
⚠️ 常见错误: 图省事从第三方站下载所谓”破解版”沙盘多开器,结果装进木马。原因:核心多开功能官网 V2.8.0 本就免费,破解毫无必要,篡改包却是恶意程序重灾区。修复:只认官网www.sandboxie-app.org,装好后用文件写入测试在 5 分钟内验证隔离是否真实生效。
为什么第三方站的版本号是危险信号?
版本号能一眼看出下载源是否可靠。2026 年,不同第三方站显示的沙盘多开器下载版本五花八门:有的标 v5.71.9,有的标 v5.73.4,软件大小写着 3.08M。这些数字对不上开源社区的最新发布记录,往往是二次打包的旧安装包。旧版不仅少了安全补丁,exe 里还可能塞了默认勾选的浏览器插件或推广程序。
怎么用 SHA256 哈希验证文件没被改动?
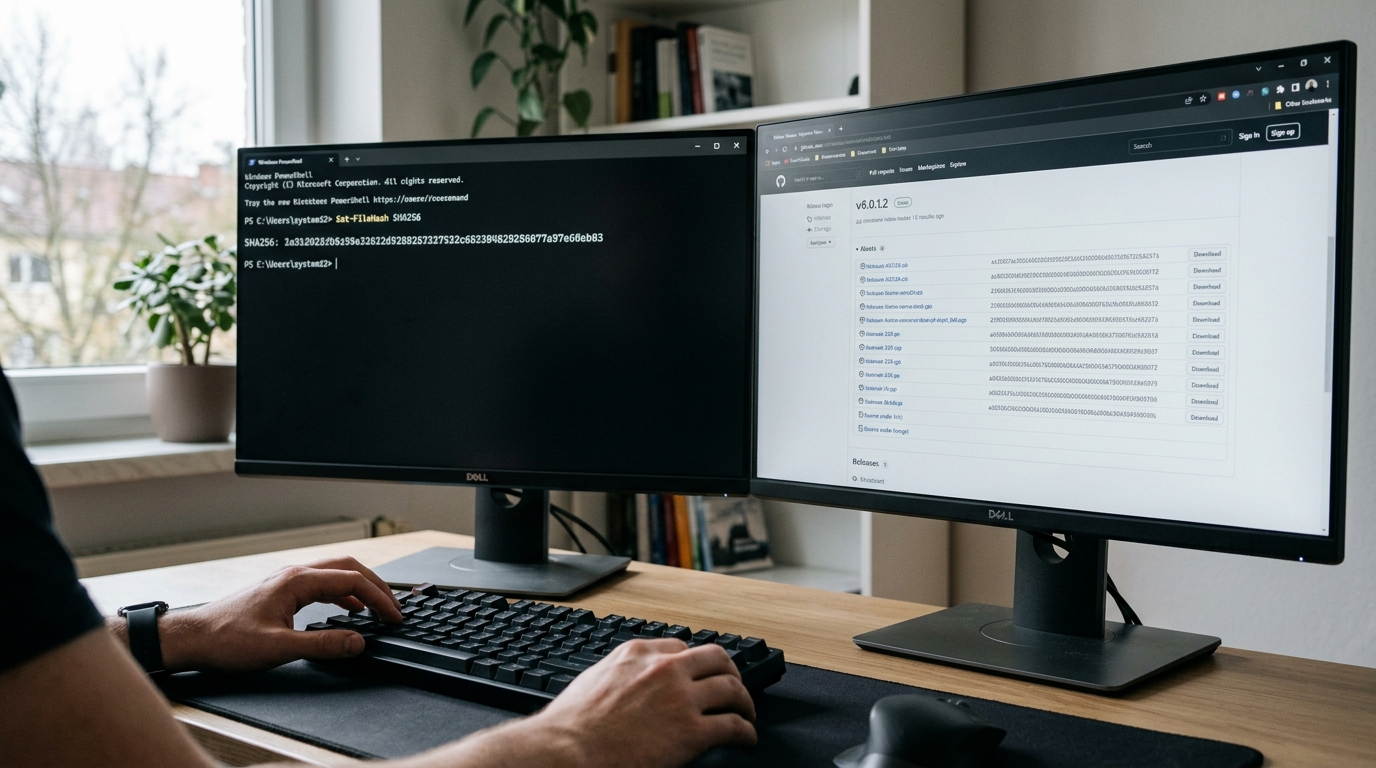
哈希值就是文件的”指纹”。任何人往安装包里加一行代码,SHA256 值都会完全变样。核对流程只有三步:
- 下载校验值:从 Sandboxie Plus 的 GitHub Releases 页面找到官方公布的 SHA256 或签名文件。
- 本地计算:Windows 打开 PowerShell,输入
Get-FileHash 文件名 -Algorithm SHA256,回车即出结果。 - 逐位比对:两串 64 位字符必须完全一致,差一个字符就说明文件被动过,直接删掉。
数字签名怎么看?
右键安装包 → 属性 → 数字签名,能看到签名者信息。官方版本会显示有效的开发者签名。如果这一栏是空的,或提示签名无效,基本可以判定是重打包的捆绑版,别装。
微信和游戏多开怎么配置?常见失败原因有哪些?
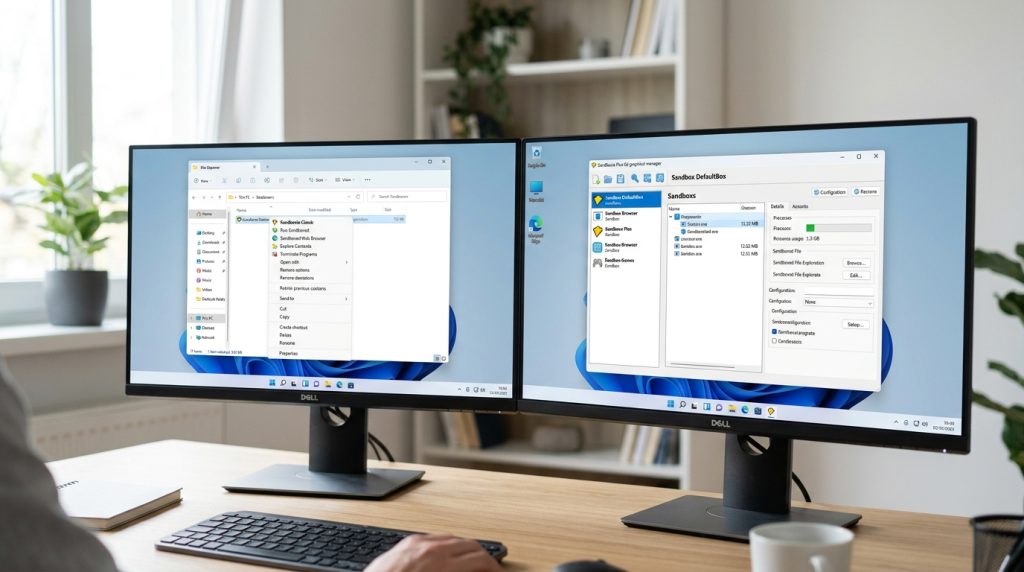
微信和游戏多开的核心配置就一步:给每个账号建一个独立沙箱,再在各自沙箱里启动程序。据 MOMOIP 对 Sandboxie 的说明(2026),新建沙盘后一键打开程序即可实现隔离运行。多开失败,几乎都出在沙箱没建对,而不是软件本身。
微信/游戏每个账号怎么单独配一个沙箱?
答案是:一个账号对应一个全新沙箱,绝不共用。在 Sandboxie Plus 里点”新建沙盒”,给每个沙箱起不同名字(如 wx1、wx2),再把微信或游戏客户端拖进对应沙箱启动。宿主机上原装的那个微信留给主账号,沙箱里的算副账号。想开 3 个号,就建 3 个独立沙箱,互不复制。
为什么明明建了沙箱还是登录态互串?
登录态互串,根因是两个副本共享了同一个文件夹或同一个沙箱。常见三种失败:
- 共享文件夹冲突:开启了”允许沙箱直接访问某目录”,微信配置文件被两个沙箱同时读写,登录信息互相覆盖。
- 进程未真正隔离:直接双击宿主机图标而没走沙箱启动,第二个进程根本没进盒子。
- 同沙箱多开:两个号塞进一个沙箱,单实例检测照样触发,后开的挤掉先开的。
解决办法:每个沙箱设置里关掉目录直通,确认标题栏带 [沙盘名] 标记,才算真隔离。搭配沙盘多开器电脑版的隔离机制逐条核对,失败率能明显降下来。沙盘多开器下载后,先拿两个测试号验证隔离再上主号,避免账号数据被污染。
隔离标记 | alt=”沙盘多开器下载后配置微信游戏多个独立沙箱”]
下载安装被杀毒软件报毒是真有病毒吗?安全性风险到底在哪?
大多数情况下不是真病毒,而是杀软误报。沙箱工具要 Hook(拦截并接管)系统底层调用,行为特征和木马高度相似,所以常被标记为高危。据沙盘多开器官网说明,2026 年当前版本 V2.8.0 的核心功能完全免费,安装后可直接使用隔离多开。真正的风险不在软件本身,而在你从哪里下载。
为什么杀软会把干净的沙箱驱动报成木马?
因为沙箱靠”内核驱动”运行。它要在系统底层拦截程序对注册表和文件的读写,再把这些操作重定向到隔离盒子里。这个动作叫 API Hook(挂钩系统接口),恰恰是键盘记录器、注入型木马也在用的技术。杀软的启发式引擎只看行为不看意图,于是把两者混为一谈。
官方版误报和仿冒版真木马怎么区分?
看来源和文件哈希。官方开源发布页(www.sandboxie-app.org)的安装包被报毒,大概率是误报,可去 VirusTotal 交叉验证,若只有 2、3 家引擎报、且都是 “Riskware/HackTool” 这类泛化标签,基本无害。第三方软件站的 v5.29 或 v5.71.9 旧版捆绑包才危险,它们常塞入推广插件甚至挖矿程序,这类才是真恶意代码。
沙盘多开等于换了 IP、能完全匿名吗?
不能。这是最坑人的误区。沙箱只隔离本地的文件和注册表,你所有账号的网络请求依旧走同一条出口,同一个公网 IP、同一批设备指纹。平台风控一看就知道是同一台机器。想真正分身,得配代理 IP 或独立环境,单靠沙盘多开器下载装好并不能骗过服务器端检测。
所以判断安全性,记住一条:报毒不可怕,来源脏才可怕。
总结:普通用户安全多开的正确下载与配置路径
普通用户安全多开只需按四步走:选对版本、认准官方源、核对哈希、正确处理误报。据游侠软件页面,Sandboxie Plus 官网为www.sandboxie-app.org/,认准这个源就能避开第三方站的捆绑安装包。整个流程做完不超过 10 分钟,却能挡掉绝大多数下载陷阱。
把它拆成一张可执行清单,照着做就行:
- 选版本:优先 Sandboxie Plus,别装已停更的 Classic。第三方站挂的 v5.29、v5.71.9 多是旧版,功能落后还可能带插件。
- 找官方源:只从开源官方发布页下,不点软件站的”高速下载”按钮——那按钮往往是下载器捆绑包。
- 核对哈希:下载后用 PowerShell 跑
Get-FileHash 文件名 -Algorithm SHA256,把结果和发布页公布的值逐字符比对。不一致就删掉重下。 - 处理误报:杀软报毒多是 Hook(拦截系统底层调用)行为触发的误判。确认哈希无误后,把安装目录加进杀软白名单即可。
下一步很简单:打开官方发布页,下载沙盘多开器,核对哈希,再给每个账号建独立沙箱。哈希这一步别省,它是判断沙盘多开器下载是否安全的最后一道闸门。做完这四步,你的多开环境就既隔离又干净。