沙盒多开器电脑版安全吗?先看懂隔离原理
最后一次更新:
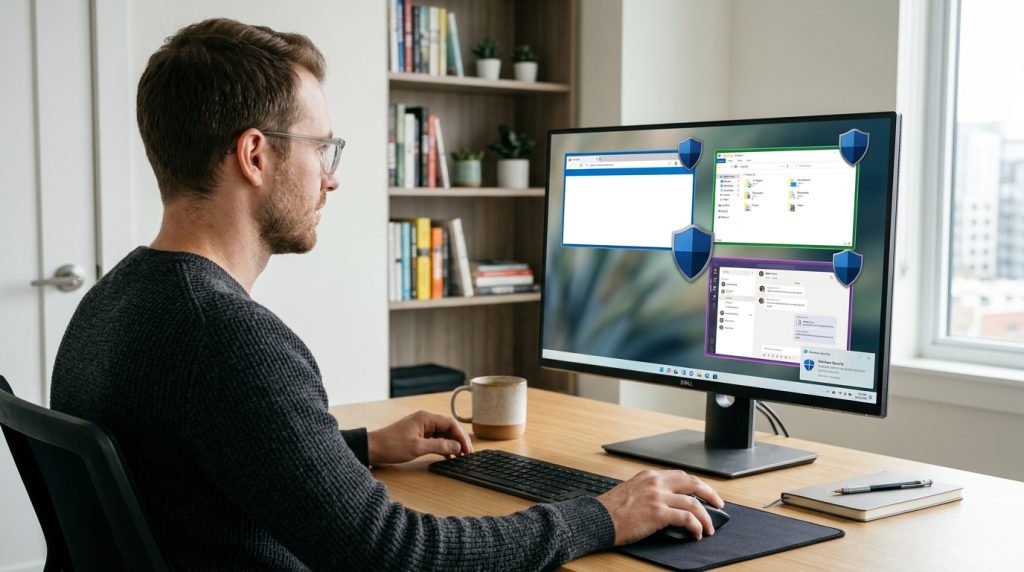
沙盒多开器电脑版是一款在 Windows 上创建独立隔离环境、让同一程序同时运行多个互不干扰实例的工具,其安全性取决于隔离机制能否把每个实例真正关进独立”笼子”。以 Sandboxie 为例,它支持 Windows 7 到 Windows 11,兼容 32 位与 64 位系统,通过文件系统重定向和注册表虚拟化把所有读写拦截到沙盒专属目录。关闭沙盒后,里面的改动不会写回真实系统盘,这正是微信双开、社媒矩阵与游戏多开能并行的技术前提。
核心要点
- 沙盒把写入重定向到虚拟层,关闭即清空不碰系统盘
- 沙盒共用内核,单实例约50MB,启动秒级但隔离最浅
- 游戏多开失败多因内核级互斥量,需分不同沙盒运行
- 选型看三点:隔离粒度、资源占用、进程级权限控制
- 沙盒不等于断网,恶意程序仍可联网外传数据
关键速览
- 沙盒隔离把应用的写入操作重定向到虚拟层,不碰真实系统盘。
- 多开器与虚拟机不同:前者共享内核,启动快但隔离层级更浅。
- Sandboxie 以独立沙盒运行多个应用实例,支持同时多开。
- 选型看三点:隔离粒度、资源占用、是否支持进程级权限控制。
- 最大风险是误把恶意程序的网络访问当成”已隔离”——沙盒不等于断网。
沙盒多开器电脑版到底是什么?
沙盒多开器电脑版是一款在Windows上创建独立隔离环境、让同一个程序同时跑多个互不干扰实例的工具。以 Sandboxie 官方定位为例,它支持 Windows 7 到 Windows 11,兼容 32 位与 64 位系统。关闭沙盒后,里面的改动不会写回真实系统。
和普通安装最大的区别在”写入位置”
普通安装把注册表、配置、登录状态直接写进系统盘,第二次启动就读到上次的登录态;沙盒多开器则把每个实例圈在独立的虚拟目录里,彼此看不到对方的数据。这正是微信双开、社媒矩阵运营和游戏多开能并行的技术前提。
沙盒多开器是怎么实现程序多开的?
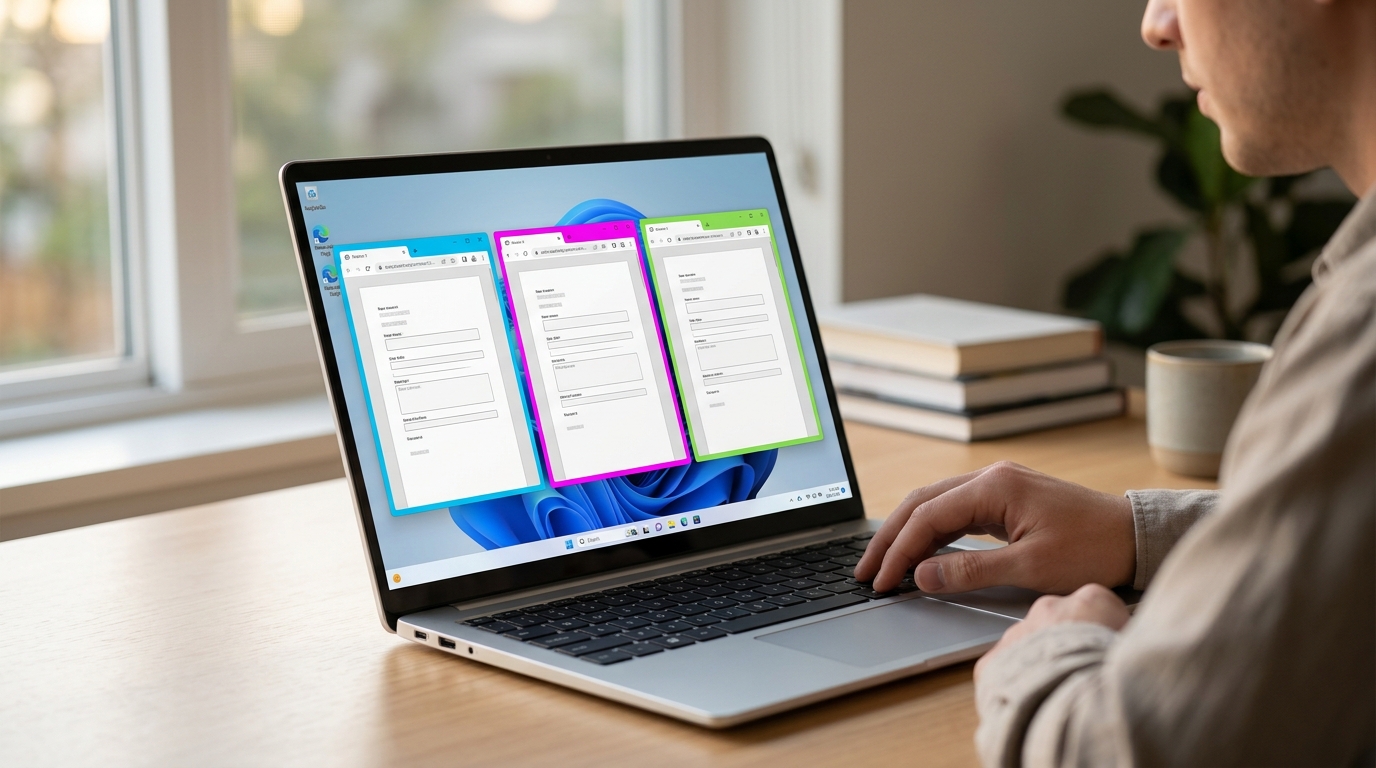
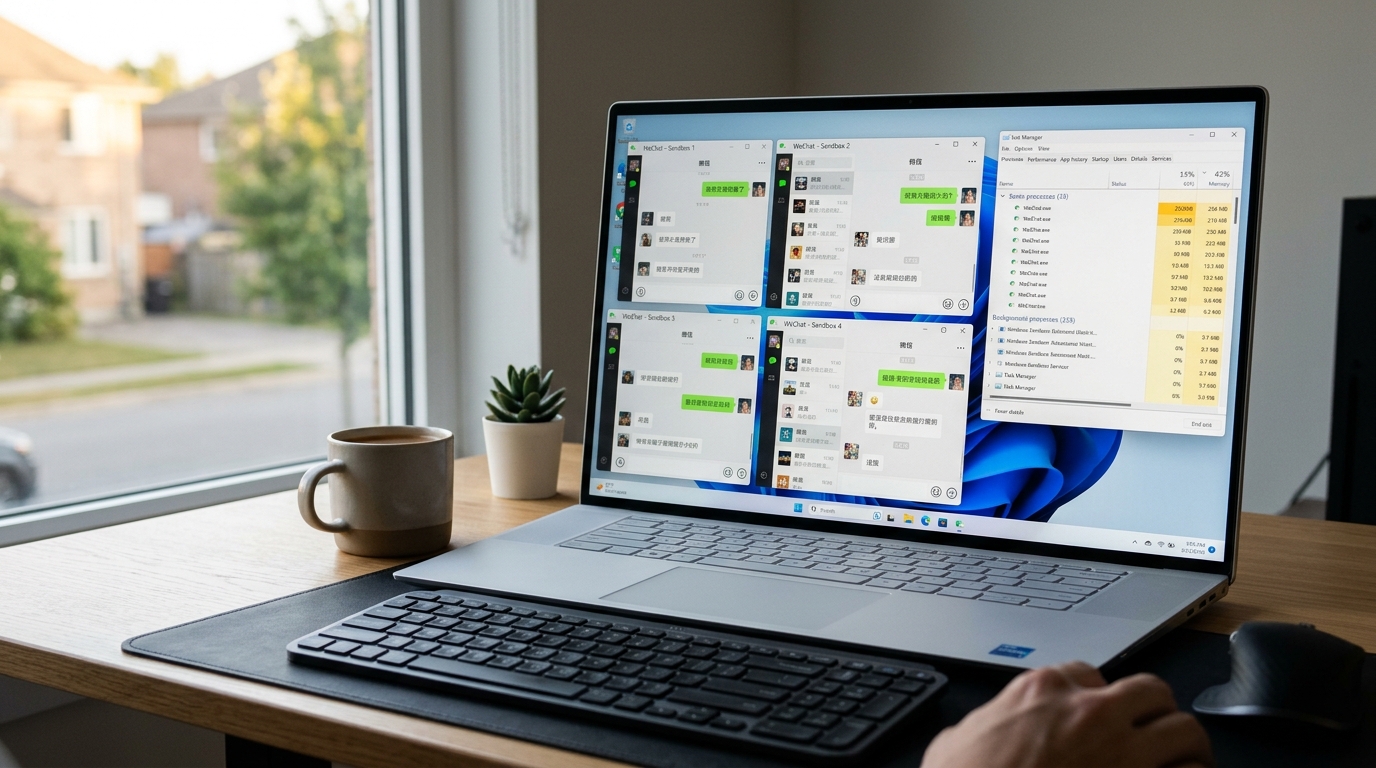
沙盒多开器电脑版靠两招骗过程序:文件系统重定向和注册表虚拟化。程序以为自己首次安装、写入了真实硬盘,其实所有读写都被拦截到沙盒专属目录里。Sandboxie Plus 的隔离机制正是这样让同一个微信启动多个独立实例。
多数程序靠一个「锁」判断是否已运行
检查特定文件或注册表键是否存在。沙盒里这些键各自独立,第二个实例查不到第一个的锁,就当成全新安装放行。
实操提醒:若某游戏客户端仍只开一个
多半是它用了内存级互斥量(一种跨进程的全局锁),这种锁存在于系统内核而非文件或注册表,沙盒默认拦不住。这时需在不同沙盒配置下运行,而非同一沙盒内重复启动。
沙盒多开与虚拟机、安卓模拟器多开有什么区别?
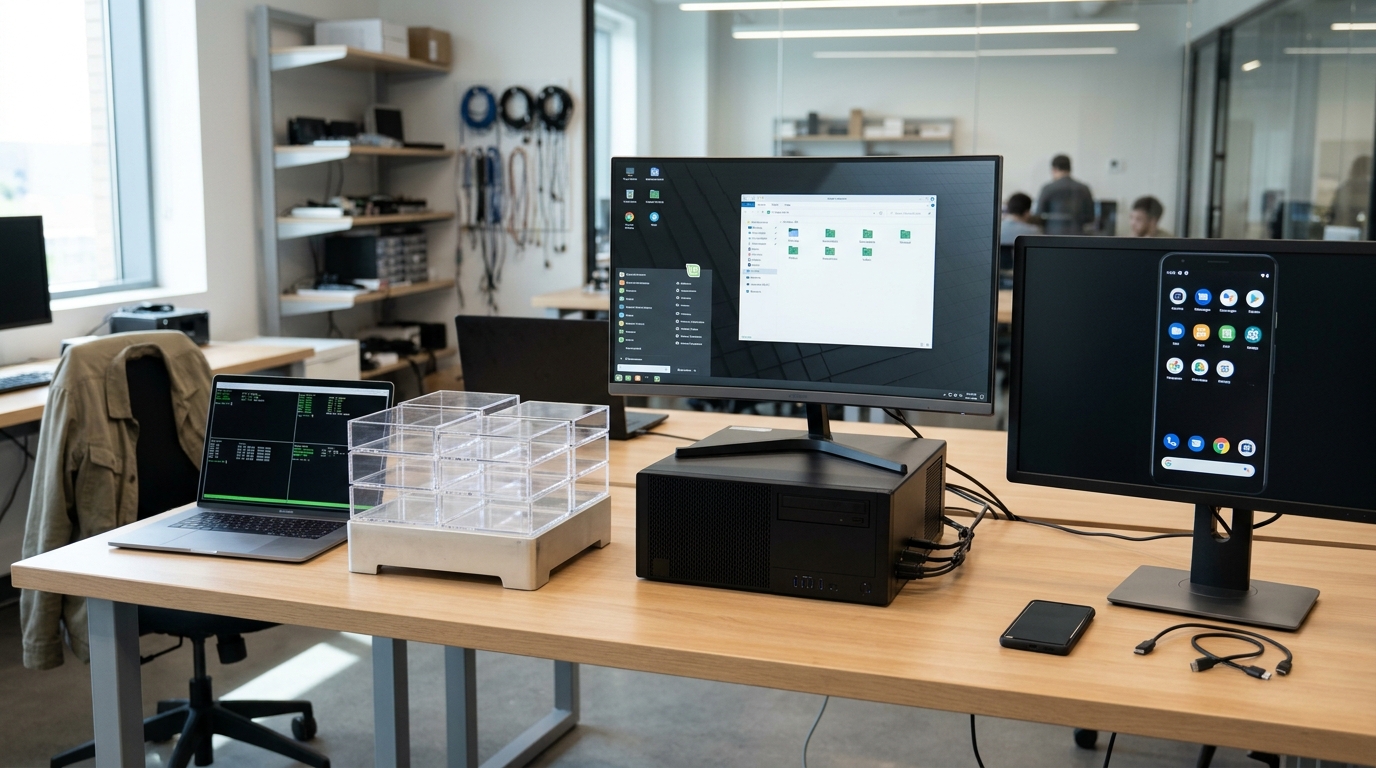
沙盒多开、虚拟机、安卓模拟器三者最大的区别在隔离层级:沙盒多开器电脑版只隔离文件和注册表,共用同一个系统内核,所以最轻;虚拟机虚拟出整台电脑,隔离最彻底但也最吃资源;安卓模拟器本质是跑在 Windows 上的虚拟机,专门运行手机应用,不能多开 PC 端程序。Sandboxie Plus 属于前者,关沙盒即清空改动。
| 方案 | 内存占用(单实例) | 启动速度 | 隔离强度 | 账号防关联 |
|---|---|---|---|---|
| 沙盒多开 | 约 50MB | 秒级 | 弱(共用内核) | 低 |
| 虚拟机 | 1GB 起 | 数十秒 | 强(独立系统) | 高 |
| 安卓模拟器 | 512MB 起 | 十秒级 | 中 | 中 |
取舍很清楚:要轻、要快、开十几个实例,选沙盒,单实例约 50MB,是虚拟机的二十分之一;要真正隔断硬件指纹、防账号关联,选虚拟机。
游戏多开、社媒矩阵、低配电脑该怎么选方案?
按需求选:游戏多开吃显卡和内存,建议上虚拟机或物理多开;社媒矩阵看重隔离与轻量,沙盒多开器电脑版最合适;低配电脑(如 4 核 8G)优先沙盒,单实例内存占用通常比虚拟机低一个量级。
⚠️ 常见错误:以为同一沙盒内重复启动游戏客户端就能多开,结果只开出一个实例。原因是该客户端用了内核级互斥量(全局锁),存于系统内核而非文件或注册表,沙盒的文件重定向拦不住。修复:为每个实例配置并运行独立沙盒,而非在同一沙盒内重复启动。
低配电脑上跑沙盒多开器,关键在限制实例数
4 核 8G 的机器建议开 3 到 4 个沙盒实例,再多就容易卡顿。优化做法:在 Sandboxie Plus 里关闭不用的后台服务,给每个沙盒设内存上限,避免单个实例吃光资源。
社媒矩阵运营者图的就是这种轻量隔离
每个沙盒独立存 Cookie 和登录态,互不串号,关掉即清空改动,比开多台虚拟机省下成倍的内存和启动时间。
为什么沙盒多开不等于账号安全不被关联?
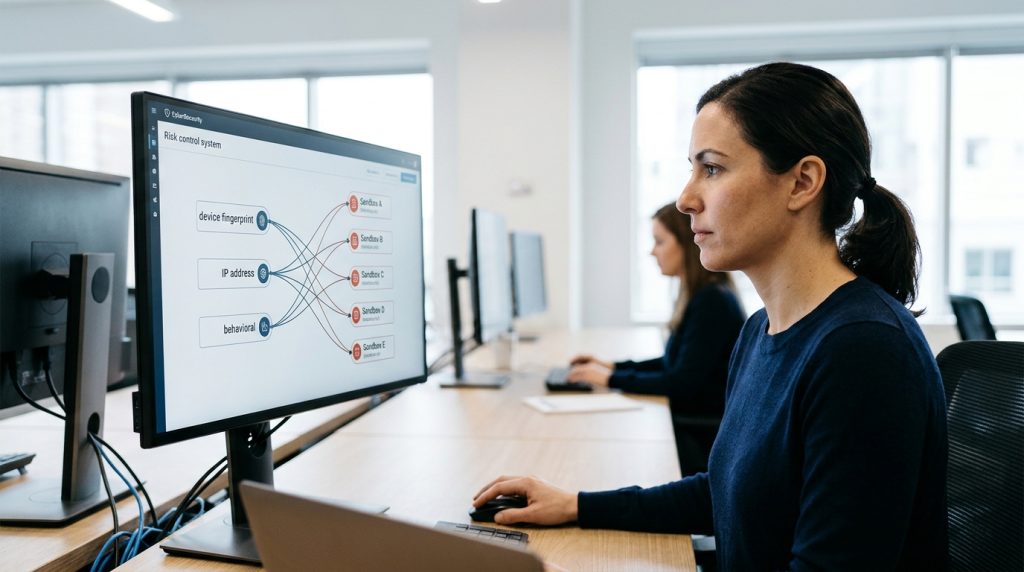
因为沙盒多开器电脑版只隔离文件和注册表,不改 IP、设备指纹和硬件信息。多个账号共用同一个网络出口和同一块显卡、网卡序列号,平台一比对就能认出是同一台机器。Sandboxie 官方的定位一直是程序隔离工具,从不宣称能做账号防关联。
误区在于:很多人以为「关沙盒清数据」就等于换了台新设备
实际上平台风控看的是 IP 段、MAC 地址、浏览器指纹这些底层标识,沙盒一个都没碰。真要防关联,得叠加独立代理 IP 和指纹浏览器,这已超出沙盒多开器电脑版的能力边界。
安装使用前必须检查哪些权限、来源与备份?
装之前先做三件事:核对下载来源、看清驱动级权限、提前备份数据。Sandboxie 官方(2026)明确只认官网渠道,而部分中文下载站把版本标到 v5.73.8、v5.74.0,版本号混乱时优先选官网哈希校验过的安装包。
三大隐患要盯住:
- 来源验证:从第三方下载站拿的安装包可能被捆绑广告或后门,装前比对 SHA-256 哈希值。
- 驱动级权限:沙盒多开器电脑版需要内核驱动来拦截文件读写,这等于给了它系统最高权限,装来路不明的版本等于把系统交出去。
- 数据不落盘:关闭沙盒后里面的改动全部清空。聊天记录、下载文件若没导出,直接丢。
既然改动不落盘,使用前就该先手动把沙盒内的重要文件复制到真实系统目录,再关闭。这是沙盒多开器电脑版避免数据丢失最可靠的一步。
总结与选型建议
选方案看需求,别盯着多开数量硬冲。沙盒多开器电脑版只隔离文件和注册表,Sandboxie 官方(2026)的定位是程序隔离工具,支持 Windows 7 到 Windows 11,单实例内存占用比虚拟机低一个量级,最适合社媒矩阵和低配电脑。
游戏多开吃显卡
走虚拟机或物理多开更稳。要账号防关联,沙盒搞不定,它只隔离文件和注册表,不改 IP 和设备指纹,底层硬件标识照样暴露。
下一步:从官网下哈希校验过的安装包,4 核 8G 机器实例数压在 3 个以内,关沙盒前先导出需要保留的数据。想隔离测试又不想污染系统,Sandboxie Plus 是轻量首选。